Hawoo Brief
읽고 나서 판단이 바뀌는 글만 싣습니다
AI·사이버·리스크·리더십에 대한 독립적 분석 아카이브입니다.
ENTRIES · 34
STATUS · PRE-LAUNCH
-
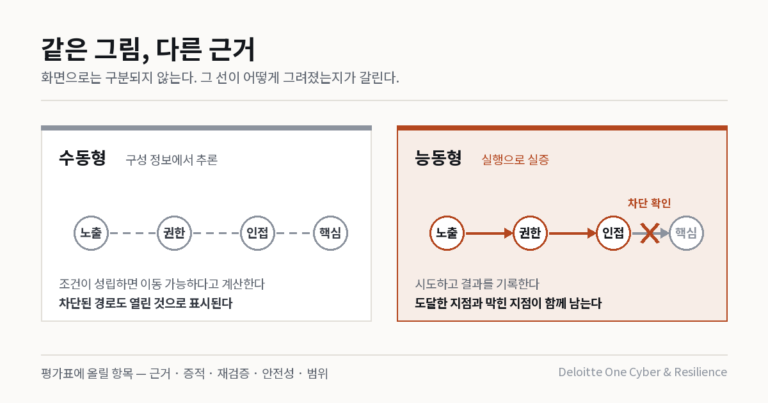 공격 그래프가 다 같지는 않다
추론된 경로와 실행으로 증명된 경로는 화면상 구분되지 않는다. 조치 우선순위가 갈리는 지점이 여기다.
-
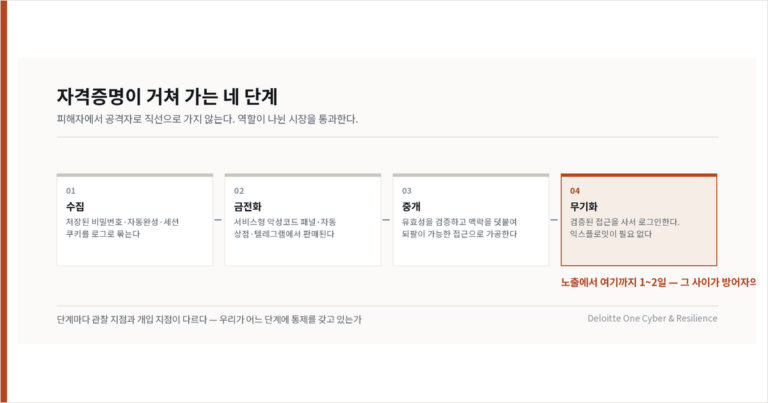 침해는 침입이 아니라 로그인으로 시작한다
감염된 노트북 한 대가 조직 침해가 되기까지 네 단계를 거치며, 그 유통은 관찰 가능한 시장에서 일어난다.
-
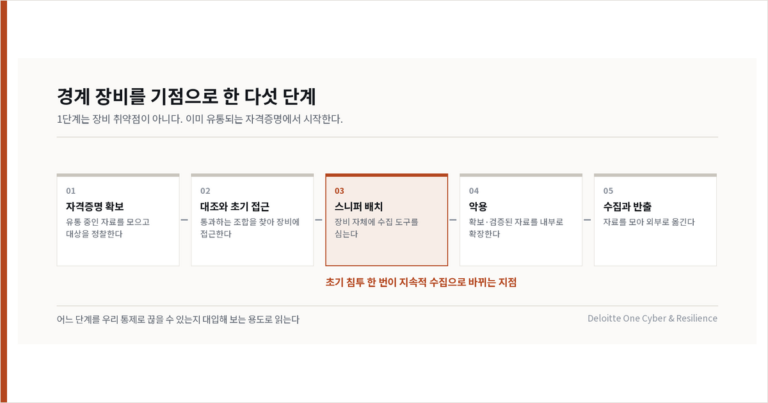 경계 장비 한 대가 다섯 단계 작전의 출발점이 될 때
작전의 1단계는 장비 취약점이 아니라 이미 유통되는 자격증명이다. 끊을 지점이 거기에도 있다.
-
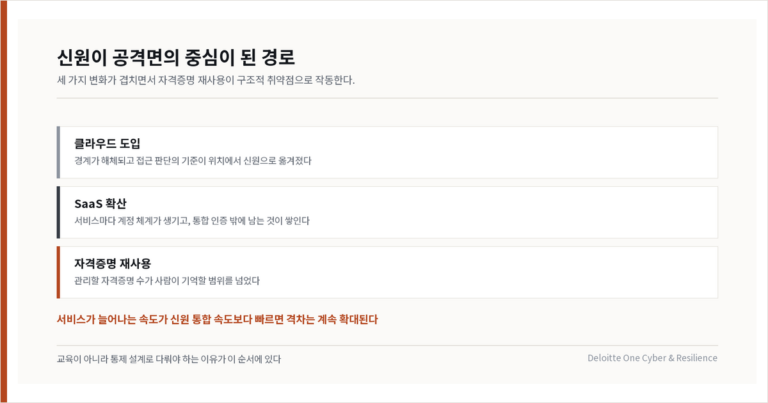 자격증명 재사용은 부주의가 아니라 구조다
비밀번호를 돌려쓰는 것은 습관이 아니라 관리할 자격증명이 기억할 범위를 넘었다는 신호다.
-
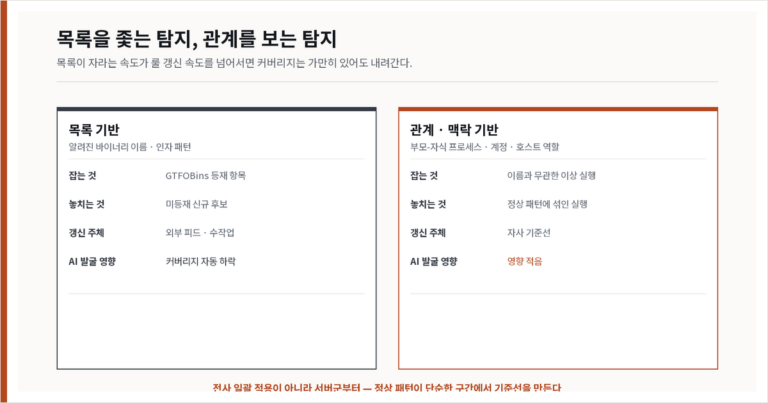 정상 바이너리 목록이 기계 속도로 늘어날 때
알려진 목록에 기댄 탐지는 목록이 자라는 속도보다 빠를 때만 유효하다. 발굴 단가가 내려가면 커버리지는 가만히 있어도 하락한다.
-
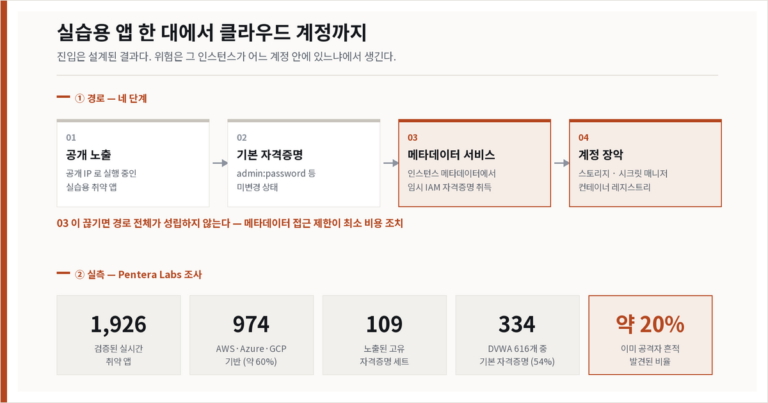 실습용으로 띄운 취약 앱이 클라우드 계정 전체를 여는 경로
검증된 취약 앱 1,926개 중 약 60%가 퍼블릭 클라우드에 있고, DVWA 인스턴스의 약 20%에서 이미 공격자 흔적이 발견되었다.
-
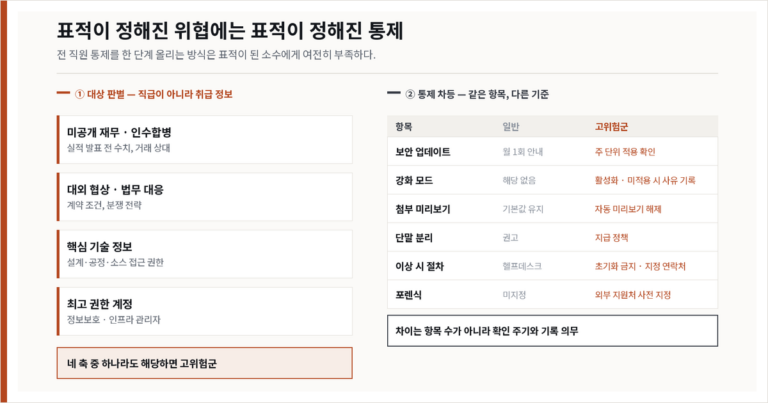 전사 정책으로는 막히지 않는 임원 단말 표적 공격
상용 스파이웨어는 소수 표적에만 쓰인다. 전 직원 통제를 한 단계 올리는 방식으로는 표적이 된 한 사람을 보호하지 못한다.
-
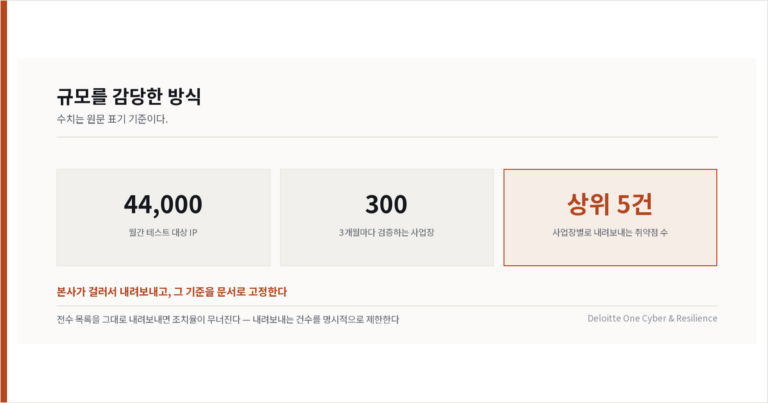 300개 사업장을 3개월마다 검증하는 포비아의 침투 테스트 자동화
「3개월마다 전 사업장」을 국내 제조에 옮기려면 공장망 분리 정책부터 확인해야 한다. 상위 5건만 현지에 내려보내는 필터링 구조.
-
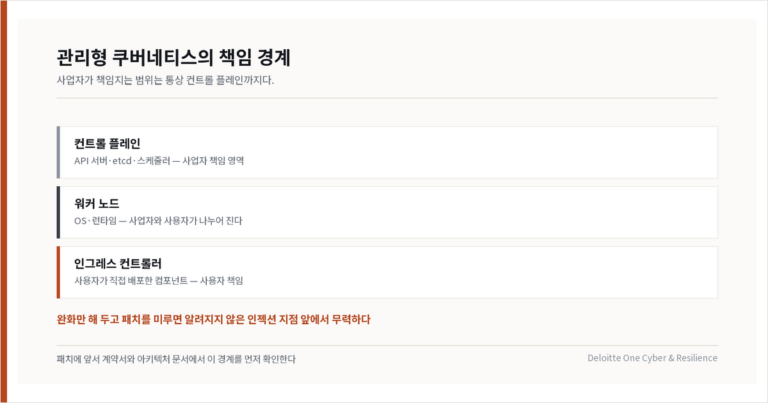 ingress-nginx 에서 새로 발견된 인젝션 지점 셋과 하지 말아야 할 조치
관리형 쿠버네티스를 써도 인그레스 컨트롤러는 사용자 책임 영역에 남는다. 웹훅을 지우는 우회는 선택지가 아니다.
-
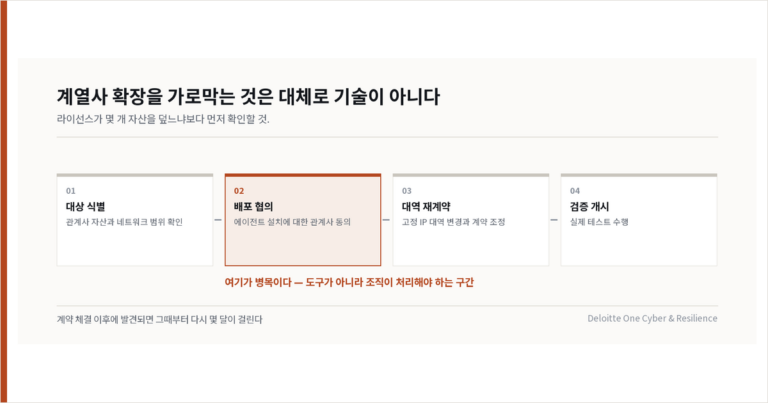 연 1회 모의 침투로 비는 11개월을 글로브 텔레콤이 메운 방법
확장을 가로막는 것은 대체로 기술이 아니라 에이전트 배포 협의와 IP 대역 재계약이다. 계열사 검증에서 병목이 생기는 지점.
-
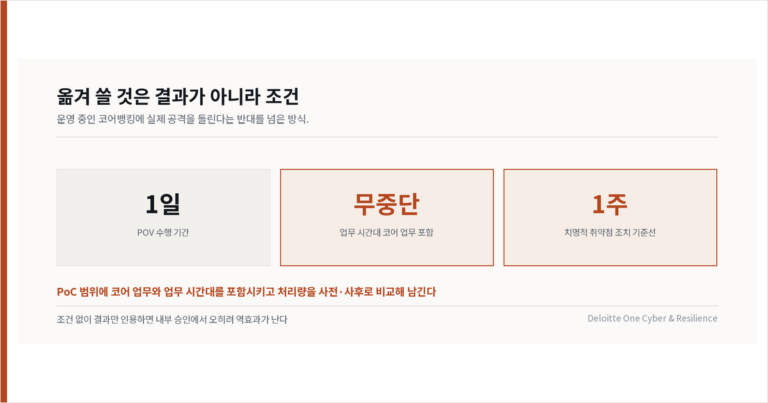 코어뱅킹을 업무시간에 테스트하고도 무중단으로 마친 hibank
운영 중인 코어뱅킹에 실제 공격을 돌린다는 반대를 1일 POV 로 넘었다. 성과는 탐지가 아니라 조치 기준선을 올린 것이다.
-
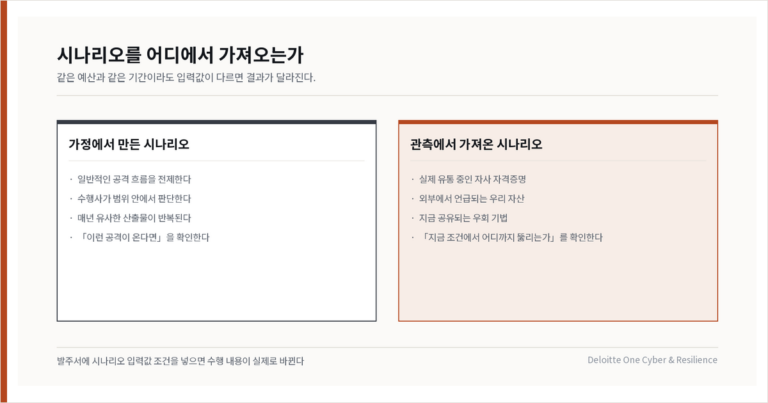 가정된 시나리오로 하는 훈련의 한계
같은 예산과 같은 기간이라도 시나리오를 어디에서 가져오느냐에 따라 결과가 달라진다.
-
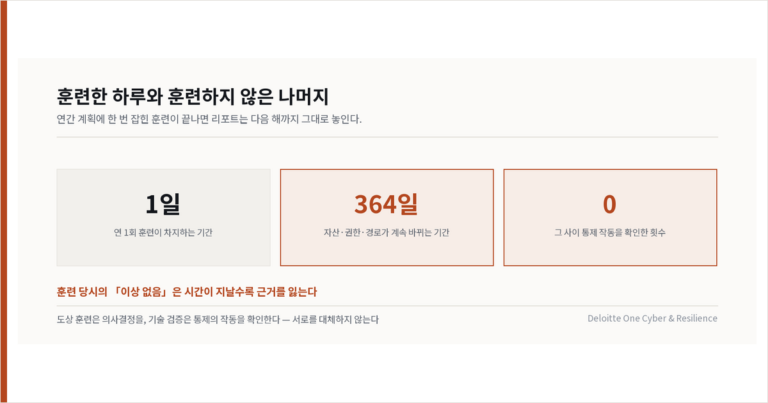 연 1회 랜섬웨어 훈련과 나머지 364일
백업 복구가 완벽해도 유출된 데이터는 되돌아오지 않는다. 도상 훈련과 기술 통제 검증은 서로를 대체하지 않는다.
-
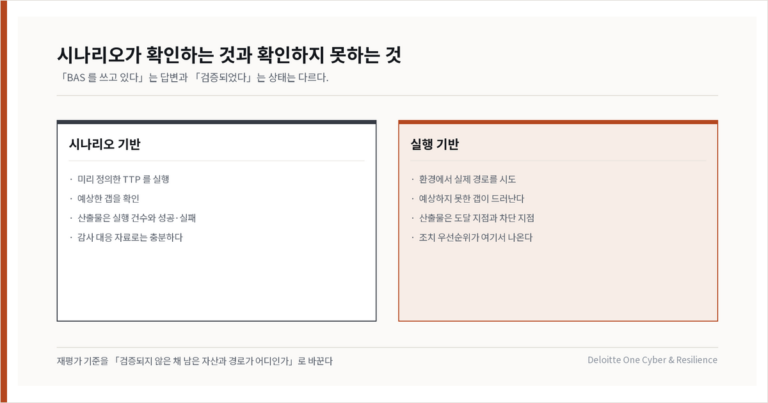 시뮬레이션과 실제 익스플로잇은 무엇이 다른가
「BAS 를 쓰고 있다」는 답변과 「공격 표면이 검증되었다」는 상태는 다르다. 시나리오 기반 검증은 예상한 갭만 확인한다.
-
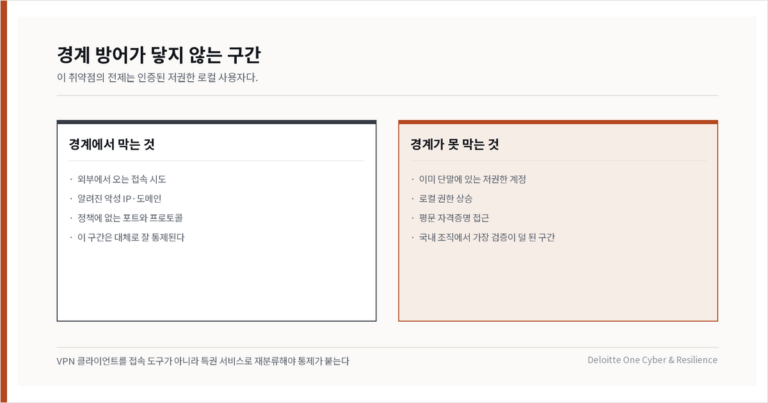 FortiClient VPN 제로데이가 명명 파이프로 SYSTEM 권한까지 여는 경로
공격 전제는 인증된 저권한 로컬 사용자다. 경계 차단 논리로는 방어되지 않으며, VPN 클라이언트를 특권 서비스로 재분류해야 한다.