[관점]
국내 조직의 랜섬웨어 대비는 여전히 복구 시간에 초점이 맞춰져 있다. 백업이 완벽히 복구되어도 유출된 데이터는 되돌아오지 않는다는 사실이 이중·삼중 갈취 국면에서 드러난다.
도상 훈련은 의사결정을 점검하고 기술 검증은 통제의 실제 작동을 증명한다. 둘은 서로를 대체하지 않으므로 주기를 따로 설계해야 한다. 연 1회 훈련 하나로 두 가지를 모두 했다고 보는 것이 가장 흔한 착오다.
랜섬웨어는 단순한 보안 이슈가 아니라, 더 이상 외면할 수 없을 만큼 커져 버린 비즈니스 문제다. 1980년대 플로피 디스크 공격에서 출발한 것이 이제는 훨씬 더 위험한 형태, 즉 서비스형 랜섬웨어(Ransomware-as-a-Service, RaaS) 로 진화하였다.
RaaS는 랜섬웨어 지형을 근본적으로 바꿔 놓았다. 이제 공격자는 더 이상 멀웨어 전문가일 필요가 없다. RaaS 덕분에 깊은 기술적 전문성이 없는 이들도 공격을 실행할 수 있게 되었고, 랜섬웨어는 그만큼 더 만연한 위협이 되었다. 사이버 범죄자는 소프트웨어 플랫폼을 이용하듯 서비스를 구독하기만 하면 된다. 이러한 접근성의 향상은 랜섬웨어 공격의 빈도와 심각도를 극적으로 끌어올렸다. 고도의 기술 지식 없이도 공격을 감행할 수 있는 기회에 더 많은 공격자가 뛰어들고 있기 때문이다.
랜섬웨어의 진화 — 스케어웨어에서 본격적인 범죄 산업으로
랜섬웨어는 먼 길을 왔다. 사용자를 자신의 컴퓨터에서 잠가 버리는 락커(locker) 랜섬웨어로 시작하였던 것이, 이제는 수십억 달러 규모의 범죄 산업이 되었다. 오늘날의 랜섬웨어는 단순히 데이터를 잠그는 데 그치지 않는다. 파일을 탈취한 뒤 유출하겠다고 협박하는 이중 갈취(double extortion), 나아가 피해 조직의 파트너와 고객까지 노리는 삼중 갈취(triple extortion) 로 나아가고 있다.
더 나쁜 것은, 서비스형 랜섬웨어가 랜섬웨어를 광범위하고 접근성 높은 위협으로 탈바꿈시켰다는 점이다. 이는 공격 증가를 부추기고 더 많은 조직을 위험에 빠뜨리고 있다. RaaS는 사이버 범죄자들이 악의적 이익을 위해 협업하는 마켓플레이스를 만들어 냈고, 위협을 심화시키며 보안 담당자들을 상시 경계 상태로 몰아넣고 있다.
[도표 1] 랜섬웨어 진화의 주요 분기점 — 원문 인포그래픽. 한국어 리드로잉 필요
예를 들어 2017년 WannaCry 랜섬웨어 공격은 150개국에 걸쳐 20만 대 이상의 컴퓨터에 영향을 미치며 광범위한 피해를 초래하였다. 이 공격은 널리 사용되던 SMB 프로토콜의 취약점을 악용하였고, 그 덕분에 빠르게 확산되며 막대한 피해를 입혔다. 오늘날 이러한 취약점을 공격자보다 먼저 찾아내는 유일한 방법은 지속 검증(continuous validation)이다.
만약 조직이 랜섬웨어 완화를 위해 백업에만 의존하고 있다면, 이 위협이 얼마나 심각해졌는지를 과소평가하고 있는 것이다. 동시에 비즈니스를 취약한 상태로 방치하고 있는 셈이다. 이제는 단순히 「준비되어 있느냐」의 문제가 아니다. 자동화된 랜섬웨어 방어 테스트와 실시간 랜섬웨어 테스트 전략을 통해 준비된 상태를 계속 유지하는 것이 관건이다.
랜섬웨어 공격의 세 단계
랜섬웨어 공격은 한 번에 일어나지 않는다. 뚜렷이 구분되는 세 단계를 거친다.
- 암호화 이전(Pre-Encryption) — 암호화가 시작되기 전에 공격자는 환경을 준비한다. 파일 복구를 막기 위해 섀도 카피(shadow copy)를 삭제하고, 랜섬웨어가 방해 없이 실행되도록 뮤텍스(mutex)를 생성하며, 은닉을 위해 신뢰된 프로세스에 멀웨어를 주입한다. 침해지표(Indicators of Compromise, IOC) 로 불리는 이러한 초기 움직임이 무언가 잘못되었음을 알리는 첫 경고 신호다.
- 암호화(Encryption) — 모든 준비가 끝나면 랜섬웨어가 본격적으로 작동하며 파일을 암호화한다. 어떤 랜섬웨어 공격은 몇 분 만에 사용자를 잠가 버릴 정도로 빠르게 진행되고, 어떤 공격은 더 은밀하게 움직이며 암호화가 끝날 때까지 보안 도구의 탐지를 신중하게 회피한다.
- 암호화 이후(Post-Encryption) — 암호화가 완료되면 공격자는 랜섬 노트를 남겨 요구 사항을 분명히 전달한다. 화면 전체에 도배하거나 파일 속에 묻어 두는 방식이다. 이들은 보통 암호화폐로 지불을 요구하고, 명령·제어(C2) 채널을 통해 피해자의 대응을 감시한다.
각 단계에서 발생하는 IOC에 민감하지 않다면, 심각한 업무 중단에 스스로를 노출시키는 것이다. 공격이 완전히 전개되기 전에 이러한 지표를 포착하려면 지속적인 랜섬웨어 검증이 필요한 이유가 여기에 있다.
침해지표(IOC) — 조기 경보 신호
랜섬웨어 방어에서 가장 중요한 단계 중 하나는, 공격이 완전히 뿌리내리기 전에 침해지표(IOC)를 인지하는 것이다. 섀도 카피 삭제나 프로세스 인젝션이 관측된다면 이미 암호화 이전 단계에 들어선 것이다. 주시해야 할 사례는 다음과 같다.
- 섀도 카피 삭제(Shadow copy deletion) — 나중에 파일을 복구하지 못하도록 하기 위한 공격자의 초기 조치다.
- 뮤텍스 생성(Mutex creation) — 뮤텍스는 동일 머신에서 여러 랜섬웨어 인스턴스가 동시에 실행되는 것을 막아, 공격이 매끄럽게 진행되도록 한다.
- 프로세스 인젝션(Process injection) — 랜섬웨어를 신뢰된 프로세스에 주입해, 시스템의 정상적인 동작 속에 숨어 탐지를 회피하는 기법이다.
- 서비스 종료(Service termination) — 공격자는 방해받지 않기 위해 EDR이나 안티바이러스 같은 보안 서비스를 강제 종료시킬 수 있다.
섀도 카피 삭제나 프로세스 인젝션 같은 IOC는 흔히 눈에 띄지 않고 지나간다. 고도화된 탐지 도구를 갖춘 SOC라면 이러한 초기 징후를 식별해, 공격이 확대되기 전에 조직이 이를 완화할 수 있게 한다. 지속적인 랜섬웨어 검증을 적용하면 이러한 징후를 실시간으로 포착할 수 있어, 방어자가 우위를 점할 수 있다.
연 1회 테스트로는 부족한 이유
불편한 진실은 이것이다. 1년에 한 번 방어 체계를 테스트하는 것으로는 충분하지 않다. 연 1회 테스트를 한다는 것은 나머지 364일 동안 스스로를 노출시켜 두는 것이다. 랜섬웨어는 끊임없이 진화하며, 다음 테스트를 수행할 무렵이면 위협은 이미 현재 시스템이 감당할 수 없는 형태로 변모해 있을 수 있다.
그렇기 때문에 실시간 랜섬웨어 테스트 전략이 필요하다. 자동화된 랜섬웨어 방어 테스트를 통해, 실제 공격에 직면했을 때 환경이 버텨 낼 것인지를 항시 검증할 수 있다. 안전하다고 가정할 여유는 없다. 증명해야 하고, 자주 증명해야 한다.
지속적인 랜섬웨어 검증이 비용이 많이 들거나 시간을 잡아먹는다는 인식이 있다. 그러나 자동화 테스트 플랫폼이 부상하면서, 지속 검증은 큰 추가 부담 없이 보안 워크플로에 매끄럽게 통합될 수 있다. 이는 IT 팀의 부담을 줄여 줄 뿐 아니라, 방어 체계가 최신 위협에 맞춰 갱신된 상태를 유지하도록 보장한다.
[도표 2] 진화하는 랜섬웨어 위협에 맞서 지속적인 보호를 유지하기 위한 핵심 단계 — 원문 인포그래픽. 한국어 리드로잉 필요
랜섬웨어 대비의 요건 — 보안 위생의 문제
보안을 위생 습관처럼 생각해 보자. 1년에 한 번 이를 닦고 충분하다고 여기지는 않는다. 스스로를 보호하기 위해 매일 닦는다. 랜섬웨어에 대한 검증도 마찬가지다. 한 번 테스트하고 모든 것이 괜찮다고 가정할 수는 없다. 방어 체계를 지속적으로 검증하며, 공격자가 악용하기 전에 빈틈을 찾아 고쳐야 한다.
자주 테스트하지 않는다면, 랜섬웨어에 대비된 상태가 아니다. 지속 검증과 정기적 테스트를 강조하는 사고방식이 필요하다. 이것은 일회성 과제가 아니라, 일상 루틴에 심어야 할 위생 습관이다.
제대로 작동하는 SOC는 모든 랜섬웨어 방어 전략의 근간이다. SOC 팀은 공격을 탐지하는 데 그치지 않고, 이를 실시간으로 분석하고 대응할 책임을 진다. 위협에 능동적으로 대응하는 SOC가 있을 때 조직은 자신의 랜섬웨어 대비 태세와 복원력에 확신을 가질 수 있다.
실무적 결론 — 가정하지 말고 검증하라
핵심은 이것이다. 준비되어 있다고 가정하지 말고, 검증하라. 백업이나 연 1회 테스트에 의존하고 있다면 준비된 것이 아니다. 랜섬웨어는 매일 진화하고 있으며, 앞서 나가는 유일한 방법은 지속적인 랜섬웨어 검증이다.
국내 적용 관점
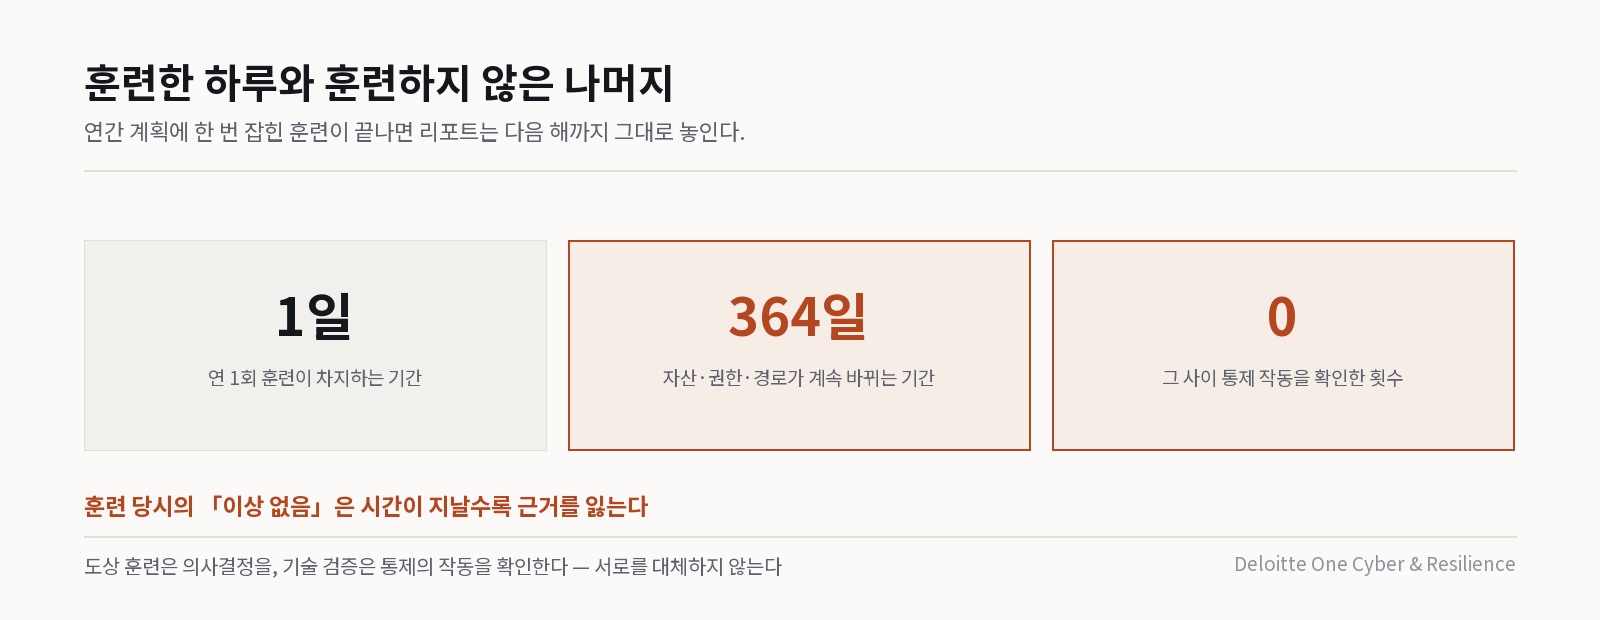
첫째, 국내 조직의 랜섬웨어 훈련은 대부분 연 1회 이벤트로 소비되고 있다. 원문이 지적하는 「나머지 364일」 문제는 국내에서도 그대로 재현된다. 연간 계획에 한 번 잡힌 모의훈련을 마치고 나면 그 결과 리포트가 다음 해까지 그대로 놓여 있는 경우가 많다. 그 사이 조직의 자산 구성, 계정 권한, 네트워크 경로는 계속 바뀌기 때문에, 훈련 당시의 「이상 없음」 판정은 시간이 지날수록 근거를 잃다.
둘째, 백업 복구 훈련만으로는 원문이 말하는 이중·삼중 갈취에 대응할 수 없다. 많은 국내 조직의 랜섬웨어 대비는 여전히 「복구 시간(RTO) 안에 데이터를 되살릴 수 있는가」에 초점이 맞춰져 있다. 그러나 원문이 설명하듯 공격자는 이미 파일을 반출한 뒤 유출을 협박하고, 나아가 파트너와 고객까지 압박한다. 백업이 완벽히 복구되어도 유출된 데이터는 되돌아오지 않다. 복구 훈련과 별개로, 데이터가 밖으로 나가는 경로 자체를 검증하는 절차가 필요하다.
셋째, EDR을 도입하였다는 사실과 EDR이 실제로 작동한다는 사실은 다르다. 원문은 IOC 목록에서 공격자가 EDR·안티바이러스 서비스를 강제 종료(Service termination)한다는 점을 명시하고 있다. 국내에서는 EDR 도입 후 정책 튜닝과 예외 처리 과정에서 탐지 범위가 좁아지거나, 특정 서버군이 예외로 빠진 채 방치되는 사례가 적지 않다. 도입 여부가 아니라 섀도 카피 삭제, 프로세스 인젝션, 보안 서비스 종료 같은 구체적 행위가 실제로 탐지·차단되는지를 주기적으로 확인해야 한다.
넷째, 도상 훈련(tabletop exercise)은 의사결정을 점검할 뿐, 기술적 통제의 작동을 증명하지 않다. 도상 훈련에서 보고 체계와 대외 공지 절차를 확인하는 것은 여전히 중요하다. 다만 원문의 논지대로라면, 「누가 무엇을 결정하는가」와 「통제가 실제로 막아 내는가」는 별개의 검증 대상이다. 도상 훈련과 자동화된 기술 검증을 분리해 각각의 주기를 설계하는 것이 현실적인 접근이다.
출처 · Pentera, Continuous Ransomware Validation: Why Annual Testing Isn’t Enough (2024-12-17, Jason Mar-Tang (AVP, Field CISO, Pentera))