[관점]
계정 탈취가 반복되면 조직은 대개 교육을 늘린다. 비밀번호를 돌려쓰지 말라는 공지가 나가고, 캠페인이 열리고, 몇 달 뒤 같은 사고가 발생한다. 사람의 습관을 문제로 놓았으니 해결도 사람에게 맡긴 것이다.
이 보고서는 자격증명 재사용을 구조적 취약점으로 규정한다. 표현이 온건해 보이지만 실무적으로는 방향을 바꾸는 말이다. 구조 문제라면 해법도 통제 설계에 있지 교육에 있지 않다. 국내에서 다중 인증을 도입하고도 탈취가 이어지는 이유를 여기서부터 다시 볼 필요가 있다.
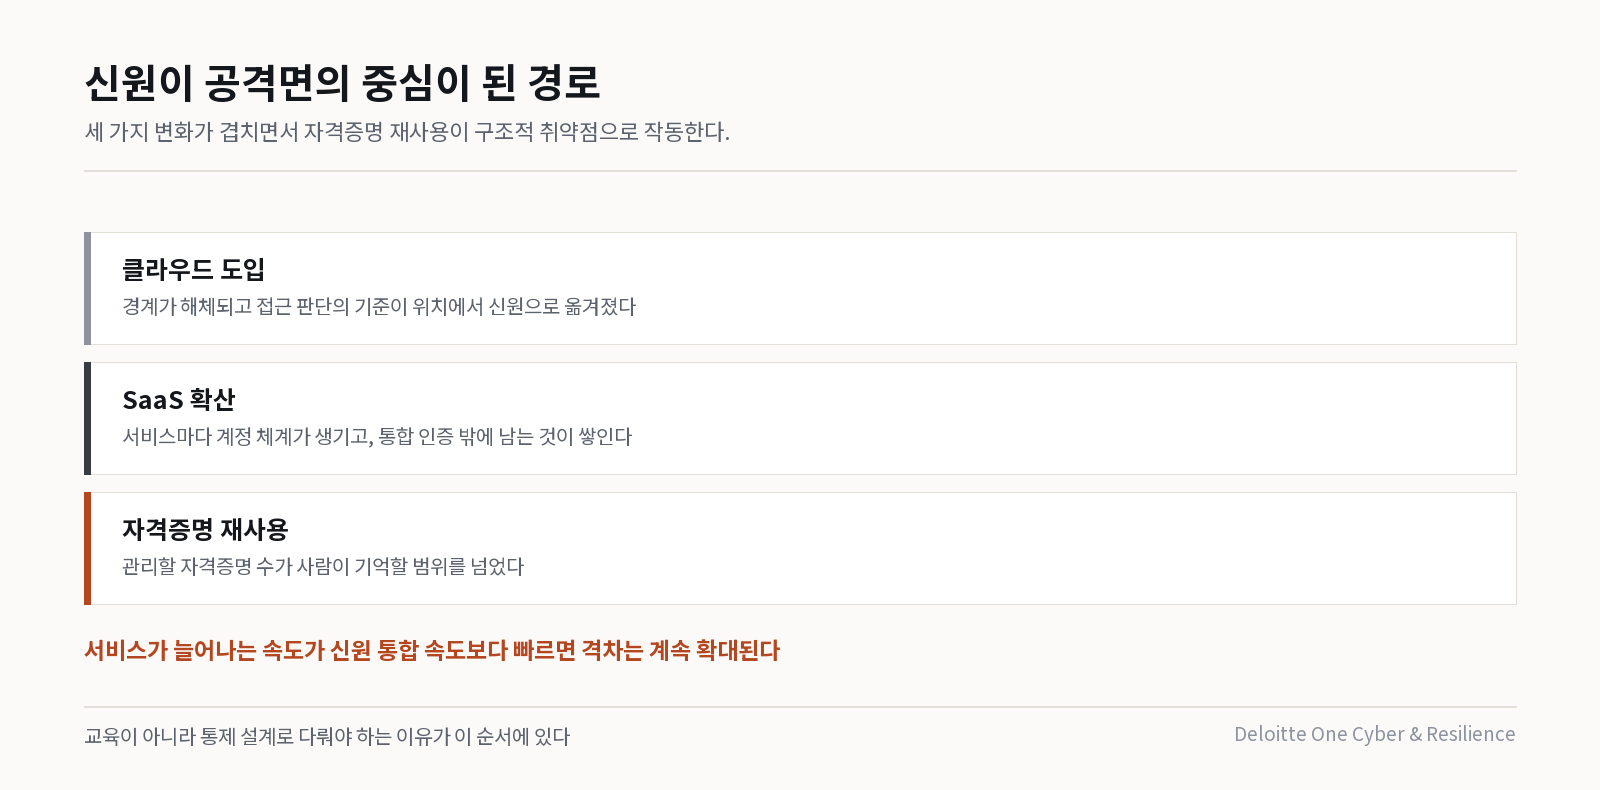
경계가 사라진 자리에 신원이 남았다. SOCRadar 의 2026년 신원 위협 리포트는 이 변화를 세 단계로 정리한다. 클라우드 도입으로 경계가 해체되고, SaaS 확산으로 디지털 신원의 공격면이 넓어지고, 그 위에서 자격증명 재사용이 구조적 취약점으로 작동한다.
공격면 확대의 경로
조직 하나가 쓰는 SaaS 의 수는 늘었고, 각 서비스는 별도의 계정 체계를 갖는다. 통합 인증을 붙여도 모든 서비스가 그 아래로 들어오지는 않는다. 남은 것들이 개별 계정으로 관리되고, 그 계정들이 같은 비밀번호를 공유한다.
재사용이 구조인 이유가 여기에 있다. 사용자의 태만이 아니라, 관리해야 할 자격증명의 수가 사람이 각각 다르게 기억할 수 있는 범위를 넘었기 때문이다. 조직이 서비스를 늘리는 속도가 신원 통합을 붙이는 속도보다 빠르면 이 격차는 계속 확대된다.
인포스틸러라는 유입 경로
보고서는 자격증명의 유출 경로를 계열별로 구분해 정리한다. LummaC2, RedLine, Raccoon, Vidar, Stealc 다섯 계열을 각각 항목으로 두고 수집 방식과 거래 경로를 정리한다.
이어 스틸러 로그의 분기별 활동 분포, 운영체제별 노출, 감염의 지역 집중도를 제시한다. 로그가 거래되는 다크웹 시장도 이름을 들어 나열하며, 최근 관측된 거래 사례와 새로 등장한 스틸러 도구를 함께 정리한다.
세 건의 침해 사례
리포트는 신원에서 시작된 대형 침해 세 건을 사례로 제시한다.
- Snowflake 캠페인(2024) — 다중 인증이 적용되지 않은 계정을 통해 다수 고객사 데이터가 노출된 사건
- Marks & Spencer 랜섬웨어 침해(2025-04) — 신원 경로를 통한 초기 침투가 랜섬웨어로 이어진 사례
- MGM Resorts · Caesars Entertainment(2023) — 헬프데스크를 겨냥한 사회공학으로 신원 통제가 우회된 사건
세 건의 공통점은 취약점 악용이 아니라는 데 있다. 인증 체계가 설계대로 동작하였으나 그 설계가 상정하지 않은 경로로 들어왔다.
공격 벡터의 목록
보고서가 정리한 신원 공격 벡터는 네 갈래다. 피싱과 사회공학, 인포스틸러 악성코드, 자격증명 스터핑, 그리고 세션 탈취와 쿠키 절취다.
마지막 항목이 실무에서 가장 늦게 인지된다. 세션이 이관되면 인증 단계 자체가 생략되므로, 인증 수단을 아무리 강화해도 그 강화가 적용되지 않는다.
국내 적용 관점
신원 통합의 적용 범위를 숫자로 확인해야 한다. 통합 인증을 도입하였다는 사실과 모든 업무 서비스가 그 아래에 있다는 사실은 다르다. 전체 서비스 목록을 놓고 통합 인증이 적용된 비율을 확인하면, 재사용이 발생하는 구간이 어디인지 드러난다. 이 숫자가 없으면 대책은 계속 교육으로 돌아간다.
다중 인증 도입을 완료 상태로 보고하지 않아야 한다. 세션 탈취와 인증 우회는 다중 인증 이후의 문제다. 국내 보고 체계에서 다중 인증 적용률이 지표로 쓰이는 경우가 많은데, 이 지표는 도입 이후의 위험을 측정하지 못한다. 세션 수명, 재인증 조건, 비정상 세션 탐지를 별도 지표로 두어야 한다.
헬프데스크를 신원 통제의 일부로 봐야 한다. MGM 사례가 보여 준 것은 기술 통제가 아니라 절차의 우회였다. 국내에서도 비밀번호 재설정과 다중 인증 초기화는 대개 상담 창구에서 처리되며, 본인 확인 절차가 문서화되어 있지 않은 경우가 흔하다. 이 절차를 정하고 훈련하는 작업이 도구 도입보다 앞선다.
계정 수명 주기를 점검해야 한다. 퇴사자 계정, 사용하지 않는 서비스 계정, 위임된 권한이 남아 있으면 재사용 문제와 결합해 경로가 된다. 정리 주기와 책임 부서를 정하고, 정리 결과를 회차별로 비교할 수 있게 기록해야 한다.
유출 여부 확인을 정기 업무로 만들어야 한다. 자사 도메인 기준으로 유출 자격증명이 관측되는지 확인하고, 관측된 것이 지금도 통과하는지 판정하는 절차를 월 단위로 돌리는 편이 사고 후 대응보다 값이 크다.
검토 회의에서 확인할 항목
질문 1  통합 인증이 적용되지 않은 업무 서비스가 몇 개인가?
질문 2  세션 수명과 재인증 조건을 언제 마지막으로 조정했는가?
질문 3  헬프데스크의 본인 확인 절차가 문서로 존재하는가?
질문 4  휴면·퇴사자 계정의 정리 주기와 담당이 정해져 있는가?
질문 5  자사 도메인 기준 유출 현황을 정기적으로 확인하는가?
출처 · SOCRadar, Identity Threat Landscape Report 2026 (2026-03). 사례로 언급된 침해 사건은 원문이 인용한 공개 사건이며, 국내 조직의 사례가 아니다.