[관점]
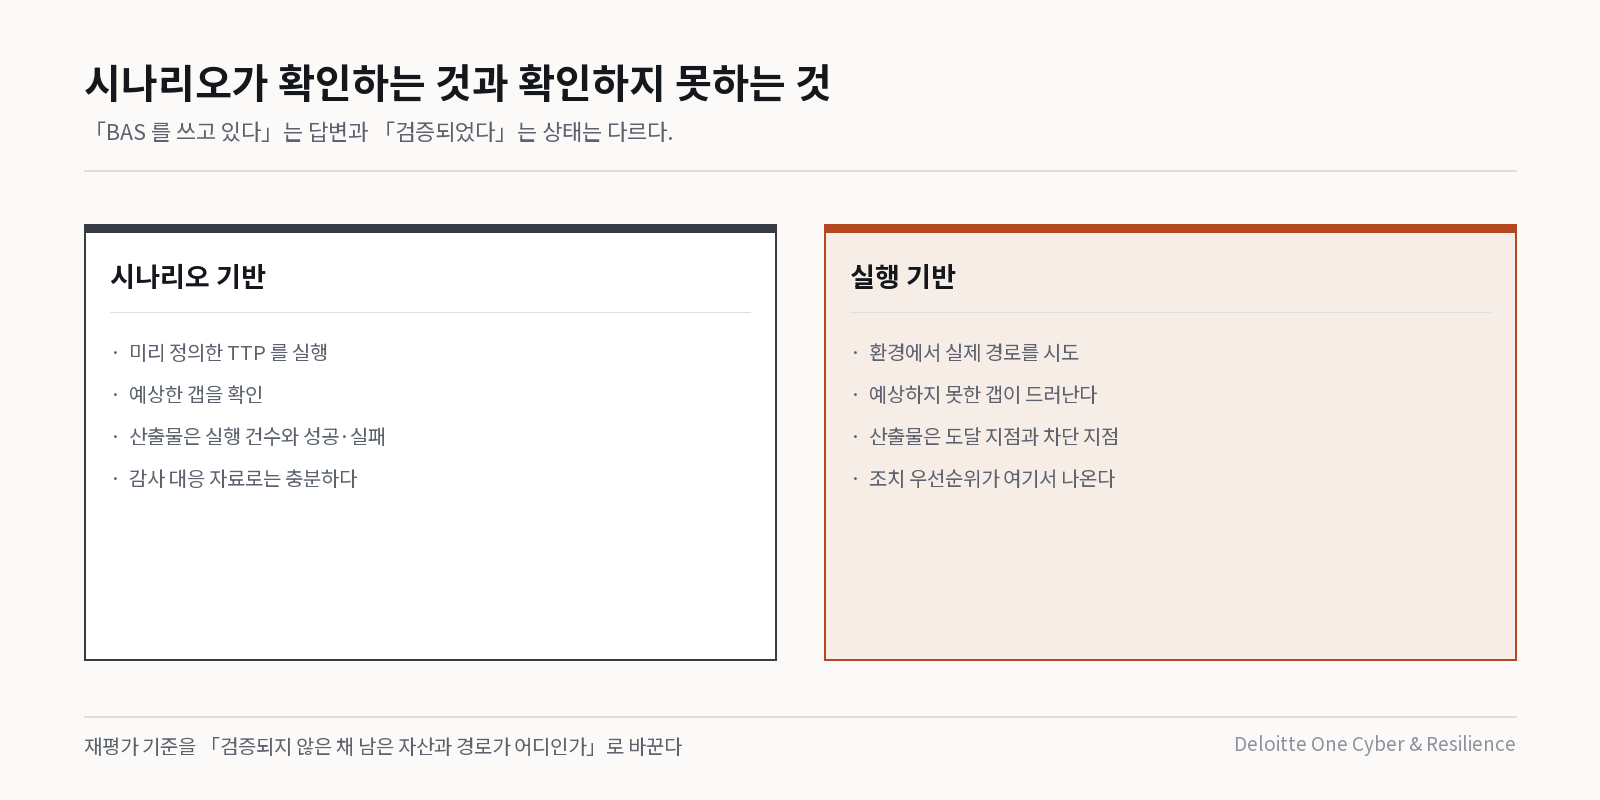
국내에서 BAS 는 감사 대응 산출물로 자리 잡은 경우가 많다. 실행한 시나리오 수와 성공·실패 리포트가 결과물의 전부이고, 그러면 도입 효과를 「몇 개를 돌렸는가」로 재게 된다.
재평가 기준을 「검증되지 않은 채 남아 있는 자산과 경로가 어디인가」로 바꾸면 같은 도구에서 다른 것이 나온다. 시나리오 기반 검증은 예상한 갭만 확인한다는 지적이 실무에서 의미를 갖는 지점이 여기다.
전통적인 침해·공격 시뮬레이션(Breach and Attack Simulation, BAS) 도구는 사전 정의된 시나리오 위에 설계되어 있다. 다양한 TTP 에 대해 특정 보안 통제를 시험하는 데는 유용하지만, 조직의 공격 표면 전반에 걸친 노출을 지속적으로 가시화하는 데까지는 미치지 못한다.
BAS 2.0 은 그 대안이다. 에이전트 기반의 전통적 BAS 와 달리, BAS 2.0 은 IT 환경 전체에서 실제 공격자 행위를 안전하게 에뮬레이션하며, 실제 위험도에 근거해 진짜 노출을 식별하고 우선순위를 매기도록 지속적으로 적응한다. 경직된 플레이북과 에이전트 의존적 시뮬레이션에 기대지 않으므로, 훨씬 높은 역동성과 훨씬 낮은 운영 부담으로 포괄적인 보안 검증을 제공한다.
Gartner 의 카테고리 재편
Gartner has recently placed both BAS and Automated Pentesting categories within the broader new category of Adversarial Exposure Validation (AEV).
Gartner 는 최근 BAS 와 Automated Pentesting 두 카테고리를 모두 Adversarial Exposure Validation(AEV) 이라는 더 넓은 신규 카테고리 안에 배치하였다. AEV 는 지속적 노출 관리(continuous exposure management)를 뒷받침하는 핵심 기술 중 하나이며, 그 때문에 전사적 노출 발견과 저감을 위한 CTEM 프레임워크에 포함되었다.
BAS 2.0 은 이 두 카테고리의 장점이 하나의 제품으로 수렴한 형태다. BAS 역량과 자동화 침투 테스트 기법을 결합해, 검증된 적대적 노출 인사이트와 정확한 조치 우선순위를 제공한다.
실제 공격 vs 합성 시나리오
전통적 BAS 는 네트워크상의 자산이 균일하게 구성되어 있다는 잘못된 전제 위에서 동작한다. 시험 대상인 특정 통제에 대한 정보만 제공하고, 규범적(prescriptive) 방식으로 예상된 갭만 평가한다.
BAS 2.0 은 이 구도를 뒤집는다. 운영(production) IT 환경 전반에 걸쳐 위험도 0 의 에뮬레이션 공격을 수행하며, 실제 공격자가 악용할 만한 모든 갭을 평가한다. 표준적 BAS 시뮬레이션에 머물러 있다면, 이제 실제로 배치된 보안 통제·네트워크·엔드포인트·구성을 공격자처럼 시험할 때다.
알고리즘 vs 플레이북
전통적 BAS 의 또 다른 약점은 규범적 플레이북 기반 테스트라는 한계다. 위협 행위자의 적응적 전술을 반영하지 못한다.
BAS 2.0 은 알고리즘 기반 공격 전파(algorithm-based attack propagation) 를 사용해 공격 경로를 동적으로 추적한다. 공격자가 악용할 법한 다양한 보안 결함을 모사하고, 공격 단계가 성공할 때마다 과정을 재계산한다. 그 결과 보안 태세에 대해 더 맥락 있는 테스트 결과를 얻고, 악용에 노출된 「알려지지 않은 미지(unknown unknowns)」 를 발견할 수 있다.
영향 기반 우선순위화 vs TTP 중심
전통적 BAS 는 특정 결함을 찾기 위해 규범적으로 실행할 수 있는 수천 개의 공격 시나리오를 제공하지만, 어떤 것이 실제로 중요한지에 대한 맥락이 없다. 성공적으로 악용된 TTP 를 나열할 뿐, 공격자가 초래할 수 있는 실제 비즈니스 영향까지 검증하지 않는다.
BAS 2.0 은 디지털 자산이 노출·탈취·훼손된다는 확실한 증거(hard proof) 에 근거해 취약점 우선순위를 정한다. 근본 원인부터 비즈니스 영향까지 전체 공격 킬체인을 테스트함으로써, 가장 높은 노출 위험을 유발하는 취약점에 집중한다.
에이전트리스 vs 에이전트 기반
에이전트에 관한 한 적을수록 좋다. 전통적 BAS 는 엔드포인트 장비마다 에이전트를 요구하고 각 에이전트가 지속적 업데이트와 유지보수를 필요로 하므로, 불필요한 복잡성과 운영 부담을 낳는다.
BAS 2.0 은 완전한 에이전트리스로 이 문제를 정면 해결한다. 독립적인 공격 노드(attack node)를 사용해 배치되므로 네트워크의 서로 다른 구간을 자유롭게 테스트할 수 있다. 결과적으로 배치가 더 빠르고, 대상 환경과 무관하게 운영이 매끄럽게 유지된다.
전체 공격 표면 vs 제한된 범위
전통적 침해·공격 시뮬레이션은 컴퓨트 노드상의 통제 테스트에 국한된다. 새로운 정보를 발견하고, 다양한 공격 단계를 시도하며, 네트워크와 환경 사이를 피벗하는 공격자에 대해 환경이 얼마나 안전한지는 알려주지 못한다.
BAS 2.0 은 취약점과 자격증명부터 구성과 데이터 위생(data hygiene)까지, 운영 환경 전반의 모든 것을 검증한다. 엔드포인트, 서버, 서비스, 네트워크 장비가 모두 테스트 대상이며, 전체 공격 경로를 추적해 취약점이 정확히 어떻게 악용되었는지 보여준다. 그 결과 더 넓은 범위의 갭에 대해 더 정확한 우선순위화가 가능해진다.
아이덴티티 위협 테스트 vs 아이덴티티 무관
전통적 BAS 는 한쪽 눈을 감고 탐정 놀이를 하는 격이다. 민감 정보를 탐지해낼 수는 있어도, 발견한 것들을 연결해 공격 체인으로 잇는 데까지는 나아가지 못한다. 그 결과는 에이전트가 실행된 호스트 환경에 국한된 제한적이고 고립된 공격 시나리오다.
BAS 2.0 에서는 발견(discovery)이 오히려 시작점이다. 네트워크 스니핑, 파일 열거, 자격증명 및 기타 민감 정보 스캔을 통해 아이덴티티 데이터 위생의 갭을 능동적으로 악용한다. 이어서 발견된 데이터를 활용해 공격을 진전시키며, 실제 공격자 전술을 모사해 권한을 상승시키고 환경 내부로 확산(lateral movement)한다.
BAS 2.0 으로의 전환
전통적 BAS 에도 분명 그 시절이 있었다. 그러나 지금의 공격 환경이 훨씬 견고하고 정밀한 접근을 요구하는 상황에서, 그것을 고수할 만한 좋은 이유를 찾기는 어렵다. BAS 2.0 은 더 넓은 노출 검증 접근을 취하며, 사이버 위험을 줄이고, 조치 정밀도를 높이며, 운영을 간소화하는 우월한 자동화 솔루션을 제공한다. 수작업 없이 철저한 테스트의 확신을 제공하므로 되돌아볼 이유가 없다.
국내 적용 관점
첫째, 「BAS 를 이미 쓰고 있다」는 답변과 「공격 표면이 검증되었다」는 상태는 다르다. 원문의 핵심 논지는 시나리오 기반 검증이 예상한 갭만 확인한다는 것이다. 국내 조직이 자체 점검이나 감사 대응 목적으로 BAS 를 도입한 경우, 실행 시나리오 수와 성공/실패 리포트가 산출물의 전부인 경우가 많다. 도입 효과를 재평가하실 때는 「몇 개의 TTP 를 돌렸는가」가 아니라 「검증되지 않은 채 남아 있는 자산·경로가 어디인가」를 기준으로 보는 편이 실질적이다.
둘째, 에이전트리스 구조는 국내 운영 환경에서 도입 속도에 직접 영향을 미친다. 원문이 지적한 에이전트 유지보수 부담은, 변경관리 절차가 엄격하고 운영계 서버에 에이전트를 올리는 데 별도 승인이 필요한 국내 금융·공공 환경에서 특히 크게 체감된다. 반대로 에이전트리스 방식은 공격 노드를 어느 네트워크 구간에 둘 것인지, 망분리 구조에서 구간별로 몇 개가 필요한지가 새로운 설계 논점이 된다. PoC 단계에서 이 부분을 먼저 정리하시기를 권한다.
셋째, 운영 환경에서의 실제 공격 에뮬레이션은 기술 검토보다 내부 합의가 더 큰 관문이다. 원문은 「위험도 0」이라고 표현하지만, 국내에서는 운영계 대상 테스트에 대해 현업 부서·정보보호위원회·경우에 따라 외부 위탁 계약 조건까지 확인이 필요하다. 테스트 범위, 중단 시 롤백 기준, 사전 통보 대상, 로그 보존 방식을 문서화한 실행 규칙을 먼저 마련해 두면 도입 논의가 훨씬 수월해진다.
넷째, 비즈니스 영향 기반 우선순위화는 자산 중요도 정보가 갖춰져 있어야 작동한다. 원문이 강조하는 「근본 원인부터 비즈니스 영향까지」의 검증은, 어떤 자산이 조직에 중요한지에 대한 사전 정의가 있어야 의미 있는 우선순위로 이어진다. 국내 조직 상당수가 자산 목록은 보유하되 중요도 등급과 담당 조직 매핑이 최신화되어 있지 않은 상태이다. 도구 도입과 병행해 자산 중요도 기준을 정비하지 않으면, 결과물이 다시 취약점 목록으로 회귀할 가능성이 있다.
출처 · Pentera, What is BAS 2.0 and Why You Need It (2024-12-03, Michal Brenner)