[관점]
「운영 중인 코어뱅킹에 실제 공격을 돌린다」는 문장에서 국내 논의는 대부분 멈춘다. 이 사례가 유용한 이유는 그 반대를 1일 POV 로 넘었다는 점이다.
다만 도입 검토에서 옮겨 쓸 것은 결과가 아니라 조건이다. PoC 범위에 코어 업무 애플리케이션과 업무 시간대를 포함시키고, 처리량 지표를 사전·사후로 비교해 문서로 남기는 절차가 그것이다. 조건 없이 결과만 인용하면 내부 승인에서 오히려 역효과가 난다.
고객 · hibank — 인도네시아의 디지털 우선 금융기관(a digital-first financial institution in Indonesia)
핵심 성과
- 전체 공격 표면에 걸쳐 취약점을 정확히 짚어내고, 비즈니스 리스크 프로파일에 따라 우선순위를 매긴다
- 운영 시스템을 중단시키지 않으면서 시의적절하게 취약점을 탐지하고 조치한다
- 상세한 공격 경로 시각화를 제공해 명확한 커뮤니케이션을 뒷받침하고, 완화 작업을 가속한다
배경
hibank는 인도네시아의 디지털 우선 금융기관이다. 이 은행의 비즈니스 모델은 최고의 고객 경험과 운영 효율을 함께 확보하기 위해, 기술 주도의 매끄러운 뱅킹 서비스를 제공하는 데 중심을 둔다.
hibank는 하이브리드 IT 환경을 운영하며, 다수의 애플리케이션이 여전히 온프레미스에 있다. 이 은행은 모바일·인터넷 뱅킹은 물론 백오피스 애플리케이션까지 포함해 수작업 프로세스를 디지털 플랫폼으로 이전하는 데 집중한다. 견고한 사이버 보안을 지향하는 hibank는 방대한 디지털 발자국을 보호하기 위해 고도화된 조치를 시행한다.
도전과제 — 비효율적이고 비용이 큰 수동 침투 테스트
Pentera를 도입하기 전 hibank는 고가의 서드파티 컨설턴트에 의존하였고, 이들은 규제 요구에 근거한 주기적 평가와 중요 애플리케이션에 대한 임시(ad-hoc) 테스트만 수행하였다. 이 방식은 확장성이 없었고, 은행 공격 표면의 상당 부분이 오랜 기간 검증되지 않은 채로 남았다.
hibank 팀이 더 자주 침투 테스트를 하기 위해 넘어야 할 난관은 여러 가지였다. 우선, 수동 침투 테스터가 업무 시간 중 중요 애플리케이션의 성능 문제와 다운타임을 유발할 수 있다는 큰 우려가 있었다. 비즈니스 연속성에 대한 위험을 감내할 수 없었던 은행의 보안팀은 정규 업무 시간 외에 테스트를 수행할 수밖에 없었다. 그러나 이는 업무 시간 이후에는 유연성이 크지 않은 침투 테스터들과의 일정 조율 문제로 빈번히 이어졌다. 여기에 더해, 자사 환경을 테스트하러 투입되는 개별 침투 테스터의 역량 수준을 통제할 수 없다는 점도 우려를 키웠다.
필요 요건 — 비즈니스 운영에 어떠한 위험도 초래하지 않는 자동화 보안 검증
뱅킹 서비스의 디지털 전환을 뒷받침하도록 설계된 비즈니스 모델 아래에서 hibank의 디지털 발자국은 계속 확장되었고, 공격 표면 또한 함께 넓어졌다. 사이버 보안팀은 비즈니스 운영에 영향을 주지 않으면서 지속적인 보안 검증을 제공하는, 확장 가능하고 효율적이며 비용 효율적인 솔루션이 필요하다는 점을 빠르게 깨달았다.
CISO는 사이버 보안팀과 IT 관리자팀 간의 커뮤니케이션을 개선할 솔루션도 찾고 있었다. 어떤 취약점이 실제로 악용 가능한 것으로 입증되었고 따라서 가장 먼저 우선순위를 두어야 하는지에 대해 합의를 만들어 줄 도구를 원한 것이다.
해결 — 무중단 전 환경 침투 테스트
제품 평가 절차
hibank 보안팀은 1일 POV로 Pentera 평가를 시작한다. Pentera 플랫폼이 자사 뱅킹 애플리케이션의 성능에 아무런 영향을 주지 않는다는 점을 확인하는 것이 중요하였다. 팀은 Pentera가 어떠한 중단의 기미도 없이 IT 네트워크의 더 넓은 범위를 커버할 수 있다는 사실을 확인하고 만족한다. hibank의 CISO Lim Siaw Liang에게 이는 판도를 바꾸는 일이었다.
Lim Siaw Liang과 그의 팀은 코어뱅킹 애플리케이션을 포함해 운영 중인 모든 애플리케이션을 대상으로 스캔과 침투 테스트를 이어간다. 에이전트리스 솔루션인 Pentera의 실행은 뱅킹 애플리케이션의 안정적인 처리량에 영향을 주지 않았다. hibank 팀은 Pentera로 업무 시간 중에도 눈에 띄는 영향 없이 모든 보안 통제를 테스트할 수 있다는 점에 매우 만족한다.
손쉬운 배포
Pentera가 hibank 네트워크에 완전히 구축된 뒤, 보안팀은 테스트를 정의·스케줄링하든, 신규 사용자를 추가하든, 제공되는 분석 결과를 해석하든 운영이 쉽다는 점을 알게 된다. Lim Siaw Liang과 그의 팀이 특히 마음에 들어한 것은 Pentera가 제공하는 공격 경로 가시성으로, 공격자가 접근해 침해할 수 있는 가장 취약한 자산들을 ‘거미줄(spider web)’ 형태로 보여 준다. 이 기능은 가장 취약한 자산을 명확히 규정함으로써 IT 팀 전반의 커뮤니케이션을 크게 개선한다. 이렇게 지도가 그려져 있으면 공격자가 시스템 백엔드의 어디를 뚫을 수 있는지를 개발자와 시스템 관리자에게 설명하기가 더 쉬워지고, 조치 우선순위를 정하는 데 도움이 된다.
레드팀 지원
Pentera Core를 도입한 이후 Lim Siaw Liang과 그의 팀은 자신들이 구축한 도구들이 Pentera가 재현하는 공격을 평가·탐지하는 데 얼마나 효과적인지 판단할 수 있다. 방어 계층의 커버리지와 탐지까지 걸리는 시간에 주목하면서, 팀은 시끄러운(noisier) 공격부터 더 조용하고 은밀한(stealthier) 조건까지 테스트 조건을 달리한다. 이 과정에서 팀은 Pentera가 자사 안티바이러스 솔루션 중 하나를 우회할 수 있다는 사실을 발견하고, Pentera가 할 수 있다면 공격자도 할 수 있다는 가능성을 인지하게 된다.
SOC 팀 최적화
hibank의 IT 팀은 외주 SOC 팀에 대한 임시 감사를 수행하는 데에도 Pentera를 활용한다. 이 테스트는 사일런트 모드(silent mode)로 수행되어 SOC의 대응성과 방어 역량의 효과성을 평가한다. 24/7 SOC를 운영하는 Lim Siaw Liang은 특히 한밤중에 발생하는 것을 포함해 모든 사고에 SOC가 대응하고 있는지 확인하고자 한다.
결과 — 네트워크 노출의 체계적 축소
Pentera를 활용하면서 Lim Siaw Liang은 이전과 비교해 자사 IT 환경의 보안 태세에 훨씬 더 큰 확신을 갖는다. 취약점 완화 시간에 관한 KPI 기준을 끌어올려, 새로 설정한 기대 성과 기준은 모든 치명적(critical) 및 높음(high) 등급 취약점을 1주 이내에 완화하는 것이다. 그는 자신의 팀이 근본 원인에서 어디가 가장 큰 위협이 되는지 명확한 방향을 갖고, 치명적 노출과 취약점을 체계적으로 완화할 수 있다고 확신한다.
“취약점 완화 시간에 관한 KPI 기준을 끌어올려, 새로 설정한 기대 성과 기준은 모든 치명적 및 높음 등급 취약점을 1주 이내에 완화하는 것이다.”
— Lim Siaw Liang, Chief of Cyber Security Officer, hibank
국내 적용 관점
이 사례는 국내 금융권 도입 검토에서 가장 자주 나오는 반대 하나에 정면으로 답한다.
1. 「운영 중인 코어뱅킹에 실제 공격을 돌린다」 — 국내에서 이 문장이 가장 먼저 막힌다. hibank는 이 반대를 1일 POV로 넘었다. 도입 검토 시 PoC 범위에 코어 업무 애플리케이션과 업무 시간대를 포함시키고, 처리량 지표를 사전·사후로 비교해 문서로 남겨야 한다. 벤더 설명이 아니라 자사 계측값이 근거가 된다.
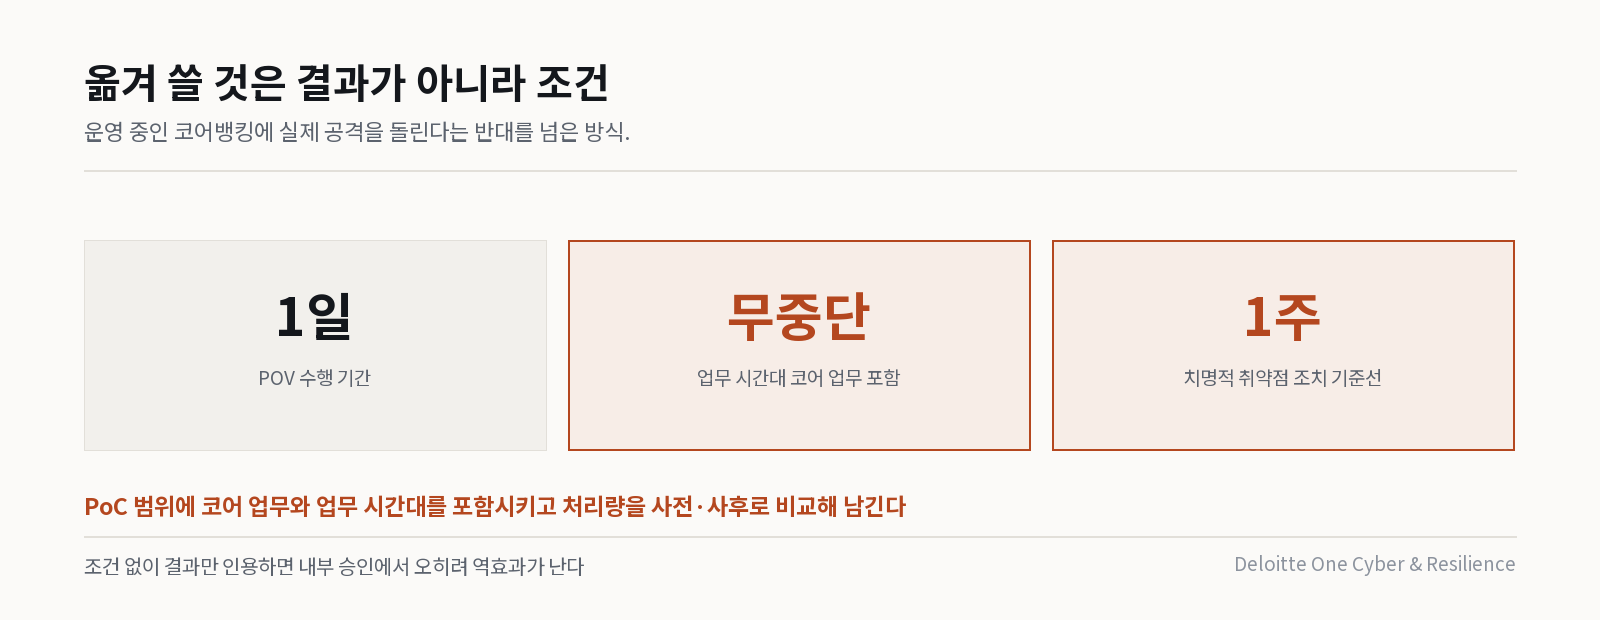
2. 「1주 이내 조치」는 도구가 아니라 KPI 이다. 이 사례의 핵심 성과는 탐지가 아니라 조치 기준선을 올린 것이다. 국내에서 상시 검증을 도입할 때 발견 건수만 늘고 조치가 안 따라가면 그 자체가 감사 지적 사항이 된다. 조치 소유자와 SLA를 도입 전에 정하는 것이 순서이다.
3. 「AV 우회 발견」의 의미를 정확히 읽어야 한다. hibank는 Pentera가 자사 안티바이러스 하나를 우회하는 것을 확인하였다. 이건 제품 결함 고발이 아니라 자사 설정이 실제 공격에 어떻게 반응하는지를 처음으로 측정하였다는 뜻이다. 국내에서도 EDR·AV 도입은 끝났지만 그 설정이 실제로 막는지를 측정한 조직은 드물다.
4. 규제 맥락은 다르다. hibank는 인도네시아 금융기관이고 원문은 감독기관을 특정하지 않다. 국내 대응 시에는 전자금융기반시설 취약점 분석·평가와 그룹 내부통제 기준으로 치환해 읽되, 원문에 없는 국내 규제 준수 주장을 이 사례에 붙이지 말아야 한다.
출처 · Pentera, Hibank Strengthens Cyber Resilience with Continuous Security Validation (2025-01-13)