[관점]
국내 지주회사 구조에서는 모회사 정보보호 조직이 관계사 보안을 함께 책임지는 경우가 많다. 이때 확인해야 할 것은 라이선스가 몇 개 자산을 커버하느냐가 아니다.
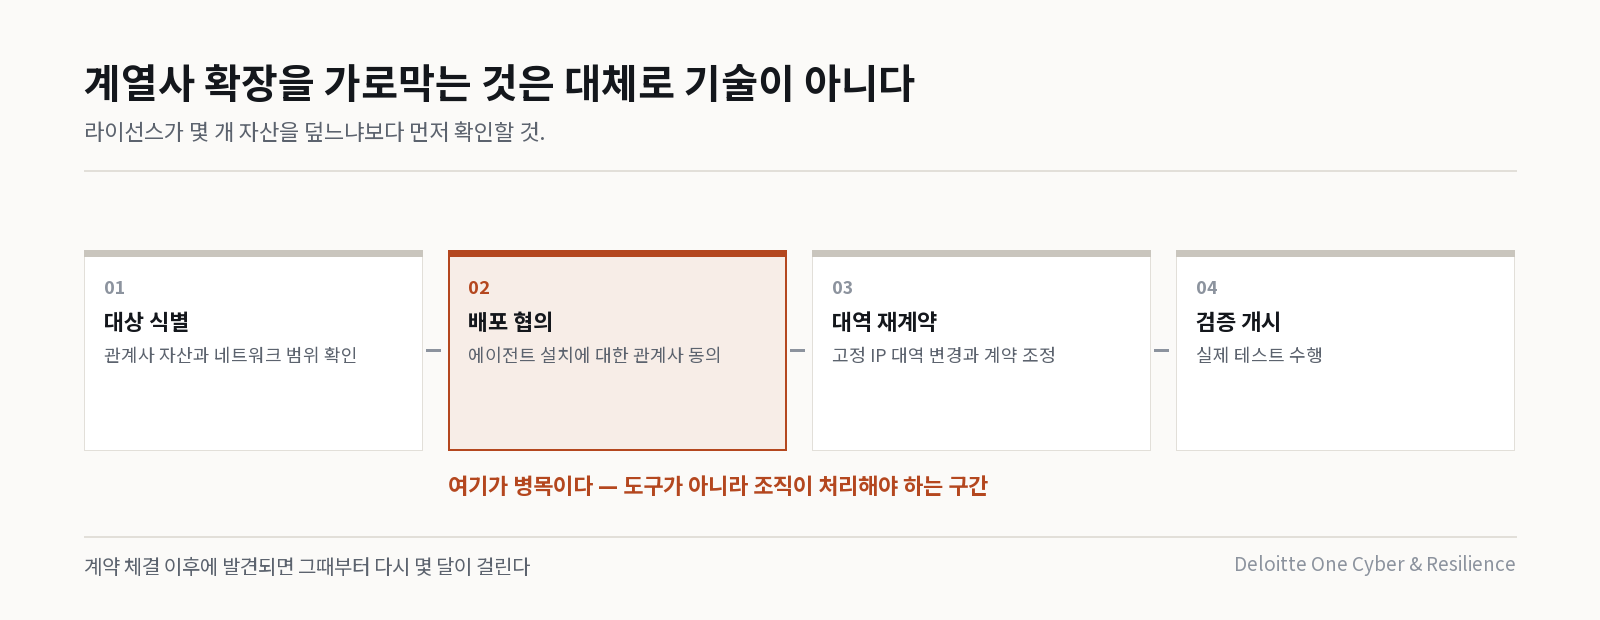
관계사 네트워크를 추가할 때 에이전트 배포 협의와 IP 대역 재계약이 필요한가다. 실무에서 확장을 가로막는 것은 대체로 기술이 아니라 이 협의 절차이며, 계약 체결 이후에 발견되면 그때부터 다시 몇 달이 걸린다.
고객 · 글로브 텔레콤(Globe Telecom, Inc.) — 필리핀
# 글로브 텔레콤 — 확장 포트폴리오의 자동화 보안 검증
주요 성과
- 내부 SecOps 팀이 인력 충원 없이 글로브 텔레콤의 다수 포트폴리오 기업 전반을 테스트할 수 있게 되었다
- 온디맨드 테스트를 통해 랜섬웨어 변종에 대한 사이버 대응 준비 태세를 개선하였다
- 자동화 침투 테스트와 보안 검증을 하나의 솔루션으로 통합해 비용을 절감하였다
기업 개요
글로브 텔레콤(Globe Telecom, Inc.)은 필리핀 최대의 통신 사업자다. 이 회사는 필리핀 최대 규모의 음성·데이터 무선 네트워크 중 하나를 운영하며, 역내에서 가장 광범위한 브로드밴드 및 광케이블 인프라를 보유하고 수백만 명의 개인 고객과 기업 고객에게 서비스를 제공한다. 주력 통신 사업 외에도 글로브 텔레콤은 다수의 계열사를 두고 있으며, 각 계열사가 그룹 전체의 복잡한 디지털 인프라를 구성하고 있다.
글로브 텔레콤의 내부 SOC는 모회사 내부는 물론 계열사 전반에 걸쳐 강건한 보안 태세를 평가하고 보장할 책임을 진다. 글로브 텔레콤 SOC는 광범위한 보안 기능을 담당하며, 취약점 관리(Vulnerability Management), 위협 대응(Threat Response), SOC 자동화 및 개발(SOC Automation and Development), 내부 레드팀(internal red-teaming) 전담 조직으로 구성되어 있다.
과제: 방대한 계열사 IT 생태계를 테스트하기 어려웠던 문제
글로브 텔레콤의 포트폴리오가 성장하면서, 업무 범위는 소수 계열사의 IT 생태계를 지원하던 수준에서 12개가 넘는 계열사를 담당하는 수준으로 크게 확대되었다. 글로브 텔레콤은 견고한 내부 SOC를 유지하고 있었지만, 늘어나는 수요를 맞추기 위해 계속해서 인력을 늘리는 방식에는 한계가 있다는 점을 인식하였다.
글로브 텔레콤 SOC는 이미 여러 솔루션을 운영하고 있었고, 자동화 침투 테스트와 취약점 진단에 각각 별도의 보안 도구를 사용하고 있었다. 그러나 본사와 계열사를 모두 보호한다는 더 큰 임무 앞에서 두 솔루션 모두 운영상의 한계를 드러냈다. 에이전트 기반 검증 솔루션은 에이전트가 배포된 본사 자산으로 범위가 제한되었고, 자동화 침투 테스트 솔루션은 IP 대역이 고정되어 있었다. 이 방식은 글로브 텔레콤 본사에 대해서는 품질 있는 테스트를 보장하였지만, 확장된 네트워크 전반을 테스트하는 데는 문제가 되었다.
또한 코로나19 팬데믹 기간 중 급증한 랜섬웨어 캠페인과 전 세계적인 지정학적 갈등 속에서 확산된 서비스형 랜섬웨어(Ransomware-as-a-Service, RaaS)의 부수적 피해(collateral damage)를 입을 수 있다는 우려가 있었다. 이로 인해 특정 랜섬웨어 변종에 대한 조직의 방어력을 검증할 수 있는 솔루션이 시급히 필요해졌다.
요구사항: 강력한 보안 역량과 플랫폼 유연성의 결합
글로브 텔레콤은 자사 레드팀의 역량을 보강할 종합적인 보안 검증 및 침투 테스트 솔루션을 찾고 있었다. 구체적으로, 이 팀에는 Conti와 같은 특정 랜섬웨어 변종을 대상으로 선제적으로 테스트하여 자사의 경계 보안(EDR) 설정이 해당 위협을 효과적으로 탐지하고 차단할 수 있는지 검증할 수 있는 솔루션이 필요하였다. 아울러 SOC 팀은 역동적으로 변화하는 계열사 생태계 전반을 매끄럽게 테스트할 수 있는 운영상의 유연성을 갖춘 솔루션을 요구하였다.
해결책: 에이전트리스·유연한 자동화 보안 검증 플랫폼이 뒷받침하는 간소화된 운영
운영 유연성
글로브 텔레콤은 Pentera의 에이전트리스(agentless) 유연 플랫폼을 활용해 운영상의 과제를 해결하고, 내부 레드팀이 모든 환경에서 제약 없이 테스트를 수행할 수 있게 하였다. Pentera의 유연한 IP 설정 덕분에 IP 대역은 더 이상 제약 조건이 아니며, 글로브 텔레콤 SOC는 끊임없이 변화하는 포트폴리오 기업 네트워크 전반으로 보안 검증을 손쉽게 확장할 수 있다. 이를 통해 SOC는 보안 태세를 강화하는 데 필요한 민첩성과 포괄적인 범위를 확보하였다.
레드팀 확장성
글로브 텔레콤은 Pentera를 중심 도구로 삼아 내부 레드팀의 역량을 계열사 네트워크 전반으로 확장하고 있다. 글로브 텔레콤 보안관제센터(Security Operations Center) 부사장 개럿 실라오(Garrett Silao)는 다음과 같이 강조하였다.
Pentera는 수동 공격 시뮬레이션의 필요성을 없애고 맞춤형 공격 경로 설정을 단순화함으로써 우리의 테스트 프로세스를 간소화하고 가속한다. Pentera의 공격 엔진은 우리 레드팀의 역량을 강화해, 더 폭넓은 범위의 TTP와 취약점을 효율적으로 테스트할 수 있게 해준다. 운영상의 이점을 넘어, Pentera는 우리 팀이 침투 테스트와 레드팀에 대한 더 깊은 전문성을 기르도록 돕는 귀중한 교육 자원이기도 하다.
테스트 주기 단축
글로브 텔레콤은 상당히 일반적인 규제 준수 기반의 테스트 일정을 운영하고 있었으나, 평가와 평가 사이의 긴 공백을 인식하고 선제적 테스트 관행을 개선하고자 하였다.
우리는 규제 목적의 통상적인 연 1회 침투 테스트를 하고 있었지만, IT 인프라에는 1년 내내 변경이 발생하는데 1회성 연간 테스트만으로는 한계가 있다는 점을 알게 되었다. 1년 중 한 달만 침투 테스트를 한다면, 나머지 11개월 동안의 변경 사항은 여전히 반영되지 않은 채로 남는다.
Pentera 도입 이후 글로브 텔레콤 SOC는 본사 내부에서 매월 자동화 침투 테스트를 수행하는 동시에, 확장된 네트워크 전반에 대한 정기 테스트 주기도 함께 높이고 있다.
랜섬웨어에 대한 안심
증가하는 랜섬웨어 위협에 대응하기 위해 글로브 텔레콤은 Pentera의 RansomwareReady™ 모듈을 활용해 위험도가 높은 특정 랜섬웨어 변종에 대한 방어력을 선제적으로 테스트한다. 이 기능을 통해 SOC는 경계 방어 체계, 특히 EDR이 이러한 공격을 탐지하고 대응하는 데 얼마나 효과적인지 평가할 수 있다. 이 선제적 접근 방식은 글로브 텔레콤이 알려진 랜섬웨어 변종에 대한 방어 준비를 갖추게 할 뿐 아니라, 새로운 위협이 등장할 때 전략을 신속하게 조정할 수 있는 유연성도 보장한다.
우리는 보안에 있어 최고의 제품을 개별적으로 도입하는(best of breed) 전략을 취하고 있었지만, best of breed는 장기적으로 비용이 커진다. 결국에는 기능이 중복되는 30개의 솔루션을 떠안게 된다. 위험을 새로 만들어내지 않으면서 여러 기능을 잘 수행하는 하나의 솔루션을 찾을 수 있다면, 통합이 올바른 선택이 된다.
개럿 실라오(Garrett Silao)
보안관제센터 부사장(VP, Security Operations Center)
결과: 보안 태세 개선과 운영·비용 효율의 동시 달성
Pentera를 통해 글로브 텔레콤 SOC 팀은 기존 솔루션의 운영상 제약을 극복하고, 모회사와 그보다 넓은 네트워크 전반으로 보안 테스트를 매끄럽게 확장하였다. SOC는 이제 테스트 빈도 증가와 간소화된 테스트·검증 프로세스의 혜택을 누리고 있으며, 이를 통해 계열사 전반에 걸친 악용 가능한 보안 공백을 더 잘 파악할 수 있게 되었다. SOC는 사업 운영에 대한 지장을 최소화하면서 잠재적 랜섬웨어 위험을 완화할 수 있다는 자신감을 갖고 있다. 이렇게 향상된 효율성은 랜섬웨어 위협에 대한 선제적 방어 체계를 확립하고 보안 태세를 강화하였다. 또한 Pentera의 고도화된 테스트 및 검증 역량은 SOC가 보안 스택을 최적화하도록 지원해, 중복 도구를 제거하고 복수 플랫폼에 수반되는 라이선스 비용을 낮춤으로써 비용을 절감하게 하였다.
Pentera 소개
Pentera는 자동화 보안 검증(Automated Security Validation™) 분야의 카테고리 리더로서, 모든 조직이 모든 사이버보안 계층을, 모든 공격 표면에 걸쳐 테스트하여, 언제 어떤 규모에서든 실재하는 현재의 보안 노출을 드러낼 수 있게 한다. 전 세계 수천 명의 보안 전문가와 서비스 제공업체가 Pentera를 활용해 조치 우선순위를 정하고, 보안 공백이 악용되기 전에 이를 차단하고 있다.
자세한 정보: www.pentera.io · © 2024 Pentera. All rights reserved.
국내 적용 관점
첫째, 「계열사 12개」라는 숫자는 국내 그룹사 구조에서 오히려 보수적인 수치이다. 원문에서 글로브 텔레콤 SOC가 겪은 병목은 계열사 수 자체가 아니라, 에이전트 기반 검증 도구가 에이전트를 배포한 본사 자산에만 닿았고 자동화 침투 테스트 도구는 IP 대역이 고정되어 있었다는 점이다. 국내 지주회사·그룹 체계에서 모회사 정보보호 조직이 관계사 보안을 함께 책임지는 구조라면, 도입 검토 시 「라이선스가 몇 개 자산까지 커버되는가」보다 「관계사 네트워크를 추가할 때 에이전트 배포 협의와 IP 대역 재계약이 필요한가」를 먼저 확인해야 한다. 실무에서 확장을 가로막는 것은 대체로 기술이 아니라 이 협의 절차이다.
둘째, 연 1회 점검의 「11개월 공백」 논리는 국내에서 그대로 쓰기 좋은 설득 논거이다. 다만 논거를 규제 준수 주장으로 확대하지는 말아야 한다. 원문이 말하는 것은 「연 1회 규제 대응 침투 테스트를 없애자」가 아니라 「연 1회 점검은 유지하되 그 사이 기간의 인프라 변경을 자동화 테스트로 메운다」는 이중 구조이다. 국내에서도 기존 정기 모의해킹 사업은 그대로 두고 그 사이를 월간 자동 검증으로 채우는 방식이 예산 승인 측면에서 현실적이다. 자동화 도구가 기존 법정·계약상 점검 의무를 대체할 수 있는지 여부는 조직마다 해석이 다르므로, 별도 검토 대상으로 두어야 한다.
셋째, 랜섬웨어 변종 검증은 「탐지되는가」가 아니라 「EDR 설정이 제대로 되어 있는가」를 묻는 활동이다. 원문에서 글로브 텔레콤이 RansomwareReady™로 확인한 것은 Conti 같은 특정 변종에 대해 경계 방어(EDR)가 실제로 탐지·차단하는지였다. 국내 조직 다수가 EDR을 이미 도입하였지만 정책 예외, 제외 경로, 탐지 모드/차단 모드 설정이 도입 초기 상태로 남아 있는 경우가 많다. 도입을 검토한다면 첫 회차 목표를 「새 위협 발견」이 아니라 「이미 산 제품이 산 대로 동작하는지 확인」으로 잡는 편이 초기 성과 보고에 유리한다. 다만 운영망 대상 실행 범위와 롤백 기준은 사전에 문서로 합의해야 한다.
넷째, 도구 통합에 따른 비용 절감은 라이선스 단가가 아니라 중복 기능 정리에서 발생한다. 개럿 실라오가 언급한 「기능이 중복되는 30개 솔루션」은 국내 대기업 보안 스택에서도 낯선 풍경이 아니다. 글로브 텔레콤의 절감분은 자동화 침투 테스트 도구와 취약점 진단 도구를 하나로 합치면서 발생하였다. 통합 검토 시에는 현재 운영 중인 진단·검증 계열 도구의 기능 매트릭스를 먼저 그리고, 어느 도구의 어떤 기능이 대체되는지를 계약 만료일과 함께 정리해야 한다. 대체 범위가 명확하지 않은 상태에서 통합을 결정하면 기존 도구를 해지하지 못한 채 비용만 증가한다.
출처 · Pentera, How Globe Telecom Secures its Expanding Portfolio with Automated Security Validation (2025-01-27)