[관점]
국내 제안서와 데모에서 공격 경로 화면은 거의 모든 제품이 보여 준다. 화면이 같으면 변별이 되지 않고, 변별이 되지 않으면 결국 가격으로 간다.
물어야 할 것은 화면이 아니라 그 선이 어떻게 그려졌는가다. 이 질문 하나를 평가표에 넣는 것만으로 제품 비교의 성격이 달라진다. 추론된 경로와 실행으로 증명된 경로를 별도 항목으로 분리해 두면 이후 조치 회의의 언어도 함께 바뀐다.
공격 그래프는 이제 기본 사양이 되었다.
거의 모든 최신 보안 플랫폼이 노출된 자산에서 핵심 자산(crown jewel)까지 이어지는 경로를 그려 낼 수 있다. 도식은 서로 비슷해 보인다. 노드와 엣지가 있고, 중요 시스템이 강조되며, 경로가 계산된다. 표면적으로는 서로 바꿔 써도 될 것처럼 보인다. 그렇지 않다.
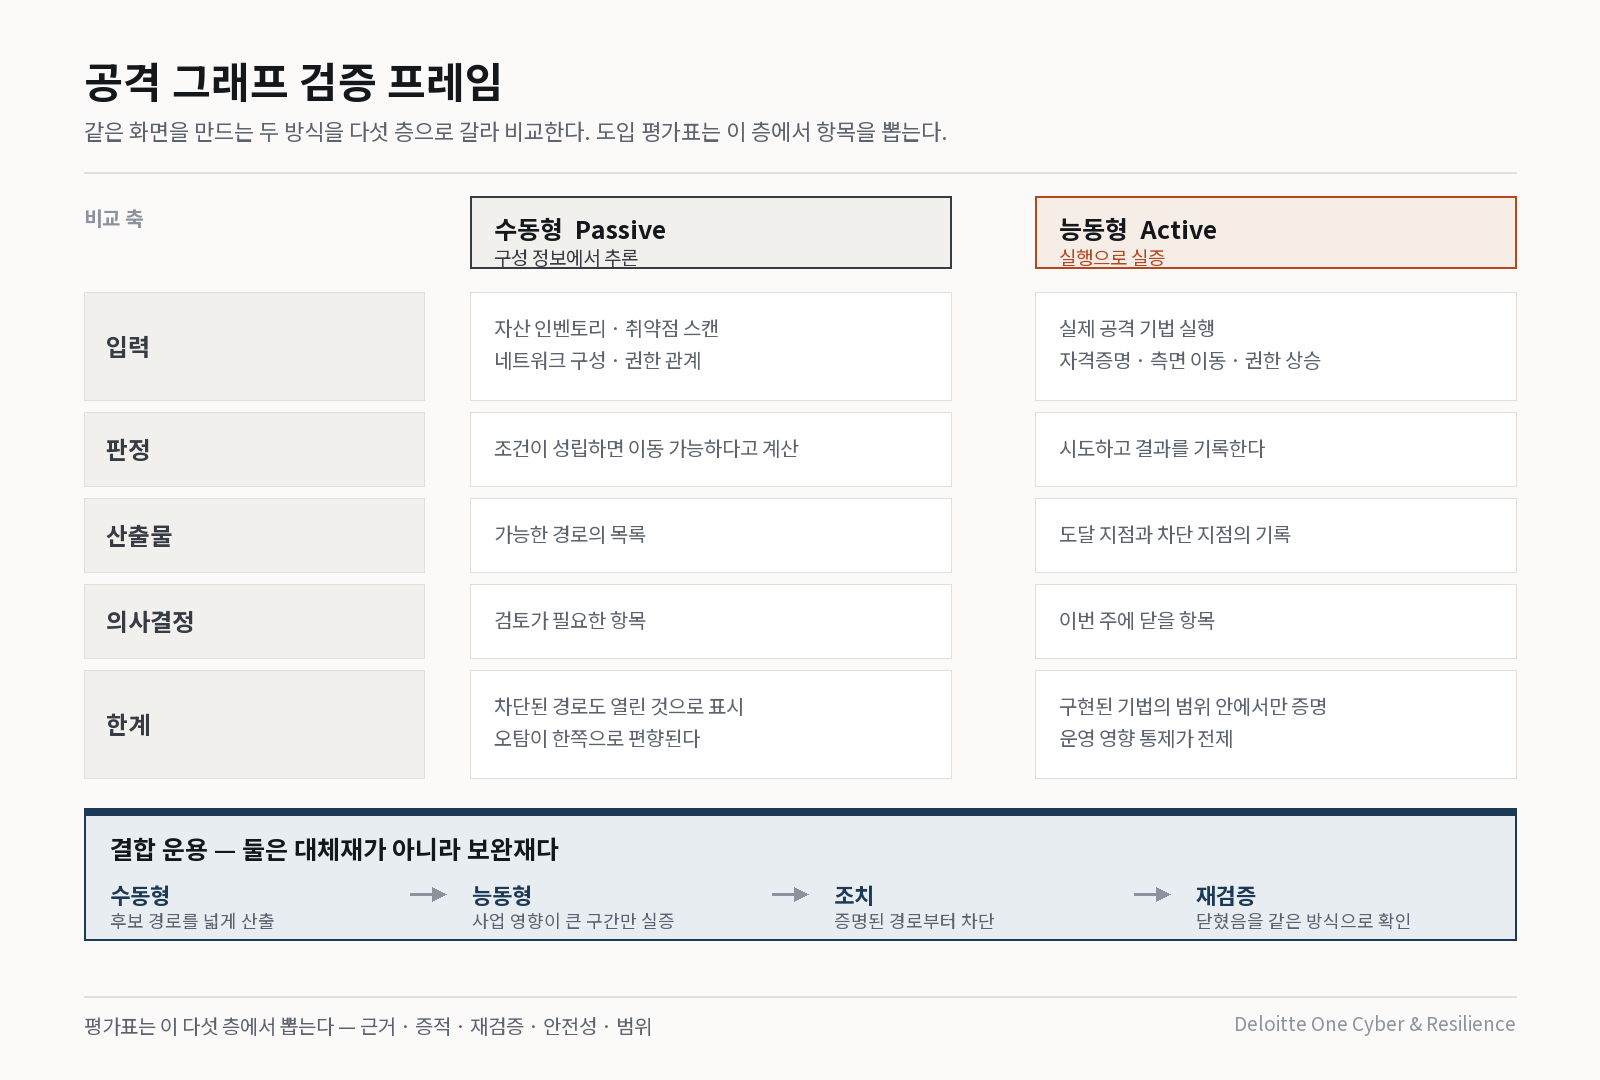
어떤 공격 그래프는 구조적(structural)이다. 이런 그래프는 CMDB 데이터, 아이덴티티 매핑, 네트워크 연결, 설정 상태에서 끌어낸 관계를 시각화한다. 이것은 수동 검증(passive validation)의 한 형태다. 알려진 관계, 설정, 권한, 환경 컨텍스트를 사용해 리스크가 존재할 수 있는 지점과 공격자가 그 사이를 이론적으로 어떻게 이동할 수 있는지를 모델링한다.
한 시스템이 다른 시스템에 접근할 수 있고 그 시스템이 다시 세 번째 시스템에 연결된다면, 하나의 경로를 논리적으로 구성할 수 있다. 아키텍처 관점에서 이 순서는 말이 된다. 그러나 아키텍처적 논리는 검증된 실행과 같지 않다.
모델링된 경로는 측면 이동을 차단하는 분할(segmentation) 정책을 고려하지 않는다. 엔드포인트 보안 통제가 실행을 중단시키는지 테스트하지 않는다. 현재 조건에서 자격증명이 실제로 악용될 수 있는지 확인하지 않는다. 자산 간 관계와 이론적 가능성은 보여 주지만, 실제로 성립하는 공격 체인은 보여 주지 않는다.
능동 검증(active validation)은 무슨 일이 일어날 수 있을지를 모델링하는 대신, 실제 공격 기법을 안전하게 실행해 살아 있는 환경에서 무엇이 실제로 가능한지를 판정한다. 검증된 공격 지도는 실제 테스트의 결과를 반영하며, 공격자가 어디에서 접근 권한을 획득할 수 있는지, 측면 이동에 어떤 기법이 사용될 수 있는지, 하나의 노출이 어떻게 다른 곳의 피해로 이어지는지를 보여 준다. 추론된 연결성을 관측된 익스플로잇 가능성으로 대체하는 것이다.
문제는 수동 공격 지도와 능동 공격 지도가 거의 똑같아 보일 수 있다는 점이다. 둘 다 연결된 자산을 보여 주고, 중요 시스템을 강조하며, 피해로 이어지는 경로를 제시할 수 있다. 차이는 지도의 시각적 구조에 있지 않고, 그 경로가 어떻게 만들어졌는가에 있다. 수동 지도는 관측된 데이터와 추론된 관계로부터 만들어진다. 능동 지도는 어떤 경로가 실제로 익스플로잇 가능한지를 검증하는, 실행된 공격 기법으로부터 만들어진다. 이 구분은 시각화만으로는 확인할 수 없다.
검증의 부상과 그 대상
CTEM(지속적 위협 노출 관리)과 더 넓은 노출 관리 프로그램이 부상하면서, 검증은 많은 보안 논의의 중심으로 이동하였다.
보안 리더들은 이제 자사 환경에서 취약점이 어디에 존재하는지 아는 것만으로는 만족하지 않는다. 이들은 어떤 취약점이 실질적으로 중요한지를 이해하고자 한다. 자사의 특정 환경에서 어떤 노출이 익스플로잇될 수 있는지에 대한 증거와, 보안 통제가 의도대로 작동하는지 혹은 작동하지 않는지에 대한 확인을 원한다. 가장 치명적인 결함의 우선순위를 정하고 신속하게 고쳐야 하기 때문이다.
그 결과 “검증(validation)”이라는 말이 도처에 등장하게 되었다. 플랫폼들은 취약점을 검증한다. 설정을 검증한다. 정책을 검증한다. 보안 통제를 검증한다. 이 용어는 경보의 중대성이나 익스플로잇 가능성에 대한 확신이 높아졌다는 뜻의 축약어가 되어 버렸다.
그래서 벤더가 “검증”이라고 말할 때 그것이 무엇을 의미하는지 이해역할이 중요해진다.
실무에서 그 차이는 대체로 능동 검증이냐 수동 검증이냐로 귀결된다. 둘 다 가치 있는 통찰을 제공하지만, 서로 다른 질문에 답하며 동등한 것으로 취급되어서는 안 된다.
보안 팀이 무엇부터 조치할지 결정할 때, 관계와 추론에 기반한 이론적 경로와 실제 공격 에뮬레이션에 기반해 입증된 경로의 차이는 중요하다. 하나는 잠재적 리스크를 식별한다. 다른 하나는 익스플로잇 가능한 리스크의 증거를 제공한다. 이 둘을 동등하게 취급하면 매우 다른 우선순위 결정으로 이어질 수 있다.
능동 검증의 실제 형태
검증된 공격 매핑은 취약점 데이터나 설정 데이터로부터 생성되지 않는다. 환경 내부에서 통제된 라이브 공격 실행을 통해 산출된다.
Pentera는 실제 공격자 행위를 에뮬레이션하기 위해 결정론적(deterministic) 공격 알고리즘과 에이전틱 AI 기반 공격 알고리즘을 함께 사용한다. 결정론적 실행은 구조화된 공격 기술(tradecraft)을 따라, 공격자가 체계적으로 접근 권한을 상승시키는 방식을 반영역할관되고 반복 가능한 순서로 알려진 공격 기법을 수행한다.
에이전틱 AI는 다른 층위에서 환경을 평가한다. 비정형 콘텐츠를 분석해 PII 같은 민감 정보를 식별하고, 머신 비전을 적용해 이미지 안에 내장된 데이터를 추출하며, 컨텍스트에 맞는 payload 를 동적으로 생성하고, 새로 발견된 자산이나 데이터 노출이 공격 표면을 어떻게 바꾸는지 평가한다. 이를 통해 검증은 공격자가 어떻게 접근 권한을 상승시키는지뿐 아니라, 환경을 이동하면서 정보를 어떻게 해석하고 악용하는지, 그리고 새로 발견된 사실에 따라 공격 경로를 어떻게 조정하는지까지 반영할 수 있게 된다.
그 결과물은 추론과 관계 매핑을 넘어서는 공격 지도다. 이는 공격자가 오늘 당신의 환경을 어떻게 이동할 수 있는지에 대한 입증된 기록이다. 이런 형태가 되면 공격 지도는 실질적인 의사결정 도구가 된다. 보안 팀은 다음을 할 수 있다.
- 익스플로잇 가능한 공격 식별(Identify Exploitable Attacks) — 단순히 심각도가 가장 높은 것이 아니라, 자사 환경에서 익스플로잇 가능함이 입증된 공격에 조치를 집중한다. MITRE 기법에 매핑된다.
- 조치 효과 에뮬레이션(Emulate Remediation Impact) — 어떤 수정이 근본 원인을 해결해 킬 체인을 제거하는지, 아니면 공격 진행이 여전히 가능한지를 평가한다.
- 탐지·대응 검증(Validate Detection and Response) — 공격 실행 타임라인을 보안 도구의 로그·경보 및 SOC 대응과 상관 분석해 실제 MTTD와 MTTR을 측정한다.
검증이 CTEM(지속적 위협 노출 관리)과 노출 관리 도입에서 점점 더 중심이 되어 감에 따라, 정밀성이 중요해진다. 모든 공격 그래프가 동등하지 않으며, “검증”을 표방하는 모든 도구가 당신의 환경에서 익스플로잇 가능성을 입증한 것도 아니다. 자산 매핑은 상당한 가치를 갖지만, 목적에서나 효과에서나 실행된 검증과 같지 않다.
Pentera의 검증된 공격 매핑은 추론된 관계가 아니라 입증된 공격자 행위 위에 구축된다. 노출 관리에서 확신은 이론적으로 무엇이 가능한가에서 비롯되지 않는다. 확신은 무엇이 입증되었는가에서 비롯된다.
국내 적용 관점
이 글의 대비는 국내 도입 검토에서 벤더 선정 질문지로 바로 옮길 수 있다.
1. 「공격 경로를 보여준다」라는 말을 그대로 받지 말아야 한다. 국내 제안서와 데모에서 공격 경로 화면은 거의 모든 제품이 보여 준다. 물어야 할 것은 화면이 아니라 그 선이 어떻게 그려졌는가이다.
질문 1  이 경로는 자산 정보(CMDB·권한·구성)로 추론한 것입니까,
        아니면 실제로 실행해 본 결과입니까
질문 2  분할 정책·EDR·계정 정책이 그 경로를 실제로 막는지 시험했습니까
질문 3  같은 환경에서 다시 돌리면 같은 결과가 나옵니까 (재현성)
질문 4  실행 로그와 감사 추적을 산출물로 받을 수 있습니까
2. 국내에서는 「능동 검증」이 곧 「운영망에 실제 공격」을 뜻한다. 이 지점에서 내부 승인이 막힌다. 도입 검토 시 안전장치(속도 제한·영향 한계·긴급 중지·읽기 전용 모드)와 무중단 실증 사례를 문서로 요구하고, PoC 로 직접 확인해야 한다.
3. 용어를 조직 안에서 먼저 통일해야 한다. 이 글의 대비는 국내에서 「공격 경로 맵」 한 단어로 뭉뚱그려지는 경우가 많다. 제안 평가 기준을 쓸 때 추론 기반 / 실행 기반을 별도 항목으로 분리해 두면 비교가 명확해진다.
출처 · Pentera, Not All Attack Graphs Are Created Equal (2026-07-06, Noam Hirsch)