[관점]
국내 관제 고도화 사업은 대개 도구 교체로 설계된다. SIEM 을 바꾸거나 자동화 도구를 붙이고, 구축이 끝나면 사업도 끝난다. 몇 년 뒤 같은 문제로 다시 사업이 열린다.
이 백서의 첫 문장이 그 지점을 정확히 짚는다. 현대화는 사는 것이 아니라 운영하는 것이라는 규정이다. 도구가 아니라 업무 흐름의 문제라면, 사업 범위를 구축이 아니라 운영 설계로 잡아야 한다. 국내 관제 사업의 발주 형태를 다시 볼 근거가 된다.
백서는 공격 측이 산업화되었다는 관찰에서 시작한다. 자격증명을 대량으로 탈취하고, 랜섬웨어를 사업처럼 운영하며, 작동하는 접근 권한을 점심값 수준에 사들인다. AI 가 이 모든 과정의 가속 장치로 얹혔다.
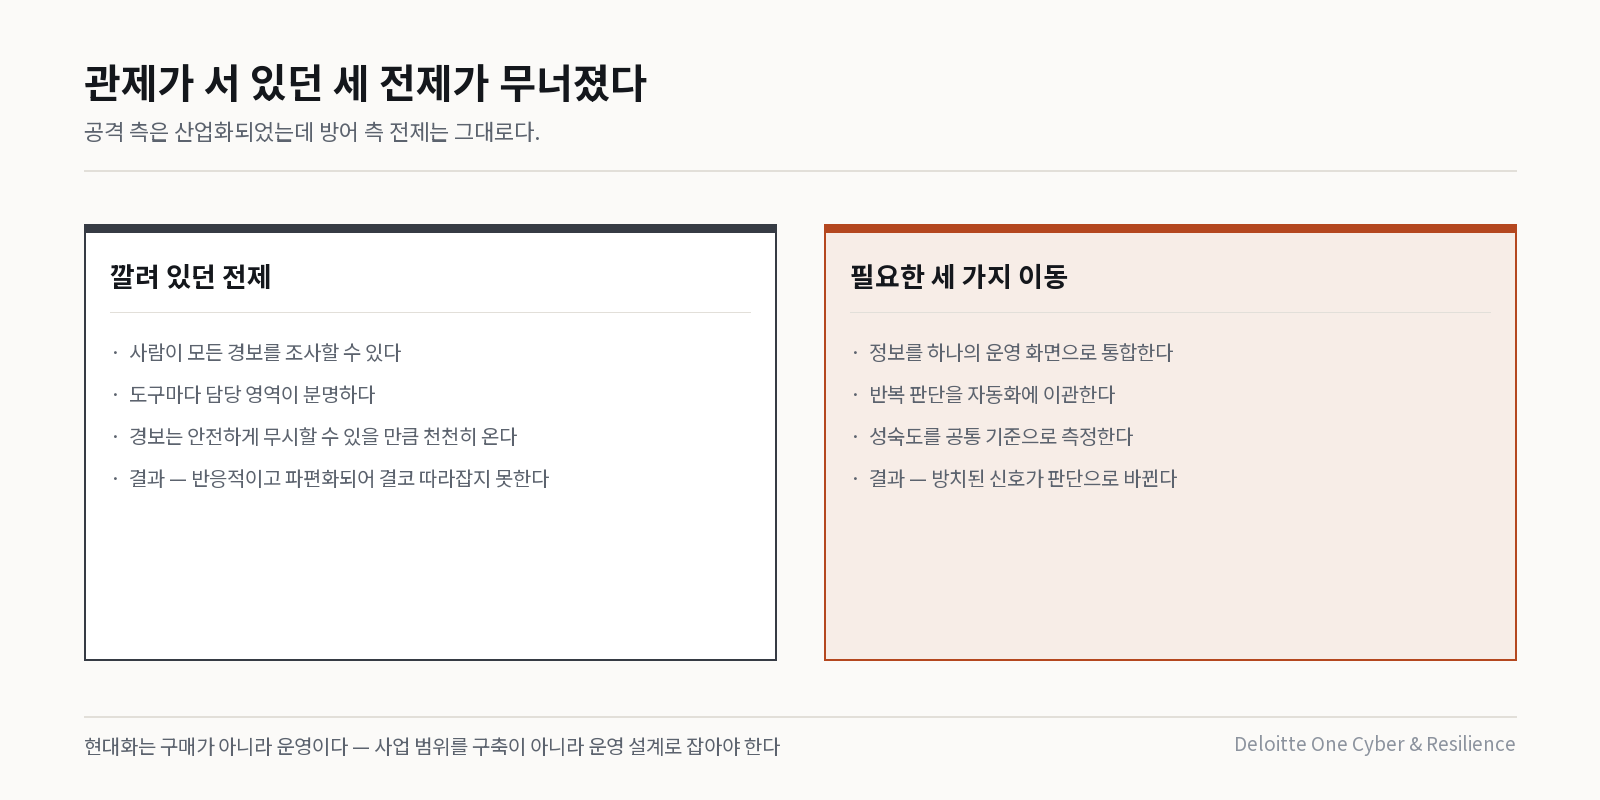
그런데 방어 측 관제 센터는 여전히 세 가지 전제 위에서 돌아간다. 백서는 이 전제들이 모두 무너졌다고 본다.
무너진 세 가지 전제 조건
| 전제 | 지금의 현실 |
|---|---|
| 사람이 모든 경보를 조사할 수 있다 | 경보량이 조사 가능 범위를 넘었다 |
| 도구마다 담당 영역이 분명하다 | 영역이 겹치고 신호가 흩어진다 |
| 경보는 안전하게 무시할 수 있을 만큼 천천히 온다 | 유출에서 악용까지의 간격이 짧아졌다 |
세 전제가 무너진 결과는 하나의 상태로 나타난다. 반응적이고, 파편화되어 있고, 결코 따라잡지 못하는 관제다. 수집하였으나 쓰이지 않는 신호가 쌓인 채, 이미 탐지 비용을 지불한 위협이 읽히지 않는다.
세 가지 이동
백서가 제시하는 해법은 도구 구매가 아니라 세 가지 이동이다.
- 정보를 하나의 운영 화면으로 통합한다 — 방치된 데이터가 판단으로 바뀌도록
- 에이전트형 자동화에 반복 판단을 이관한다 — 사람이 결정에 집중하도록
- 성숙도를 공통 기준으로 측정한다 — 개선을 증명하고 다음 단계를 정하도록
세 번째를 위해 백서는 CTI-CMM 이라는 공통 성숙도 모델을 축으로 삼는다. 현재 위치를 같은 자로 재고, 그 자로 다음 단계를 정하는 방식이다.
문서는 3부작의 1부이며, 반론에 대한 답변을 별도 장으로 두고 있다는 점이 특징이다.
국내 적용 관점
사업 범위를 구축이 아니라 운영 설계로 잡아야 한다. 국내 관제 고도화 발주는 도구 도입과 연동 구축으로 끝나는 경우가 많다. 업무 흐름을 바꾸는 일은 산출물로 정의하기 어려워 범위에서 빠진다. 그러나 이 백서의 주장대로라면 빠진 그 부분이 실제 개선이 일어나는 자리다. 제안요청서에 운영 절차 설계와 인수인계 기준을 명시적으로 넣어야 한다.
위탁 관제와의 역할 경계를 다시 정해야 한다. 국내 다수 조직이 관제를 위탁하는데, 위탁처는 경보 처리를 맡고 판단은 내부에 남는 구조가 일반적이다. 경보량이 조사 가능 범위를 넘었다면 이 경계가 그대로 유지될 수 없다. 어떤 판단까지 위탁하고 어떤 판단은 내부가 쥘지를 문서로 정해야 한다.
자동화 도입을 인력 대체로 설명하지 않아야 한다. 국내 조직에서 자동화 사업이 인력 감축 논의로 번지면 현업 협조가 사라진다. 반복 분류를 넘기고 사람은 판단에 집중한다는 구도로 설명해야 실행된다. 자동화가 처리한 건수보다 사람이 판단에 쓴 시간의 변화를 지표로 두는 편이 정확하다.
성숙도 기준선을 사업 착수 시점에 남겨야 한다. 착수 전에 재지 않으면 종료 시점에 무엇이 나아졌는지 말할 수 없다. 경보 처리 소요 시간, 조사되지 않고 종결된 경보의 비율, 인텔리전스로 촉발된 조치 건수처럼 기존 시스템에서 뽑을 수 있는 항목으로 시작하면 된다.
「수집하였으나 쓰이지 않는 신호」를 먼저 세어 봐야 한다. 국내 관제 환경에서 로그 수집 범위는 넓은 편이지만 실제 분석에 쓰이는 비율은 낮다. 이 비율을 확인하면 추가 수집이 필요한지, 활용 구조가 먼저인지가 드러난다.
검토 회의에서 확인할 항목
질문 1  현대화 사업 범위에 운영 절차 설계가 포함되어 있는가?
질문 2  위탁 관제와 내부 조직의 판단 경계가 문서로 정해져 있는가?
질문 3  자동화 성과를 인력이 아니라 시간 배분으로 측정하는가?
질문 4  착수 시점의 성숙도 기준선을 기록했는가?
질문 5  수집 중이나 분석에 쓰이지 않는 로그의 비율을 아는가?
출처 · SOCRadar, SOC Modernization in the Age of AI Threats (2026-07, 3부작 중 1부).