[관점]
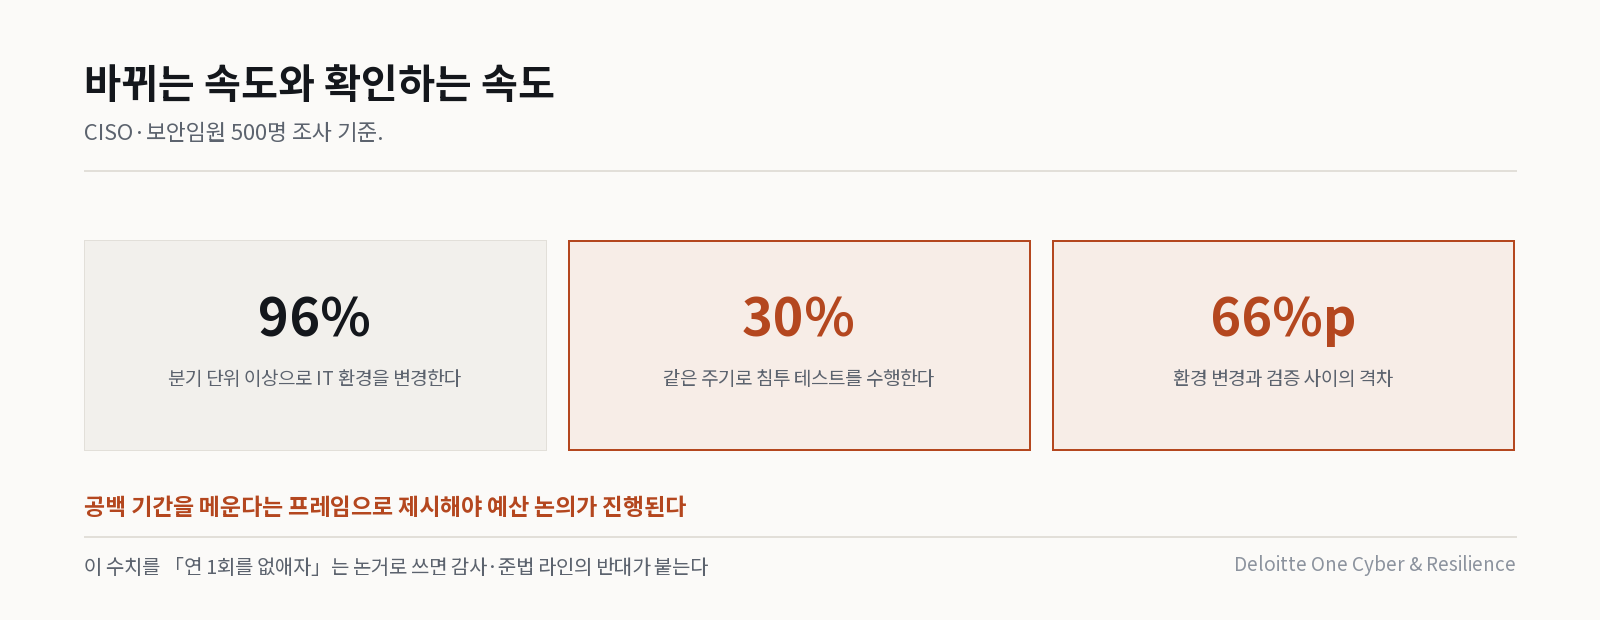
이 조사에서 국내에 그대로 옮겨 쓸 수 있는 것은 96%와 30%의 간극이다. 환경은 분기마다 바뀌는데 검증은 그 주기를 따라가지 못한다.
다만 이 수치를 「연 1회 점검을 없애자」는 논거로 쓰면 감사·준법 라인의 반대가 곧바로 붙는다. 기존 점검은 유지하되 그 사이 공백 기간을 메운다는 프레임으로 제시해야 예산 논의가 진행된다. 같은 수치도 프레임에 따라 반대 근거가 되기도 한다.
새로 발표된 2025 침투 테스트 현황 보고서(2025 State of Pentesting Report)에서 Pentera는 글로벌 기업의 CISO 500명을 대상으로, 이들이 감당해야 하는 수천 건의 보안 경보와 계속되는 침해 사고, 그리고 커져 가는 사이버 리스크에 대응하기 위해 어떤 전략과 전술, 도구를 사용하는지 조사하였다. 조사 결과는 진전과 과제, 그리고 기업이 보안 테스트에 접근하는 방식에 대한 사고방식의 변화가 뒤섞인 복합적인 그림을 보여 준다.
도구·데이터의 증가와 보장의 부재
지난 1년 동안 기업의 45%가 보안 기술 스택을 확장하였으며, 현재 조직들은 평균 75종의 서로 다른 보안 솔루션을 운영하고 있다.
그러나 이렇게 겹겹이 쌓인 보안 도구에도 불구하고, 미국 기업의 67%가 최근 24개월 내에 침해를 경험하였다. 배포된 도구 수의 증가는 조직의 일상 운영과 전반적인 사이버 보안 태세에 몇 가지 영향을 미친다.
당연해 보이기는 하지만, 조사 결과는 분명한 이야기를 전한다. 보안 도구가 많을수록 보안 태세는 실제로 더 나아진다. 그러나 만능 해법은 없다. 보안 도구를 50개 미만으로 보유한 조직 중 93%가 침해를 보고하였다. 이 비율은 스택 규모가 커질수록 꾸준히 낮아져, 100개 이상을 사용하는 조직에서는 61%까지 떨어진다.
경보 피로의 실재
보안 스택이 커지는 것의 이면은, CISO와 그 팀이 훨씬 더 많은 양의 정보 유입에 맞서야 한다는 점이다. 75종 이상의 보안 솔루션을 운영하는 기업은 현재 주당 평균 2,000건의 경보를 마주하는데, 이는 더 작은 스택을 가진 조직에 비해 두 배에 해당하는 양이며, 100종 이상을 보유한 조직은 3,000건이 넘는 경보(3배)를 받는다.
이는 결국 효과적인 우선순위 결정에 훨씬 더 큰 무게가 실린다. 그렇지 않으면 치명적인 위협이 경보의 바다에 묻혀 버릴 수 있기 때문이다. 경보량은 많고 분류(triage)에 쓸 시간은 짧은 이런 환경에서, 조직은 익스플로잇 가능한 격차를 자주 테스트할 수 있을 때 가장 큰 이득을 얻는다. 위협 행위자가 먼저 찾아내기 전에 어떤 이슈가 정말로 중요한지 알 수 있기 때문이다.
소프트웨어 기반 침투 테스트의 확산
소프트웨어 기반 보안 테스트에 대한 신뢰가 빠르게 커지고 있다. 불과 5~10년 전만 해도 많은 기업이 장애 유발을 우려해 자동화 도구가 자사 환경에서 침투 테스트를 수행하는 것을 결코 허용하지 않았지만, 분위기는 달라지고 있다.
CISO들이 공격자 관점 테스트를 확장하고 끊임없이 변하는 IT 환경의 속도를 따라잡는 데 소프트웨어가 갖는 이점을 계속 인식해 감에 따라, 소프트웨어 기반 침투 테스트는 표준이 되어 가고 있다. 현재 기업의 절반 이상이 사내 테스트를 뒷받침하기 위해 이러한 도구를 사용하고 있으며, 그 배경에는 도구의 신뢰성에 대한 믿음과 확장 가능한 지속적 검증 전략에 대한 필요가 있다. 오늘날 CISO의 50%가 소프트웨어 기반 침투 테스트 솔루션을 익스플로잇 가능한 격차를 찾아내는 주된 방법으로 꼽는다.
보험사의 영향력 부상
내부 경영진과 이사회를 넘어, 보안 전략을 형성하는 놀라운 새 세력이 등장하였다. 바로 사이버 보험사다. CISO의 59%가 사이버 보험사의 영향으로, 이전에는 검토하고 있지 않던 보안 솔루션을 최소 한 가지 이상 도입하였다고 인정하였다. 이는 보험사가 단지 리스크에 가격을 매기는 데 그치지 않고, 리스크를 줄이는 방법을 능동적으로 처방하고 있으며 그 과정에서 기업의 보안 우선순위를 재편하고 있다는 분명한 신호다.
정부 지원에 대한 낮은 신뢰
미국의 CISA나 EU의 ENISA 같은 정부 기관이 위협 가시성과 조율에서 중요한 역할을 하고 있음에도, 정부의 사이버 보안 지원에 대한 신뢰는 놀라울 만큼 낮다.
CISO 중 단 14%만이 정부가 민간 부문의 사이버 과제를 적절히 지원하고 있다고 믿는 반면, 64%는 정부의 노력을 인정하기는 하나 충분하지 않다고 느낀다. 22%는 사이버 보안 지원에 있어 정부에 전혀 의존할 수 없다고 본다.
2025 침투 테스트 현황 보고서 전문을 받아 보고, 선도 기업들이 주당 수천 건의 경보와 계속되는 침해, 커져 가는 사이버 리스크를 관리하기 위해 전략과 도구, 예산을 어떻게 조정하고 있는지 확인해 보기 바란다.
국내 적용 관점
이 보고서는 미국 기업 응답 비중이 높다. 국내에 그대로 대입하기 전에 세 가지를 감안해 읽는 편이 낫다.
1. 「도구 75종」은 국내 대기업에도 낯선 숫자가 아니다. 금융지주·통신·대형 제조는 계열사까지 합치면 중복 솔루션이 쌓인다. 이 보고서가 주는 실질적 시사점은 도구 수가 아니라 주당 경보량이다. 100종 이상이면 주 3,000건이라는 수치는, 국내 SOC 인력 구조에서 사실상 분류를 포기하게 되는 규모다.
2. 「보험사가 보안 솔루션을 처방한다」는 국내에서는 아직 약하다. 응답자 59%가 보험사 영향으로 솔루션을 도입하였다는 항목은 미국 사이버보험 시장 성숙도를 반영한다. 국내에서 이 논리를 그대로 예산 근거로 쓰면 설득력이 떨어진다. 대신 규제(전자금융감독규정·ISMS-P)와 그룹 내부통제가 같은 자리를 차지한다.
3. 「소프트웨어 기반 침투 테스트가 표준이 되고 있다」는 국내에서 검증이 더 필요하다. 국내는 여전히 인력 기반 모의해킹 발주가 주류이고, 자동화 도구의 운영망 투입에 대한 보수적 태도가 강하다. 이 문항은 국내 실태와 다를 수 있는 지점으로 표시해 두고, 도입 검토 시에는 자사 환경에서의 PoC 결과를 근거로 삼는 편이 안전하다.
출처 · Pentera, The Crowded Battle: Key Insights from the 2025 State of Pentesting Report (2025-05-22, Jason Mar-Tang (AVP, Field CISO, Pentera))