[관점]
국내에서 CISO 는 CIO 나 CFO 를 경유해 보고하는 경우가 많다. 이사회 안건으로 올라갈 때는 이미 두세 단계의 요약을 거친 뒤이고, 그 과정에서 공격 경로라는 핵심 논거가 가장 먼저 탈락한다.
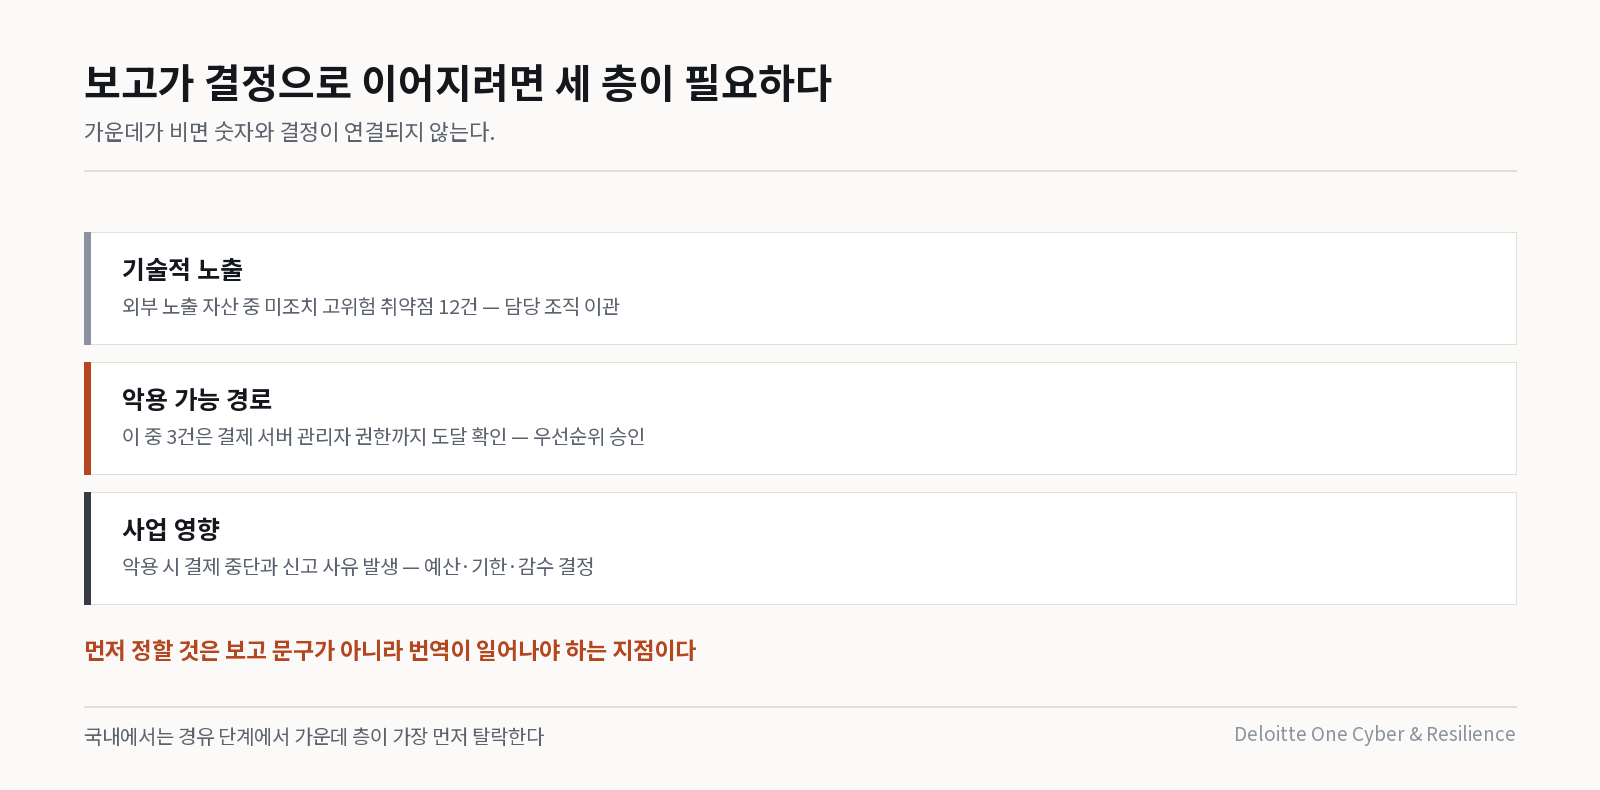
그래서 국내 적용에서 먼저 정리할 것은 보고 문구가 아니라 번역이 일어나야 하는 지점이다. 문장을 아무리 다듬어도 그 문장이 세 단계를 거치며 요약되면 남는 것은 숫자뿐이다.
좋은 발견사항이 나쁜 발표 속에서 죽어가는 것을 너무 많이 봤다.
기술팀이 영웅적인 작업을 해내고도 그 통찰이 전달 과정에서 사라져 버리는 것을 지켜봤다. 나 자신도 그런 사람이었다. 리스크 데이터로 무장하고 이사회에 걸어 들어갔다가 침묵만 안고 걸어 나왔다.
내가 배운 것은 이것이다. 그들이 이해하지 못하였다면, 그것은 의미가 없었던 것이다. 그리고 그건 내 책임이다.
이 글은 더 나은 도구나 더 깊은 스캐닝에 관한 것이 아니다. 전달에 관한 것이다 — 사이버 리스크를 비즈니스 용어로 어떻게 전달할 것인가. 행동해야 할 사람들이 실제로 행동하도록 만들기 위해서다.
임원 회의를 나서면서 내가 옳았다는 것을 알면서도 여전히 아무도 듣지 않았다고 느낀 적이 있다면, 이 글은 당신을 위한 것이다.
같은 목표, 어긋나는 대화
영화 「컨택트(Arrival)」에서 전환점은 외계인의 도착이 아니다. 언어학자가 「무기(weapon)」라는 단순한 단어조차 「도구(tool)」로 오역될 수 있다고 설명하는 순간이다. 그 미묘한 차이가 외교의 전체 흐름을 좌우한다. 경영진 커뮤니케이션에도 같은 교훈이 적용된다. 정렬시키거나 영향을 미치기 전에, 먼저 같은 언어를 써야 한다. 그리고 잘못 쓴 용어 하나가 대화 전체를 탈선시킬 수 있다.
사이버 보안이 그 정도로 극적이지는 않다 — 하지만 유사점은 실재한다. 보안팀은 취약점, 오설정, 노출에 관해 이야기한다. 비즈니스 리더는 운영, 매출, 규제 후폭풍에 관해 이야기한다.
양쪽 다 옳다 — 그러나 서로 다른 언어다. 그 결과는? 리스크는 스프레드시트가 되고 실행은 멈춘다. 모두가 고치는 대신 불을 끄기 시작한다.
우리는 같은 방향으로 끌어당기고 있지만, 서로 다른 규칙집을 들고 그렇게 하고 있다. 그리고 그것은 기술적 문제가 아니라 커뮤니케이션의 문제다.
큰 그림의 유지와 관계 관리
취약점과 악성코드가 헤드라인을 장식할 때면 언제나 질문이 제기된다. 「우리도 영향을 받나요?」 또는 「우리도 당할 수 있나요?」 이 질문에 「우리는 영향받지 않는다」라고 답하는 대신, 시간을 들여 비즈니스 언어로 되짚어 번역해 주는 것은 비즈니스팀과 기술팀 사이의 신뢰를 쌓는 데 큰 효과를 발휘한다. 그들의 우려를 이해하고 있음을 보여주는 토대를 세우면, 당신이 그들이 받아들이는 용어로 이슈를 표현할 역량이 있다는 것을 보여주게 된다. 이런 커뮤니케이션 방식이 일상이 되고 나면, 그들은 당신을 나무만이 아니라 숲을 알아보는 전략적 파트너로 보게 된다.
간극을 메우는 것
내가 몇 번이고 다시 돌아오게 되는 공식이 있다.
비즈니스 정렬 리스크 = 기술적 노출 + 악용 가능한 공격 경로 + 비즈니스 임팩트
이것은 단순한 공식이 아니다 — 사건이 피싱 침투이든, 심각한 CVSS 점수이든, 침해 시나리오이든, 발견사항을 비즈니스 용어로 제시하는 방법이다.
기술적 노출(Technical Exposure) — 기술적 발견사항을 현실적인 공격자 행위로 바꾸는 것에서 시작한다.
| 이렇게 말하는 대신 | 「445 포트가 노출되어 있다.」 |
| 이렇게 말하라 | 「공격자가 이를 이용해 테스트 서버에서 재무 시스템으로 이동할 수 있다.」 |
악용 가능한 공격 경로(Exploitable Attack Path) — 그 행위를 위험에 처한 민감 자산과 연결한다.
| 이렇게 말하는 대신 | 「CVSS 9.8이 나왔다.」 |
| 이렇게 말하라 | 「이것은 고객 데이터에 접근할 수 있는 경로를 만든다.」 |
비즈니스 임팩트(Business Impact) — 민감 데이터가 악용될 경우 그것이 무엇을 의미하는지 설명한다.
| 이렇게 말하는 대신 | 「우리 데이터가 노출될 것이다.」 |
| 이렇게 말하라 | 「고객 데이터가 노출되면 침해 통지 의무가 발생하고 컴플라이언스 리스크에 놓이게 되며, 이는 보험료 인상으로 이어진다.」 |
실제로 작동하는 프레임워크
당신은 데이터를 제시하는 것이 아니라 — 청중이 행동할 수 있는 이야기를 하는 것이다. 이야기를 마무리할 때는 행동을 촉발하려는 코멘트로 끝맺어라.
공격자는 탈취된 협력업체 계정에서 세 단계 만에 민감한 고객 데이터에 도달할 수 있다. 이 구간을 분리하고 접근을 제한하지 않는 한, 그 경로는 열린 채로 남는다.
다음 단계를 명확하게 만들고 — 실행 가능하게 만들어라. 예를 들면,
세 가지 조치로 이를 완화할 수 있다. 해당 시스템을 격리하고, 레거시 프로토콜을 비활성화하고, 측면 이동 통제를 추가하는 것이다. 이 변경은 여러 핵심 자산에 걸친 랜섬웨어 노출도 함께 줄여준다.
목표는 기술적으로 들리는 것이 아니다. 이해관계자가 충분히 알게 되었다고 느끼게 하고 — 당신이 조치를 취할 역량이 있다는 데 확신을 갖게 하는 것이다.
마지막 생각
사이버 보안 커뮤니케이션은 기술적으로 옳은 것에 관한 문제만이 아니다. 이해받는 것에 관한 문제다.
기술적 정확성보다 명료성에 더 집중하면, 정렬이 만들어진다. 그리고 정렬이 있는 곳에 진전이 있다.
국내 적용 관점
첫째, 국내에서는 CISO 가 이사회에 직접 보고하지 않는 구조가 오히려 일반적이며, 이 글의 전제부터 다시 세워야 한다. 원문은 보안 책임자가 이사회 테이블에 앉아 있다는 것을 전제로 「어떻게 말할 것인가」를 논한다. 그러나 국내 다수 기업에서 CISO 는 CIO 또는 CFO 를 경유해 보고하며, 이사회 안건으로 올라가는 시점에는 이미 두세 단계의 요약을 거친 뒤이다. 원문의 「기술적 노출 → 공격 경로 → 비즈니스 임팩트」 번역 작업은 CISO 본인이 아니라 경유 단계에서 수행되는 경우가 많고, 그 과정에서 공격 경로라는 핵심 논거가 탈락하기 쉽다. 따라서 국내 적용 시에는 「보고 문구」보다 「보고 경로 어느 지점에서 번역이 일어나야 하는가」를 먼저 정리하는 편이 실효적이다.
둘째, 정보보호 공시 제도는 이사회 보고 언어를 정비할 실질적 계기가 된다. 국내에는 정보보호 투자·인력·인증 취득 현황 등을 공시하는 제도가 운영되고 있으며, 공시 항목은 이미 「금액·인원·인증」이라는 경영진이 읽을 수 있는 형태로 정규화되어 있다. 다만 공시 항목은 투입(input) 지표에 가깝고, 원문이 말하는 「그래서 어떤 공격 경로가 열려 있는가」라는 결과(outcome) 논거는 담기지 않다. 공시 데이터를 그대로 이사회 보고서로 재사용하면 「우리는 얼마를 썼다」에서 멈추게 되므로, 공시 수치 옆에 검증된 공격 경로 한두 건을 병기하는 구성을 권한다. 자사가 공시 의무 대상에 해당하는지, 어떤 항목이 적용되는지는 별도 확인이 필요하다.
셋째, 금융권은 전자금융감독규정 등에 따른 별도의 CISO 보고 체계를 적용받으므로 일반 기업과 같은 틀로 접근하기 어렵다. 금융회사의 경우 정보보호최고책임자의 지정·겸직 제한과 경영진 보고에 관한 요구사항이 규정 수준에서 다뤄지고 있어, 원문이 말하는 「자발적 설득」과는 성격이 다른 의무 보고의 영역이 존재한다. 이 경우 원문의 프레임워크는 의무 보고를 대체하는 것이 아니라, 규정상 보고서의 결론 문장을 이사가 판단 가능한 형태로 다듬는 보조 도구로 쓰는 것이 적절하다. 적용 조항과 보고 주기·형식은 업권과 회사 규모에 따라 달라지므로, 자사에 걸리는 규정을 먼저 특정한 뒤 보고 양식을 설계하는 순서가 맞다.
넷째, 가장 큰 문제는 「사고 없었음」 외에 이사회에 보고할 언어가 없다는 점이다. 사고가 없었다는 보고는 두 가지를 동시에 뜻한다 — 방어가 유효했거나, 아직 시도가 없었거나. 이사회는 이 둘을 구분할 수 없고, 구분되지 않는 보고는 예산 논거가 되지 못한다. 원문의 공식이 국내에서 유효한 지점이 정확히 여기이다. 「이번 분기 검증에서 협력업체 계정 경로로 고객 데이터까지 3단계 도달이 확인되었고, 두 건의 통제를 추가해 경로를 차단했다」는 문장은 사고 유무와 무관하게 성립하며, 방어의 유효성을 사고 발생 여부에 의존하지 않고 증명한다. 자동화된 공격 경로 검증 결과를 정기 보고 항목으로 편입하면 「사고 없었음」을 「검증했고, 막았다」로 바꿔 쓸 수 있다.
출처 · Pentera, Cyber in the Board Room: From Security Findings to Business Action (2025-10-20, Stephen Tutterow · Director of Sales Engineering US East, Pentera)