[관점]
새 약어가 나오면 반응은 둘로 갈린다. 「또 이름만 바꿨다」는 냉소와 무조건적 수용이다. 둘 다 실무에는 쓸모가 없다.
유용한 질문은 하나다. 이 이름이 따로 평가하던 것을 하나로 묶는가, 하나로 보던 것을 가르는가. AEV 는 전자다. BAS 와 자동화 모의해킹을 같은 평가표에 올린다. 지금까지 이 둘은 서로 다른 항목표로 비교되면서 같은 예산에서 경쟁해 왔다. 판단이 어려웠던 이유가 제품이 아니라 표에 있었다는 뜻이다.
그래서 이 카테고리의 실효는 명칭이 아니라 그 이름으로 다시 작성되는 조달 평가표에서 나온다.
Gartner 는 2026년 3월 적대적 노출 검증(Adversarial Exposure Validation, AEV)에 대한 마켓 가이드를 발행하였다. Pentera 가 리프린트 형태로 배포하고 있다.
이 범주가 묶는 것
AEV 는 침해·공격 시뮬레이션(BAS), 자동화 모의해킹, 레드팀 자동화처럼 각각 다른 제품군으로 취급되던 접근을 「적대적 방식으로 노출의 실제 악용 가능성을 검증한다」는 공통 목적 아래 묶는다.
구매자 관점에서 이 통합은 실질적 변화를 발생시킨다. 지금까지 BAS 제품과 자동화 모의해킹 제품은 서로 다른 평가표로 비교되었다. 같은 예산 항목에서 경쟁하는데 채점 기준이 달랐다는 뜻이고, 그 상태에서는 어느 쪽이 나은지가 아니라 어느 표가 유리한지가 결과를 갈랐다.
인접 범주와의 경계
이 범주는 취약점 관리(VM)나 노출 관리(CTEM)와의 관계도 정리해 준다.
| 범주 | 답하는 질문 |
|---|---|
| VM · 취약점 관리 | 무엇이 존재하는가 |
| CTEM · 노출 관리 | 무엇을 먼저 볼 것인가, 프로그램을 어떻게 굴릴 것인가 |
| AEV · 적대적 노출 검증 | 그것이 실제로 악용되는가 |
세 가지를 한 제품으로 해결하겠다는 제안이 들어올 때 이 구도가 있으면 어느 부분이 얇은지 물을 수 있다. 국내 제안서에서 이 셋이 한 덩어리로 서술되는 경우가 많다.
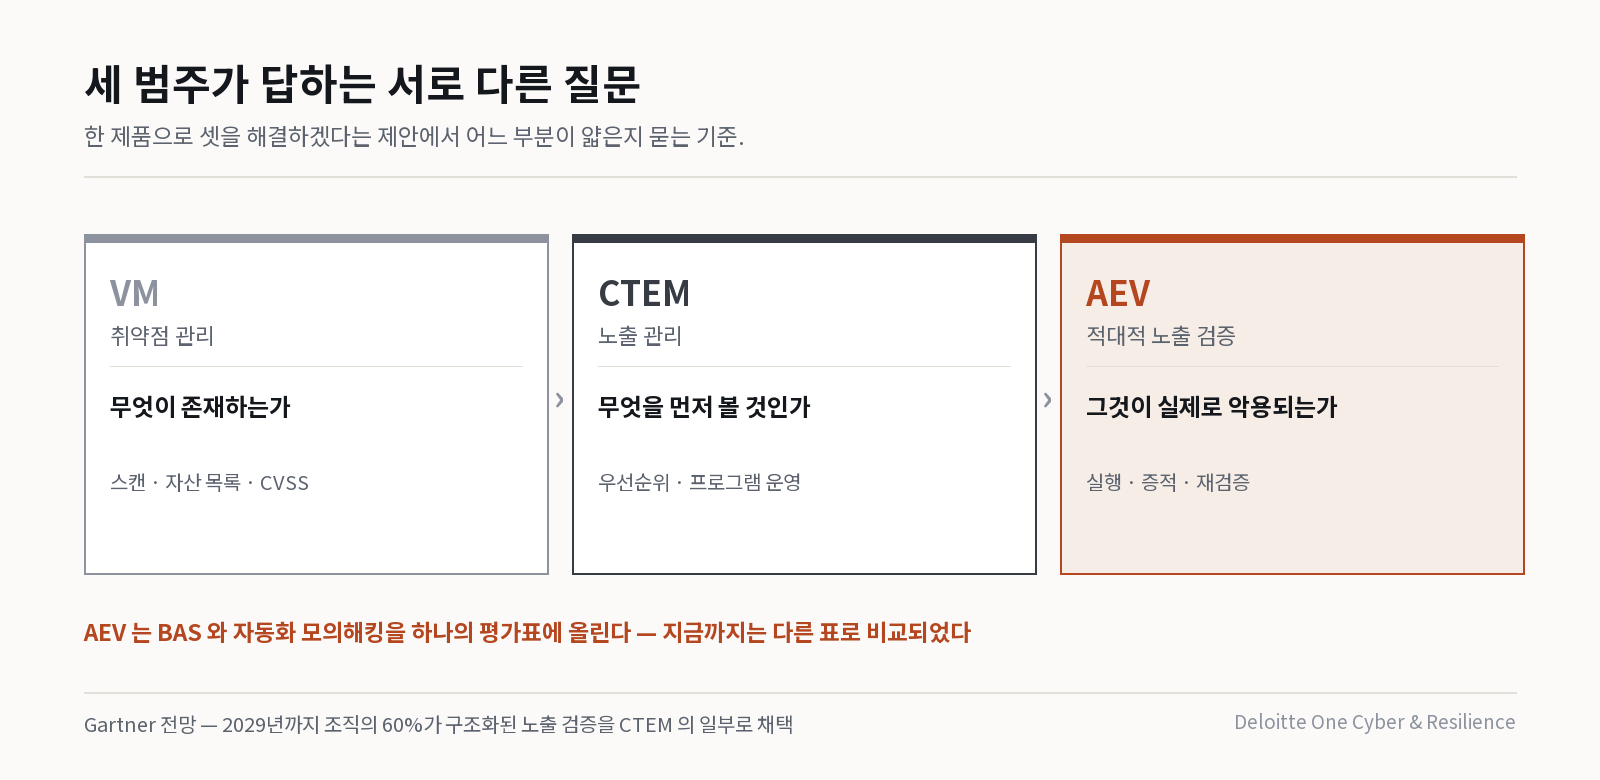
Gartner 는 2029년까지 조직의 60%가 구조화된 노출 검증을 CTEM 의 일부로 채택할 것으로 전망한다. 페이지에는 조직이 AEV 를 활용하는 방식도 다섯 항목으로 정리되어 있다. 전체 보고서는 다운로드 폼 뒤에 있다.
인용할 때의 주의
국내 제안서와 경영진 보고에서 시장 조사기관의 명칭은 즉시 신뢰 근거로 통용된다. 그만큼 인용 방식에 주의가 필요하다.
마켓 가이드는 벤더 순위를 매기는 문서가 아니며, 등재 여부가 품질 보증을 뜻하지도 않는다. 리프린트는 특정 벤더가 배포 권한을 확보해 제공하는 형태이므로 배포 주체를 함께 밝히는 편이 정확하다. 보고서에 인용할 때는 「권장한다」보다 「이런 범주로 정의한다」는 형태가 안전하고, 실제로 조직에 유용한 부분도 그쪽이다.
국내 적용 관점
연 1회 모의해킹 관행과 대립 구도로 놓지 말아야 한다. 국내 금융·공공의 모의해킹은 연 1회 또는 대형 변경 시점에 수행하는 프로젝트 형태가 일반적이다. 이 관행은 감사 요건을 충족시키지만, 변경이 잦은 환경에서는 검증 결과의 유효 기간이 짧다는 문제가 있다. AEV 라는 범주는 이 간극을 설명하기에 편리한 언어를 제공한다. 연 1회 수행이 깊이를 담당하고 지속 검증이 유효 기간을 담당한다는 구분이다. 순서상 중요한 것은 예산 논의에서 이 둘을 같은 항목에 놓지 않는 것이다. 같은 항목에 놓이는 순간 「기존 모의해킹을 없애자」는 제안으로 읽히고, 그 시점에서 감사·준법 라인의 반대가 붙는다.
조달 평가표를 먼저 고쳐야 도구 비교가 성립한다. 국내 조달 평가표에는 「공격 경로 시각화」, 「자동화 검증」 같은 항목이 한 줄로 들어가는 경우가 많다. 한 줄로 묶이면 성격이 다른 제품이 같은 점수를 받는다. 최소한 근거(추론인가 실행 결과인가), 증적(감사 제출 가능한 형태인가), 재검증(조치 후 차단을 증명하는가), 안전성(운영 환경 실행 시 중단 기준이 있는가), 범위(온프레미스·클라우드·아이덴티티를 하나의 경로로 잇는가) 다섯으로 나누어야 한다. 이 작업이 도구 선정보다 앞선다.
Gartner 전망치는 인용 위치를 가려 써야 한다. 2029년 60%라는 수치는 경영진 보고에서 도입 시점을 논의할 때 유효하다. 반면 기술 검토 문서에 넣으면 근거로 기능하지 않는다. 국내에서 이런 전망치가 제안서 첫 장에 배치되어 「이미 표준이 되었다」는 인상을 만드는 사례가 흔한데, 전망은 현황이 아니다. 인용할 때 발행 시점과 조사 주체를 함께 적어 두면 이후 질의응답에서 자료 전체의 신뢰가 흔들리지 않는다.
국내에서 이 범주가 실제로 걸리는 지점은 운영 승인이다. AEV 의 핵심은 실제 공격 기법을 운영 환경에서 실행한다는 데 있다. 이는 기술 검토보다 내부 합의가 더 큰 관문이 된다는 뜻이다. 현업 부서, 정보보호위원회, 경우에 따라 외부 위탁 계약 조건까지 확인이 필요하다. 도입 검토 초기에 안전장치(속도 제한·영향 한계·긴급 중지·읽기 전용 모드)와 무중단 실증 사례를 문서로 확보해 두어야 이 단계에서 멈추지 않는다.
점검 항목
질문 1  현재 평가표에서 BAS 와 자동화 모의해킹이 같은 항목으로 채점되는가?
질문 2  검증 결과가 감사에 제출 가능한 증적 형태로 산출되는가?
질문 3  운영 환경 실행에 대한 중단 기준과 승인 라인이 문서로 있는가?
질문 4  기존 정기 모의해킹 예산과 별도 항목으로 편성되어 있는가?
출처 · Gartner, Market Guide for Adversarial Exposure Validation (2026-03-24, Dhivya Poole · Mitchell Schneider · Eric Ahlm) — Pentera 리프린트 페이지