[관점]
국내 조직의 유출 대응은 대부분 사후 통보에서 시작한다. 다크웹에 우리 도메인 계정이 떴다는 알림을 받고, 전 직원 비밀번호를 초기화하고, 몇 달 뒤 같은 일을 반복한다. 이 순환이 끊기지 않는 이유는 대응이 늦어서가 아니라 무엇에 대응해야 하는지 모르기 때문이다.
이 보고서가 유용한 지점은 유출 자격증명을 사건이 아니라 유통 구조로 본다는 데 있다. 구조에는 단계가 있고, 단계마다 관찰 지점과 개입 지점이 다르다. 우리가 어느 단계에 통제를 갖고 있는지 확인하면 투자 순서가 정해진다.
대부분의 침해는 악성코드가 네트워크에서 실행되는 것으로 시작하지 않는다. 공격자는 침입하지 않는다. 이미 작동하는 자격증명으로 로그인한다.
SOCRadar 는 그 자격증명이 어디에서 오는지를 추적한다. 출처는 인포스틸러 경제다. 흔한 악성코드가 노트북 한 대를 감염시켜 저장된 비밀번호와 자동완성 정보, 살아 있는 세션 쿠키를 모아 하나의 로그로 묶고, 그 로그가 팔린다.
보고서가 인용한 Verizon 의 2025년 조사에 따르면 랜섬웨어 피해 조직의 54%가 공격 이전에 자사 도메인이 인포스틸러 로그에 나타난 이력이 있었다. 침해를 만든 자격증명은 이미 어딘가에서 팔리고 있었다는 의미다.
유통의 네 단계
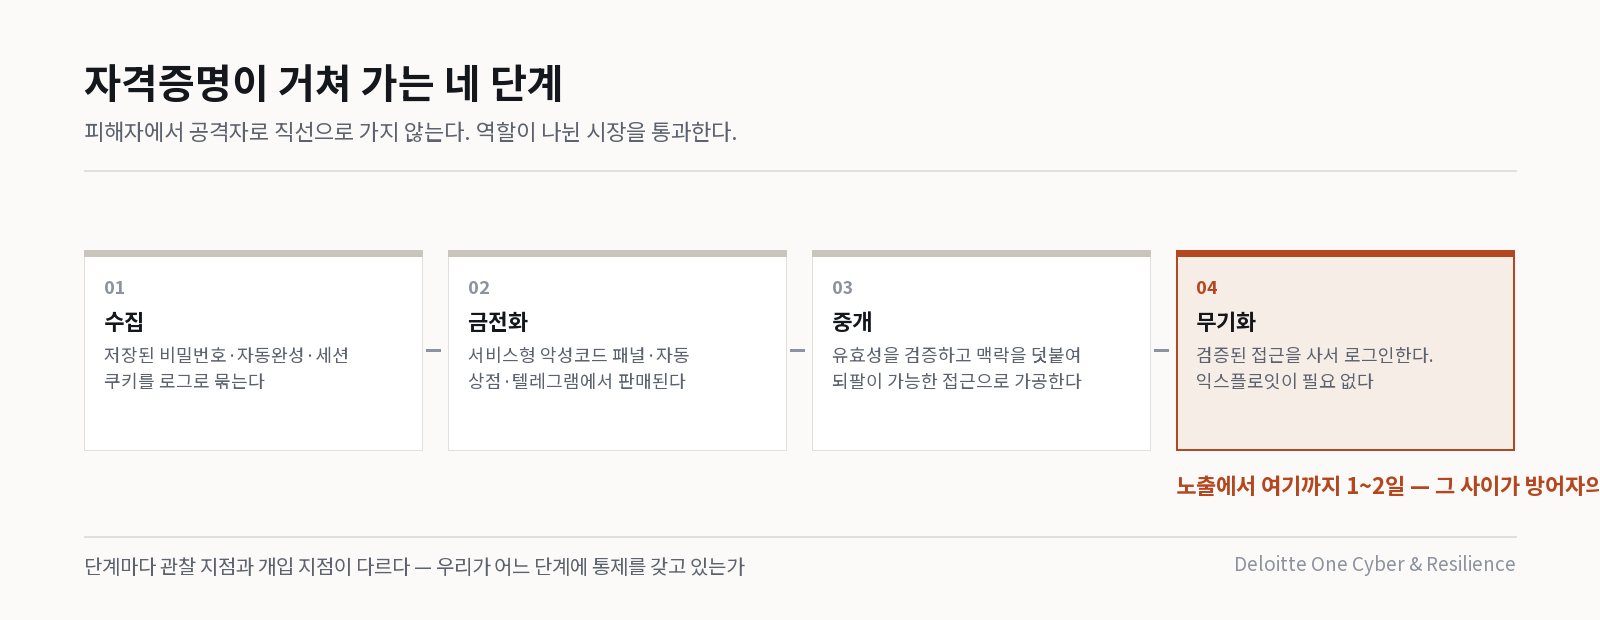
자격증명은 피해자에서 공격자로 직선으로 가지 않는다. 역할이 나뉜 시장을 거친다.
| 단계 | 역할 | 주체 |
|---|---|---|
| 수집 | 저장된 비밀번호·자동완성·세션 쿠키를 로그로 묶음 | 인포스틸러 계열 |
| 금전화 | 서비스형 악성코드 패널·자동 상점·텔레그램에서 판매 | 판매 운영자 |
| 중개 | 유효성 검증 후 맥락을 덧붙여 되팔이 가능한 접근으로 가공 | 접근 브로커 |
| 무기화 | 검증된 접근을 사서 로그인. 익스플로잇 불필요 | 랜섬웨어 제휴 조직 |
SOCRadar 는 8억 900만 명분에 해당하는 46억 건 이상의 스틸러 로그 기록을 분석하였고, 2025년 3분기 한 분기에만 11억 9천만 건이 관측되어 단일 분기 최고치를 기록하였다고 밝힌다. 활동의 대부분은 LummaC2·RedLine·Raccoon·Vidar·Stealc 다섯 계열이 만들어 내며, 모두 구독형 서비스로 운영된다. 2024년 기준 월 200달러 안팎이라는 가격이 이 도구를 그토록 널리 퍼뜨린 이유다.
중개 단계의 가격도 함께 제시된다. 브로커가 파는 접근의 평균가는 2천 달러 수준이고, 매출 10억 달러가 넘는 조직이 전체 매물의 27%를 차지한다. 대기업 하나에 들어가는 값이 노트북 한 대 값이라는 것이 이 시장의 실제 가격표다.
관찰 가능한 시장이라는 것
이 보고서의 핵심 주장은 규모가 아니다. 이 유통 구조가 관찰 가능하다는 것이다.
로그는 포럼과 자동 상점, 텔레그램 채널을 거쳐 이동하고, 그 이동의 대부분은 지켜볼 수 있는 공간에서 일어난다. 거래되는 상품에는 흔적이 남는다.
그래서 시간 간격이 발생한다. 자격증명이 로그에 나타난 시점과 누군가 그것을 우리에게 쓰는 시점 사이의 간격이다. Verizon 의 자료에서 랜섬웨어 활동은 자격증명이 표면에 드러난 뒤 1~2일 안에 집중된다. 며칠, 때로는 몇 시간이다.
보고서는 이 간격을 방어자가 아직 이길 수 있는 구간으로 규정하고, 대부분의 프로그램이 그 안에서 움직이지 못하는 이유를 짚는다.
그 구간을 놓치는 원인
감염이 우리 자산에서 일어나지 않는 경우가 많다. 직원이 아니라 협력사 인력이, 회사 단말이 아니라 개인 노트북에서, 정상으로 보이는 도구를 내려받으면서 시작된다. 우리 EDR 의 관측 범위 밖이다.
그다음 문제는 판정이다. 유출 목록에는 오래전 자료와 지금 유효한 자격증명이 섞여 있다. 이 둘을 나누지 못하면 대응 대상이 전체가 되고, 전체를 대상으로 하는 대응은 지연된다.
국내 적용 관점
단계마다 다른 통제가 필요하다는 점을 먼저 정리해야 한다. 감염 단말 식별, 유출 자격증명 탐지, 실사용 판정, 계정 무효화는 각각 다른 수단이다. 국내 조직 대부분은 두 번째 통제만 갖고 있으면서 네 번째까지 되기를 기대한다. 어느 단계가 비어 있는지 확인하는 것이 투자 순서를 정하는 방법이다.
협력사와 개인 단말이 실제 출발점이라는 사실을 대응 범위에 반영해야 한다. 국내 대기업은 상주·비상주 협력 인력의 비중이 크고, 이들의 단말은 전사 통제 밖에 있는 경우가 많다. 사내 단말만 보는 통제로는 이 유입 경로가 보이지 않는다. 계약 단계에서 단말 요건을 정하거나, 접근 경로를 계정 수준에서 분리해 두는 편이 현실적이다.
전수 초기화는 대응이 아니라 회피다. 대상을 좁히지 못해 전체를 건드리는 것이며, 현업 저항을 부르고 다음 회차에서 더 늦어진다. 유출 탐지와 실사용 판정을 한 흐름으로 묶으면 대상이 크게 줄고, 줄어든 만큼 빨라진다.
세션 쿠키가 함께 유출된다는 점을 다중 인증 정책에 반영해야 한다. 인증 수단을 강화해도 살아 있는 세션이 넘어가면 인증 단계 자체를 건너뛴다. 국내에서 다중 인증 도입 후에도 계정 탈취가 이어지는 사례의 상당수가 여기에 해당한다. 세션 수명과 재인증 조건을 함께 점검해야 한다.
대응 기한을 시간 단위로 정해 두어야 한다. 유출에서 악용까지 1~2일이라면 주간 회의에서 다루는 절차로는 늦다. 알림 접수부터 판정, 조치까지를 24시간 안에 끝내는 경로를 미리 만들어 두고 담당을 지정해야 한다.
검토 회의에서 확인할 항목
질문 1  감염 단말을 식별하고 격리하는 통제가 있는가?
질문 2  유출 자격증명의 실사용 여부를 판정할 수단이 있는가?
질문 3  협력사 인력의 접근 경로가 계정 수준에서 분리되어 있는가?
질문 4  알림 접수부터 조치까지의 목표 시간이 정해져 있는가?
질문 5  세션 수명과 재인증 조건을 최근에 점검한 적이 있는가?
출처 · SOCRadar, Stolen, Sold, Weaponized — How the infostealer economy turns one infected laptop into your breach (2026-06, Jeffrey Ten Eyck). 본문의 수치는 원문이 인용한 Verizon·SOCRadar 집계이며 국내 수치가 아니다.