[관점]
국내 모의침투 발주서는 대개 범위와 기간만 적는다. 어떤 시나리오로 할지는 수행사가 정하고, 수행사는 일반적인 공격 흐름을 쓴다. 그래서 매년 비슷한 보고서가 나오고, 발견 항목도 비슷하다.
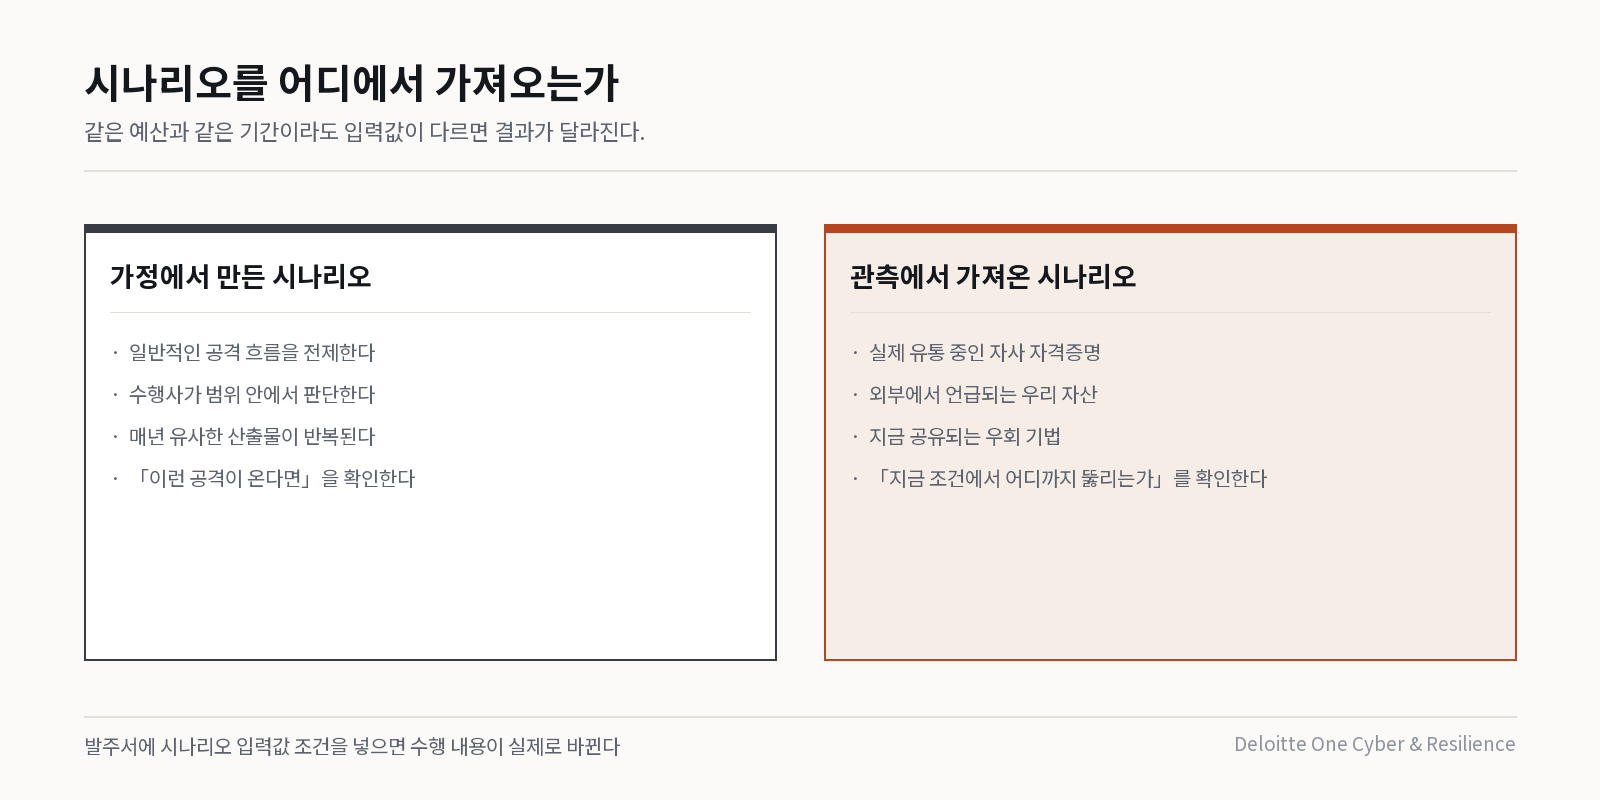
이 백서가 제안하는 것은 시나리오의 출처를 바꾸자는 것이다. 가정에서 만들지 말고 실제로 관측되는 것에서 가져오자는 말이며, 국내 발주 관행에 바로 적용할 수 있는 이야기다. 우리 조직 이름이 어디에서 어떻게 언급되고 있는지를 시나리오의 입력값으로 쓰면, 같은 예산으로 다른 결과가 도출된다.
백서는 침해 비용이 계속 오르고 있다는 배경에서 출발한다. 원문이 인용한 IBM 의 2024년 조사에서 침해 1건의 평균 비용은 500만 달러에 근접하였고, 이는 전년 대비 10% 상승한 값이다. 복구 비용에서 끝나지 않고 평판 손상과 고객 신뢰 하락, 규제 제재가 뒤따른다.
그 위에서 백서가 던지는 주장은 이렇다. 모의침투와 레드팀을 가정된 시나리오만으로 수행하는 방식은 더 이상 유효하지 않다.
두 가지가 어떻게 다른가
백서는 먼저 모의침투와 레드팀의 성격을 구분한다.
| 모의침투 | 레드팀 | |
|---|---|---|
| 초점 | 정해진 범위 안의 설정 오류·미패치 취약점·규정 미준수 | 실제 공격자의 사고방식으로 핵심 시스템 침해 시도 |
| 방식 | 구조화된 방법론으로 알려진 취약점을 발굴 | 표적 피싱 등 실제 공격을 재현 |
| 도구 | Kali Linux, Metasploit, SQLMap, Cobalt Strike, Nessus, Burp Suite 등 | 상황에 따라 구성 |
둘은 대체 관계가 아니라 보완 관계다. 다만 어느 쪽이든 시나리오를 어디에서 가져오는가라는 문제는 남는다.
다크웹 인텔리전스가 채우는 자리
백서의 제안은 시나리오의 입력값을 관측 자료에서 가져오는 것이다. 우리 조직의 자격증명이 실제로 유통되고 있는지, 어떤 자산이 외부에서 언급되는지, 어떤 우회 기법이 공유되고 있는지가 그 입력값이다.
이렇게 하면 훈련의 성격이 바뀐다. 「이런 공격이 온다면」이 아니라 「지금 관측되는 조건에서 우리가 어디까지 뚫리는가」를 확인하는 작업이 된다.
국내 적용 관점
발주서에 시나리오 입력값을 명시해야 한다. 국내 모의침투 계약은 범위·기간·산출물 형식까지만 정하고 시나리오는 수행사에 맡긴다. 그 결과 매년 유사한 산출물이 반복된다. 「자사 도메인 관련 유출 자료를 확인해 그 자격증명으로 시작할 것」 같은 조건을 넣으면 수행 내용이 실제로 달라진다.
유출 자격증명을 훈련 입력값으로 쓸 때 절차를 정해야 한다. 실제 계정 자료를 다루므로 사전 승인과 사용 범위, 종료 후 폐기 절차가 필요하다. 개인정보 처리 관점의 검토도 함께 받아야 하며, 이 절차 없이 진행하면 결과와 무관하게 문제가 된다.
재수행 조건을 계약에 넣어야 한다. 시나리오가 관측 자료에 근거한다면 관측이 바뀔 때 다시 해야 의미가 있다. 연 1회 고정이 아니라 「새로운 노출이 확인되면 해당 범위를 재수행」 같은 조건이 실질적이다.
레드팀 결과를 탐지 규칙으로 되돌리는 경로를 만들어야 한다. 국내에서 레드팀 보고서는 조치 목록으로만 소비되는 경우가 많다. 어느 구간에서 탐지되지 않았는지가 더 값진 산출물이며, 이것이 관제 조직의 규칙 개선으로 이어져야 한다.
내부 인력의 참여 구간을 정해야 한다. 전부 위탁하면 역량이 남지 않는다. 시나리오 설계와 결과 해석에 내부 인력이 참여하는 구간을 계약에 명시하면 같은 비용으로 학습이 함께 일어난다.
검토 회의에서 확인할 항목
질문 1  모의침투 발주서에 시나리오 입력값 조건이 들어 있는가?
질문 2  유출 자격증명을 훈련에 쓸 때의 승인·폐기 절차가 있는가?
질문 3  새로운 노출이 확인되면 재수행하는 조건이 계약에 있는가?
질문 4  탐지되지 않은 구간이 관제 규칙 개선으로 이어지는가?
질문 5  내부 인력이 참여하는 구간이 계약에 명시되어 있는가?
출처 · SOCRadar, Unleashing Dark Web Intelligence — Powering Up Red Teaming and Pentesting (2025-01). 인용한 침해 비용은 원문이 인용한 IBM 2024년 조사 결과이며 국내 수치가 아니다.