[관점]
국내 제조 기업은 공장망을 물리적·논리적으로 분리해 운영하고, 라인 정지 리스크 때문에 생산망 대상 능동 테스트에 보수적이다. 이 사례의 주기를 그대로 옮기려는 시도는 대개 첫 단계에서 막힌다.
옮겨 쓸 것은 주기가 아니라 순서다. 대표성 있는 사업장 파일럿, 소요 시간 실측, 그다음 확산이다. 상위 5건만 현지 팀에 내려보내는 필터링도 사업장별 IT 인력 구조가 얇은 국내 환경에서 특히 유효하다.
고객 · 포비아(FORVIA) — 프랑스 / 글로벌
# 포비아 — 전사 네트워크로의 보안 검증 확장
주요 성과
- 매월 44,000개 IP 대상 테스트 수행
- 회사의 300개 사업장 보안 통제를 3개월마다 검증
- 효율성 개선을 추적할 수 있는 일관된 지표 확립
배경 정보
포비아는 세계 7위 자동차 부품 그룹이자 차량 인테리어 및 배기가스 제어 기술 분야의 세계 1위 기업이다. 43개국에 16만 명 이상의 임직원을 두고 있으며, 전 세계 차량 2대 중 1대에 FORVIA 제품이 탑재되어 있다. 260개 이상의 생산 사업장과 76개 R&D 센터를 운영하며, 복잡하고 광범위한 IT 환경을 관리한다.
IS 통제 및 취약점 관리를 총괄하는 Frédéric Petrus와 그의 팀은 위협 탐지·대응, 현지 IT 팀의 대비 태세 구축, 그리고 수백 개 사업장에 걸친 취약점 조치 지원을 담당한다. Petrus와 그의 팀은 현지 팀에 완화 조치 지침과 조치 효과에 대한 평가를 담은 상세 보고서를 제공한다.
과제 — 원격지 네트워크의 수동 테스트 확장 한계
그룹 리스크 위원회의 요청으로 포비아는 내부 침투 테스트 프로그램을 시작하였다. 그러나 이 과정에서 시간과 자원의 결정적인 한계가 곧바로 드러났다. 수동 침투 테스트 방식은 수행 빈도와 확장성 면에서 제약이 있었고, 1년 반 동안 회사 사업장의 4분의 1만을 커버하는 데 그쳤다. 문제를 가중시킨 것은, 사용 중이던 취약점 스캐닝 도구가 해당 환경에서 취약점의 우선순위나 맥락을 전혀 제공하지 못해 현지 IT 팀이 조치에 착수하기 어려웠다는 점이다.
필요성: 분산된 조직 전반에 사이버 회복탄력성 문화를 심는 것
포비아 보안 팀의 최우선 목표는 산업 환경 전반에서 생산 중단을 방지하고 핵심 자산을 보호하는 것이었으며, 여기에는 IT VLAN과 산업용 VLAN의 통합도 포함된다. 고도로 분권화된 조직이라는 특성상, Petrus는 포비아의 현지 IT 팀 사이에 강력한 사이버보안 문화를 조성하는 것이 중요하다고 판단하였고, 이들이 더 효과적으로 협업하며 취약점을 더 정밀하게 조치할 수 있도록 역량을 부여하고자 하였다.
이러한 구상은 보안 검증 솔루션을 찾는 과정에서 두 가지 핵심 요구사항으로 구체화되었다. 실제로 악용 가능한 취약점을 탐지하는 능력, 그리고 환경 전반의 실제 공격 경로를 도출하는 능력이다. 여기에 더해 포비아는 보안 검증을 자동차 산업의 규제 표준, 특히 TISAX가 정한 요구사항에 대한 컴플라이언스 대응 준비를 뒷받침하는 수단으로 활용하고자 하였다.
해결책: 현지 맞춤형·실행 가능한 조치 전개를 동반한 지속적 테스트
포비아 보안 리더십은 보안 태세 개선을 위한 실용적 접근을 실현할 수단으로 Pentera를 선정하였다. 여기에는 네트워크 전체에 걸쳐 보안 통제를 자주 테스트하는 동시에, 현지 IT 팀이 한정된 자원을 진짜 중요한 것에만 집중할 수 있게 하는 것이 포함되었다. 이들의 목표는 3개월마다 전체 네트워크를 테스트해 개선 사항을 검증하고 최일선의 조치 활동을 더 효과적으로 뒷받침하는 것이었다.
포비아의 방대한 글로벌 IT 인프라를 다루기 위해, 팀은 유럽과 아시아의 선별된 사업장을 대상으로 한 표적 파일럿 프로그램으로 시작하였다. 이 사업장들은 규모, 복잡성, 생산 유형 측면에서 대표성이 있다는 이유로 선정되었다. 이를 통해 Pentera 테스트를 환경 전반으로 확장할 때 소요되는 시간을 현실적으로 가늠할 수 있었다. 포비아 SOC와의 긴밀한 협업으로 정확한 설정과 경보 관리가 이루어졌고, 테스트 중 잘못된 에스컬레이션을 방지하였다. 1단계가 성공한 뒤 Pentera는 아시아, 유럽, 북미, 남미 전역으로 글로벌 확산되었다.
분산 아키텍처
모든 사업장을 3개월마다 테스트한다는 목표를 달성하기 위해 포비아는 Pentera의 Distributed Attack Orchestration을 도입하였다. 이 아키텍처 구성은 포비아 본사에 중앙 노드를 두고, 서로 다른 VLAN과 데이터센터에 걸쳐 현지 사업장에 상주형(persistent) 원격 공격 노드 네트워크를 배치하는 방식이다. 유연성을 높이기 위해 포비아는 필요에 따라 특정 VLAN에서 일시적으로 테스트할 수 있는 동적(비상주) 공격 노드도 함께 활용하였다. 이 Distributed Attack Orchestration은 네트워크 분리를 유지하면서도 여러 사업장에서 동시에 조율된 침투 테스트를 수행할 수 있게 해 테스트 속도와 커버리지를 개선한다.
현지 IT 팀의 효율을 최대한 끌어내기 위해, 포비아는 매주 화요일과 목요일에 각각 11건의 병렬 침투 테스트를 실행하여 주당 총 22건의 침투 테스트를 수행한다. 이 공격적인 주기 덕분에 주간 실행 1회당 11,000개 IP 범위를 테스트할 수 있고, 3개월 주기로는 132,000개가 넘는 IP를 테스트하게 된다. 이는 수동 방식으로도, 기존 자동화 방식으로도 이전에는 달성할 수 없었던 규모와 빈도다. 더욱이 이 모든 것을 운영 중단 없이 달성하고 있다.
취약점 우선순위화
현지 IT 팀의 효율을 높이기 위해, 포비아는 각 현지 팀이 처리하기를 원하는 취약점에만 집중하는 실용적인 조치 전략을 도입하였다. 조치 항목을 공유하기 전에 심각도가 낮거나 중간인 취약점은 제외하였고, 중앙 Competence Center가 해결해야 하는 취약점도 제외하였다. 해당 사업장에서 가장 악용 가능성이 높은 상위 5개 취약점만 우선순위에 올려, 조치가 집중적이고 실행 가능한 상태를 유지하도록 하였다. 이 필터링 전략으로 포비아는 커뮤니케이션을 간소화하고 노이즈를 줄여 방대한 양의 보안 데이터를 감당할 수 있게 되었다.
자동화된 워크플로
포비아는 API를 통해 Pentera를 ServiceNow와 연동해 조치 라이프사이클을 자동화하였다. 현지 팀에 맞춤형 조치 계획이 발행되면, 평가 후 10일과 20일 시점에 조치 항목이 ServiceNow에 자동으로 등록된다. 이를 통해 일관된 후속 관리가 보장되고, 현지 팀에는 구조화되고 추적 가능한 워크플로가 제공되어 대응 속도와 책임성이 높아진다.
Pentera 지원 팀과 함께 일한 경험은 훌륭했다. 배포 과정에서 문제가 생길 때마다 유연하고 신속하게 대응하며 해결을 도왔다. 이 견고한 파트너십 덕분에 시작 단계부터 지속적인 커뮤니케이션이 이루어졌고, 지금도 정기적인 프로젝트 리뷰를 진행하고 있다.
Frédéric Petrus
IS Control and Vulnerability Manager, Forvia
결과 — 보안 공백 해소와 대규모 조치 추적
결정적 발견
Pentera는 일부 서버가 EDR의 보호 범위에서 부분적으로 벗어난 채 노출되어 운영되고 있음을 밝혀냈다. 이 중대한 허점을 계기로 포비아 보안 팀은 다른 사업장에서도 동일한 노출 여부를 점검하게 되었다.
또 다른 Pentera 테스트 시나리오인 Active Directory 패스워드 감사에서는, 가역 암호화(reversible encryption)로 저장된 패스워드를 팀이 탐지하였다. 이는 무차별 대입 공격을 거칠 필요 없이 평문 패스워드를 그대로 획득할 수 있다는 의미다. 이 발견은 기존 취약점 관리 도구가 놓치고 있던 위험을 부각시켰다.
팀 효율성 향상
포비아 IT 팀은 준비부터 실행, 결과 적용에 이르기까지 침투 테스트 프로세스의 모든 단계를 자동화함으로써 운영 효율을 크게 개선하였다. 현지 팀을 위한 조치 계획을 맞춤 구성하는 데 일정 부분 수작업이 남아 있기는 하지만, 자동화 가능한 모든 작업은 간소화되어 현지 팀이 가장 중요한 곳에 역량을 집중할 수 있게 되었다.
추적되는 효율성 개선
분기별 테스트 주기가 자리 잡으면서, 조치 소요 기간을 추적하고 현지 팀에 충분한 대응 시간이 주어지도록 하기 위한 핵심성과지표(KPI)가 수립되었다. 속도뿐 아니라 포비아는 이제 조치 품질도 추적하고 있다. 종료된 티켓이 실제로 해결된 이슈를 반영하며 재발이 없는지를 검증해, 각 사업장에서 장기적인 효과를 확보하고 있다.
맺음말
모든 기업의 사정은 저마다 다르겠지만, 지속적 테스트의 필요성은 분명하다. 공격자는 속도를 늦추지 않고 있으며, 침해를 당한 조직의 목록은 계속 늘어나고 있다. 포비아 같은 대기업은 방대하게 뻗어 있는 환경에서 복잡한 테스트를 수행하는 데 여러 난관을 안고 있다. 그러나 Pentera가 있다면 보안 검증만큼은 그 난관에 속하지 않는다. 환경 전반의 리스크를 진정으로 이해하고 측정하려면 분산형·확장형 아키텍처는 필수다.
Pentera 소개
Pentera는 Automated Security Validation™ 분야의 카테고리 리더로, 모든 조직이 모든 사이버보안 계층을, 모든 공격 표면에 걸쳐 테스트하여 언제든 어떤 규모에서든 실재하는 현재의 보안 노출을 드러낼 수 있게 한다. 전 세계 수천 명의 보안 전문가와 서비스 제공자가 Pentera를 활용해 조치를 이끌고, 악용되기 전에 보안 공백을 메우고 있다.
자세한 정보: www.pentera.io · © 2025 Pentera. All rights reserved.
국내 적용 관점
첫째, 「3개월마다 전 사업장」이라는 주기를 국내 제조 환경에 그대로 옮기려면 OT/공장망 분리 정책부터 확인해야 한다. 원문에서 포비아는 IT VLAN과 산업용 VLAN의 통합까지 보호 대상에 포함시켰고, 이를 위해 서로 다른 VLAN과 데이터센터에 상주형 공격 노드를 배치하는 분산 아키텍처를 택하였다. 국내 제조 기업 다수는 공장망을 물리적·논리적으로 분리해 운영하고, 라인 정지 리스크 때문에 생산망 대상 능동 테스트에 보수적이다. 원문이 강조하는 「운영 중단 없이 달성」이라는 결과는 SOC와의 사전 설정 조율과 파일럿 단계를 거쳐 확보된 것이므로, 국내 도입 시에도 대표성 있는 사업장 파일럿 → 소요 시간 실측 → 확산의 순서를 건너뛰지 말아야 한다.
둘째, 해외 법인을 스코프에 넣는 순간 데이터 반출과 현지 규제가 함께 따라온다. 포비아는 아시아·유럽·북미·남미로 확산하였고, 본사 중앙 노드가 각지의 원격 노드를 조율하는 구조를 쓴다. 국내 기업이 중국·베트남·인도·멕시코 법인을 동일 콘솔에 묶을 때는 테스트 결과(자격증명 노출 내역, 자산 인벤토리 등)가 어느 리전에 저장되는지, 현지 개인정보·데이터 국외이전 규정과 충돌하지 않는지를 도입 설계 단계에서 정리해야 한다. 원문에는 이 부분에 대한 언급이 없으므로, 벤더 아키텍처 문서와 별도로 확인이 필요한 영역이다.
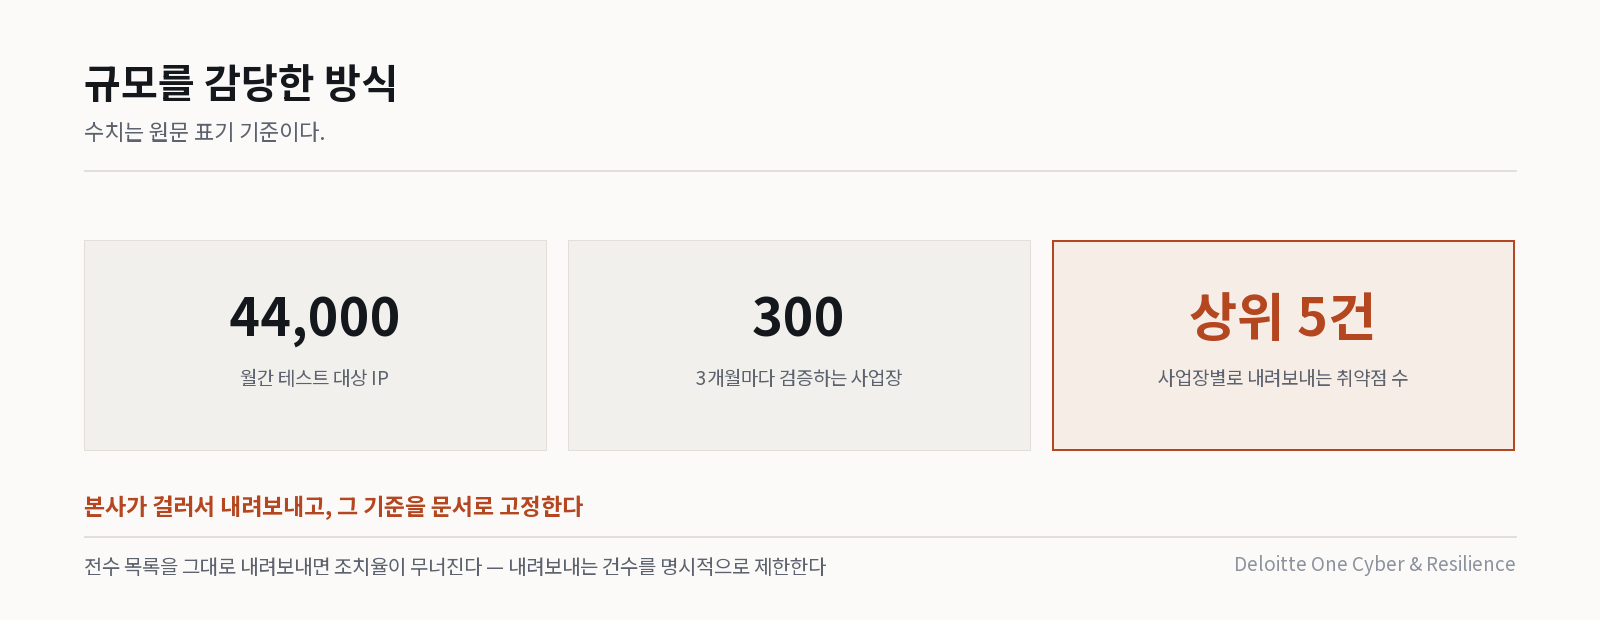
셋째, 「상위 5개 취약점만 현지 팀에 전달」이라는 필터링은 국내 사업장별 IT 인력 구조에 특히 유효하다. 포비아는 낮음·보통 심각도와 중앙 Competence Center 담당 항목을 걷어내고, 사업장별로 가장 악용 가능성이 높은 5건만 내려보냈다. 국내 제조사의 해외·지방 사업장은 IT 담당이 1~2명이거나 총무 겸직인 경우가 흔한다. 전수 목록을 그대로 던지면 조치율이 무너지므로, 본사가 걸러 내려보내는 항목 수를 명시적으로 제한하고 그 기준을 문서화하는 방식이 현실적이다.
넷째, 사업장별 IP 관리 실태를 먼저 점검한 뒤 커버리지 수치를 논해야 한다. 원문의 월 44,000개 IP, 주간 1회당 11,000개 IP, 3개월 132,000개 IP 초과라는 숫자는 어떤 IP가 어느 사업장에 속하는지가 정리되어 있어야 성립한다. 국내 다수 제조사는 사업장 증설·인수 과정에서 대역이 중첩되거나 미등록 대역이 남아 있고, 이런 자산은 테스트 스코프에서 조용히 빠진다. 또한 포비아는 조치 완료 티켓의 실제 해결 여부와 재발까지 추적하는 KPI를 세웠는데, 국내에서는 이 지표가 경영진 보고와 TISAX·ISMS-P 등 인증 증적으로 동시에 쓰일 수 있으므로 도입 초기부터 지표 정의를 확정해 두는 편이 좋다.
출처 · Pentera, Forvia Scales Security Validation Across their Enterprise – Wide Network (2025-07-29)