[관점]
국내 대다수 기업이 단일 AD 포리스트에 그룹웨어·파일서버·VPN·SSO 를 모두 연동해 운영한다. 도메인 전체 로그인 불능은 곧 전사 업무 정지를 뜻한다.
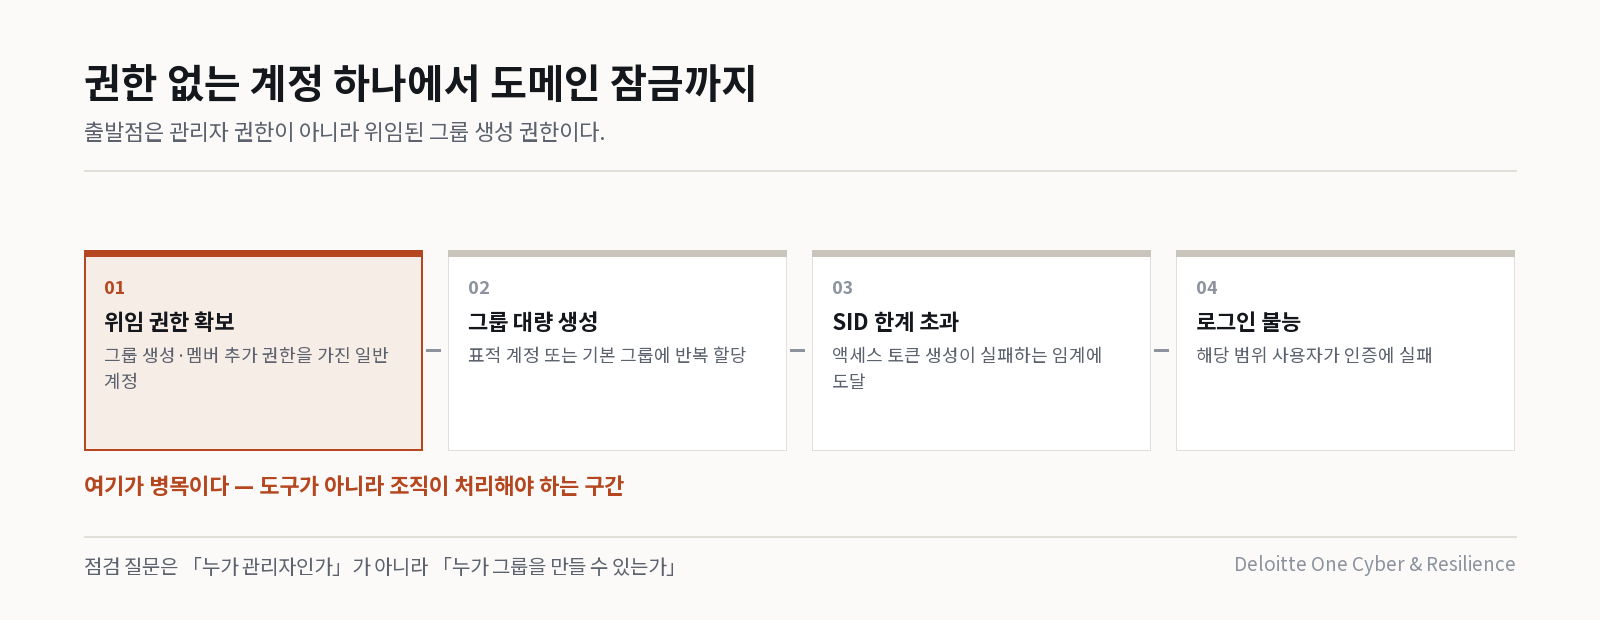
그런데 이 공격의 출발점은 관리자 권한이 아니라 위임된 그룹 생성 권한이다. 권한 설계를 점검할 때 「누가 관리자인가」보다 「누가 그룹을 만들고 멤버를 넣을 수 있는가」를 먼저 봐야 한다는 뜻이다. 위임은 대개 편의를 위해 넓게 뿌려져 있고 이후 회수되지 않는다.
낮은 수준의 권한이 도메인 전체 위험으로 이어져서는 안 된다. 그룹 관리 기능의 오용은 사용자를 잠금시키고 운영을 마비시킬 수 있다. 그렇기 때문에 신원 검증(identity validation)과 최소 권한(least-privilege) 강제가 매우 중요하다.
Amit German · Cyber Security Researcher, Pentera
이 글에서는 공격자가 Active Directory(AD) 보안 식별자(SID)의 한 가지 제한을 악용하여, 관리자 권한 없이도 사용자를 도메인에서 잠금(lockout)시킬 수 있는 방법을 살펴본다. 사용자의 액세스 토큰(access token)에 그룹 멤버십을 과도하게 채워 넣는 방식으로, 공격자는 Domain Admins 를 포함한 모든 사용자를 표적으로 삼을 수 있으며, 그 결과 서비스 거부(DoS) 상황이 발생한다.
목적 — 공격자가 기존의 보안 이슈를 활용하여 Microsoft 도메인 Active Directory 환경 내 사용자에 대해 DoS 공격을 개시할 수 있는 방법을 시연하기 위함이다.
요약
이 취약점은 Microsoft Active Directory 사용자에게 영향을 미친다. 책임 있는 방식으로(responsibly) 신고되었음에도, Microsoft 는 이를 「치명적(critical)」 또는 「심각(severe)」 미만으로 분류하며 패치를 거부하였고, 도메인 관리자가 그룹 생성을 통제하므로 이는 기술적 결함이라기보다는 정책(policy) 문제에 가깝다고 주장하였다.
Pentera 는 Microsoft 의 평가가 위험을 과소평가하고 있다는 우려에 따라 이 정보를 더 넓은 보안 커뮤니티에 공개한다. 이 이슈는 최소 권한 원칙(principle of least privilege)에 배치된다. 즉, 그룹을 생성할 수 있는 최소한의 권한만 가진 사용자가 도메인 전체 접근에 영향을 줄 수 있어서는 안 된다. Domain Admins 가 어떤 사용자에게 그룹 생성 능력을 부여하더라도, 이러한 공격을 방지할 만큼 충분한 제약이 존재할 것이라는 기대가 전제된다.
우리는 이것이 근본적으로 기술적 이슈라고 본다. 소프트웨어가 사용자로 하여금 의도된 권한을 넘어서는 행위를 수행하지 못하도록 제약을 강제해야 하기 때문이다.
공격의 개요
로그인 시, 도메인 컨트롤러는 사용자가 속한 모든 그룹의 보안 식별자(SID)를 포함하는 액세스 토큰을 생성한다. 이 SID 개수가 특정 한계(일반적으로 1,024개)를 초과하면 로그인은 실패한다.
식별된 이 취약점은 공격자가 사용자를 충분히 많은 그룹에 할당하여 이 SID 한계를 초과하도록 만들 수 있게 한다. 해당 사용자가 다음번 로그인을 시도하면, 시스템은 액세스 토큰 생성에 실패하고 그 결과 로그인 실패가 발생한다. 이는 사실상 사용자를(Domain Admins 를 포함하여) 잠금시켜, 상당한 다운타임과 업무 중단을 야기한다.
모든 Microsoft AD 환경에서 Domain Users 그룹은 기본(default) 그룹이다. 이 그룹을 표적으로 삼아, 공격자는 Domain Users 를 SID 임계값을 초과할 만큼 많은 보안 그룹에 추가할 수 있으며, 이는 도메인 전체에 대한 DoS 로 이어져 모든 사용자를 잠금시킨다.
이 취약점은 대규모 도메인을 운영하는 기업에 특히 큰 영향을 미친다. 이러한 조직은 이 공격에 악용될 수 있는 섀도 관리자(shadow admin) 계정을 보유하고 있을 수 있기 때문이다.
자사 해당 여부
이 취약점은 도메인 사용자 수가 많거나 섀도 관리자가 존재하는 기업에 가장 관련성이 높다.
대상 독자
이 글은 특히 CISO 및 블루팀(blue team) 구성원에게 유의미하다.
국내 적용 관점
첫째, 국내 대다수 기업이 Active Directory 에 인증 인프라를 집중시키고 있어 도메인 전체 DoS 는 곧 전사 업무 마비로 직결된다. 원문이 지적하듯 이 공격은 Domain Users 기본 그룹을 표적으로 삼으면 도메인의 모든 사용자를 한 번에 잠금시킬 수 있다. 단일 AD 포리스트에 그룹웨어·파일서버·VPN·SSO 를 모두 연동해 운영하는 국내 관행에서는, 관리자 권한이 없는 계정 하나의 그룹 생성·할당 권한만으로도 조직 전체가 로그인 불능에 빠질 수 있다는 점을 경영진 리스크 관점에서 재평가할 필요가 있다.
둘째, 그룹 생성·수정 위임 권한을 그룹 정책과 위임(delegation)으로 일괄 배포해 온 관행을 점검해야 한다. 원문의 핵심은 「최소 권한을 가진 사용자가 도메인 전체에 영향을 줄 수 있다」는 위임 설계의 허점이다. 국내에서는 헬프데스크·인사·현업 부서에 계정/그룹 관리 권한을 폭넓게 위임하는 사례가 흔한데, 특정 사용자나 Domain Users 를 임의의 보안 그룹에 반복 추가할 수 있는 위임 권한이 있는지, 즉 SID 누적을 유발할 수 있는 경로가 열려 있는지 조직도 기준으로 재확인하는 절차가 필요하다.
셋째, 계정 잠금 임계값(account lockout threshold) 설정과 이 SID 기반 잠금은 성격이 다르다는 점을 실무진과 공유해야 한다. 원문이 다루는 잠금은 비밀번호 오입력에 따른 통상적 계정 잠금 정책이 아니라, 액세스 토큰 생성 실패(약 1,024개 SID 초과)로 인한 로그인 실패이다. 따라서 그룹 정책의 잠금 임계값을 조정하는 통상적 대응으로는 방어되지 않으며, 사용자 계정의 그룹 멤버십 수 자체를 모니터링·상한 관리하는 별도 통제가 요구된다. 이 구분을 명확히 해야 오탐·오대응을 줄일 수 있다.
넷째, AD 감사 로그의 그룹 멤버십 변경 이벤트 보존·모니터링 실태를 점검해야 한다. 이 공격은 다수의 그룹 추가 행위로 나타나므로, 그룹 멤버 추가·그룹 생성에 대한 감사 로깅이 활성화되어 있고 충분한 기간 보존되며 이상 급증을 탐지할 수 있어야 사후 추적과 조기 차단이 가능하다. 국내에서는 로그 보존 기간과 SIEM 연동 범위가 조직마다 편차가 크므로, 특정 계정이나 Domain Users 에 대한 대량 그룹 할당이 임계치를 넘기 전에 경보가 발생하도록 탐지 룰을 사전 마련하는 것이 실질적 예방책이다.
출처 · Pentera (Pentera Labs), How Attackers Can Achieve a DoS Attack in Microsoft Active Directory (2024-11-07, Amit German (Cyber Security Researcher, Pentera))