[관점]
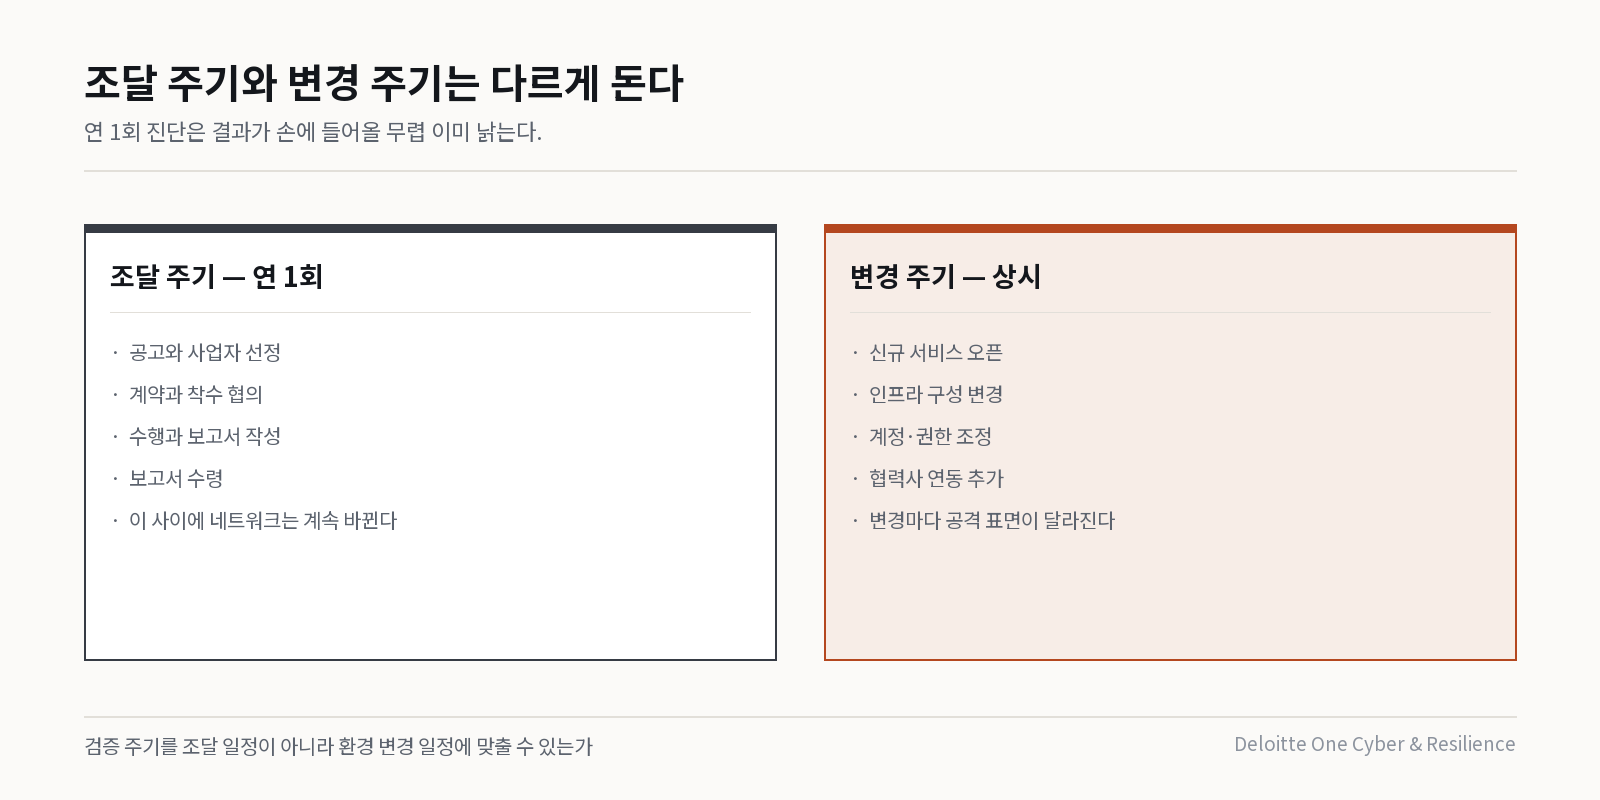
국내 의료기관과 공공기관의 진단은 조달 절차에 묶여 있다. 공고, 사업자 선정, 계약, 수행, 보고서 수령까지의 리드타임을 감안하면 결과가 손에 들어올 무렵 네트워크는 이미 달라져 있다.
그래서 이 사례에서 볼 것은 도구가 아니라 주기다. 검증 주기를 조달 주기가 아니라 변경 주기에 맞출 수 있는가가 실무의 질문이다. 무중단 요구가 가장 강한 축에 속하는 병원 환경에서 이것이 성립했다는 점이 국내 설득에 쓸 만한 근거가 된다.
고객 · NHS 로열 볼턴 병원(NHS Royal Bolton Hospital) — 영국 국민보건서비스 산하
개요
영국 NHS(국민보건서비스) 네트워크에 속한 로열 볼턴 병원은 30개 시설에 걸쳐 8,000명 이상의 직원을 지원하는 대규모 IT 인프라를 운영하며, 60개 시설까지 확장할 계획을 갖고 있다. 필수 의료 서비스 제공자로서 사이버 보안 위험은 계속 커지고 있었고, 파편화된 여러 보안 도구에 의존하는 구조가 이를 가중시켰다. 병원은 보안 접근 방식을 하나로 통합하기 위해 Pentera 와 협력해 운영을 효율화하고, 보유한 보안 스택의 실효성을 검증하며, 진화하는 위협에 대한 회복탄력성을 강화하고자 하였다.
핵심 성과
- 일 단위로 침투 테스트를 수행할 수 있게 되어, 일관된 보안 커버리지를 확보
- 지속적인 침투 테스트 인사이트, 식별된 취약점, 그리고 보안 개선 권고를 상시 확보
- Pentera 플랫폼 사용 30분으로 27일치 작업에 상응하는 결과를 달성
과제 — 복잡한 인프라의 보안 관리
보안 의식이 높은 조직이라 하더라도 환경이 커지면 관리에서 밀려나는 스크립트가 생기고, 정기적으로 쓰이지 않는 노후 장비가 추가 공격 표면을 만들어 IT 운영의 일부에 대한 통제를 잃게 된다. 로열 볼턴 병원이 확장하면서 장비·사용자·소프트웨어가 늘었고, 그에 맞춰 병원 네트워크도 함께 복잡해졌다. 이렇게 복잡해진 인프라는 새로운 솔루션과 하드웨어가 추가될 때마다 보안 방어 체계를 끊임없이 바꿔야 함을 의미하였다.
보안 유효성을 검증하는 수단으로서의 수동 침투 테스트는 비용이 크고 네트워크의 일부 구간만 포괄한다. 완전히 안전한 네트워크를 유지하기 위한 해법으로는 불충분하였다.
요구사항 — 공격자 관점의 지속적 검증
로열 볼턴 병원에 필요한 것은, 소규모 IT 팀에 부담을 주지 않으면서 방어 체계를 지속적으로 검증하고 NHS 컴플라이언스를 뒷받침하며 회복탄력성을 유지할 수 있는 솔루션이었다. 영국 규제 준수 차원에서 병원은 연 1회 네트워크 침투 테스트를 정례적으로 수행하고 있었다. 2017년 WannaCry 공격의 직접 피해는 입지 않았으나, 로열 볼턴의 IT 팀은 보안 방어에 대한 추가 투자가 필요하다는 점을 인식하고 있었다. 계속 커지는 네트워크를 감안할 때, 공격자 관점을 활용해 상시적으로 회복탄력성을 개선하고 시험해야 한다는 결론에 이르렀다.
솔루션 — 중앙집중형 보안 검증
로열 볼턴 병원은 Pentera 를 소개받은 뒤, 구매를 확정하기 전에 자사 환경에서 솔루션을 검증하고 그 가치를 직접 확인하기를 요청하였다. 개념검증(PoC)은 하루 일정으로 잡혔고, 실제로는 단 5시간 만에 완료되었다.
사전에 합의된 성공 기준은 다음과 같았다.
- 선택한 IP 대역 내 호스트 및 장비의 탐지·열거 성공
- 정적 취약점 스캐닝 및 평가 성공
- 선택한 세그먼트 내 침투 테스트 성과(pen-testing achievements)의 우선순위 목록 생성
- 각 침투 테스트 성과별 전체 공격 경로(attack vector) 제시
로열 볼턴의 보안 팀은 결과와 취약점의 영향도, 조치 방안을 검토·분석할 수 있었다. Pentera 는 경영진 요약, 전체 실행 리포트, 발견된 취약점, 조치 권고를 포함한 침투 테스트 요약 보고서를 생성하였다.
침투 테스트는 하나의 「프로젝트」다. 벤더를 심사하고, 일정을 잡고, 물류·호스팅·외부 화이트해커 동행까지 챙겨야 한다. Pentera 는 침투 테스트 팀을 실제로 고용하지 않고도 그 일을 수행함으로써 판을 바꿨다. 로열 볼턴은 지속적 침투 테스트를 위한 자원 집약적이고 비용이 큰 준비 단계를 건너뛸 수 있었다. 침투 테스트는 이제 해당 부서의 표준화된 주간 절차가 되어, 네트워크의 모든 변경 사항을 즉시 감사하고 국가 지원 해커 수준에 상응하는 공격에 대해 시험할 수 있게 되었다. 보안 팀원들은 Pentera 가 백그라운드에서 돌아가는 동안 다른 업무에 집중하다가, 준비가 되면 발견된 취약점을 검토하고 필요한 조치의 우선순위를 정한다.
로열 볼턴 IT 보안 팀이 체감한 가치는 취약점에 대한 상시적이고 완전한 가시성이었다. 팀은 가장 시급한 조치가 무엇인지 거의 즉시 파악할 수 있었고, 현장에서 패스워드 정책과 사용자 권한 정책을 감사할 수 있었다. 또한 볼턴의 IT 팀은 이전에는 쉽게 할 수 없었던, 보유한 다른 보안 도구들을 「스트레스 테스트」해 실효성을 확인역할이 가능해졌다.
결과 — 공격 표면의 통합된 시야와 악용 가능 경로의 전체 맥락
Pentera 플랫폼은 보안 기능을 효율화해 장기적 가치를 제공하였고, 비용 절감과 외주 테스트 필요성 제거로 이어졌다. 자동화된 인사이트는 과거의 보안 투자를 검증하고 전략적 개선 방향을 제시해, 지속적으로 시험되고 적응하는 보안 태세를 뒷받침하였다.
표적화된 취약점 우선순위 결정
복잡한 네트워크에는 이론적 취약점이 무수히 많다. Pentera 를 사용하면 가장 치명적인 취약점을 확인하고 조치 우선순위를 정할 수 있다. 로열 볼턴의 경우, 그 결과로 보안 팀이 악용 가능한 취약점을 훨씬 더 신속하고 효율적으로 다루게 되었다.
상시적 보안 회복탄력성
Pentera 는 필요할 때마다 자동화된 침투 테스트를 수행할 수 있게 한다. 정해진 일정에 맞춘 수동 침투 테스트와 달리, 정기적인 자동 테스트는 상시적 보안 검증 상태를 보장한다. 로열 볼턴의 경우, 네트워크 전반의 패치와 수정 사항이 배포 직후 곧바로 실효성을 검증받게 되었다.
비용 절감
외부 수동 침투 테스트 팀과 계약할 필요가 없어지면서 병원은 침투 테스트를 내재화해 비용을 절감하였다. 또한 공격을 모사하고 수정 우선순위를 확보함으로써 팀 운영의 효율이 높아졌고, 침해로 이어질 소지가 큰 취약점에 필요한 시간을 집중할 수 있게 되었다.
더 나은 보안 투자 의사결정
빈번하고 지속적으로 진화하는 침투 테스트 관행을 통해, 병원 IT 보안 팀은 과거에 사용한 보안 도구에 대한 투자를 검증하고, 현재 보유한 기술의 활용을 최적화하며, 핵심 자산(crown jewels)에 도달한 공격 경로를 근거로 어디에 추가 투자가 필요한지 파악할 수 있게 되었다.
컴플라이언스와 자원 최적화
Pentera 도입 전 로열 볼턴은 연 1회 침투 테스트로 컴플라이언스 요건을 충족하였지만, 그 활동에서 실질적 이익을 얻지는 못하였다. Pentera 도입 후 병원은 서로 다른 네트워크 세그먼트에 대해 정기적·자동화된 침투 테스트를 예약 실행할 수 있게 되었고, 새로운 취약점을 찾고 조치의 실효성을 확인하며 사이버 회복탄력성을 지속적으로 개선하였다. 자동화된 검증은 로열 볼턴이 NHS 컴플라이언스 기준을 충족하도록 보장하였으며, IT 팀은 반복적인 수동 테스트를 수행하는 대신 검증된 취약점 조치에 집중할 수 있게 되었다.
통합되고 회복탄력적인 보안 운영
Pentera 를 도입함으로써 로열 볼턴은 파편화된 보안 프로세스에서 통합되고 회복탄력적인 사이버 보안 모델로 전환하였다. 의료 조직이 점점 더 높은 사이버 보안 요구에 직면하는 가운데, Pentera 플랫폼은 핵심 데이터 환경 전반에서 안전하고 유연한 보호를 유지할 수 있는 지속 가능한 경로를 제시한다.
이 솔루션은 우리의 눈을 뜨게 해주었다. 우리는 가장 시급한 보안 격차를 빠르게 닫을 수 있었다. Pentera 는 요청하는 즉시 보안 태세 스냅샷을 제공한다.
Brett Walmsley · Chief Technology Officer, NHS
국내 적용 관점
첫째, 연 1회 취약점 진단으로는 변화 속도를 따라갈 수 없다. 원문에서 로열 볼턴 병원은 규제 준수를 위해 연 1회 침투 테스트를 수행하였지만 「그 활동에서 실질적 이익을 얻지는 못했다」고 평가한다. 국내 의료기관·공공기관도 대체로 공공 조달 절차를 거쳐 연 1회 취약점 진단·모의 침투를 발주하는 구조이다. 조달 공고, 사업자 선정, 계약, 수행, 보고서 수령까지의 리드타임을 감안하면 진단 결과가 손에 들어올 무렵 네트워크는 이미 달라져 있는 경우가 많다. 검증 주기를 조달 주기가 아니라 변경 주기에 맞출 수 있는지가 실무의 핵심 질문이다.
둘째, 병원 정보시스템의 무중단 요구가 테스트를 가로막는 실질적 장벽이다. EMR·OCS·PACS 는 진료 시간대 중단이 곧 환자 안전 문제로 직결되기 때문에, 국내 병원에서 운영계 대상 능동적 테스트는 승인 자체가 어렵다. 원문 사례에서 주목할 지점은 PoC 를 하루 일정으로 잡아 5시간에 마쳤다는 점, 그리고 침투 테스트가 부서의 주간 표준 절차가 되었다는 점이다. 도입을 검토한다면 실행 범위·강도 제어, 세그먼트 단위 예약 실행, 중단 위험 행위의 배제 옵션을 자사 환경에서 직접 확인하는 PoC 설계가 선행되어야 한다.
셋째, 보안 전담 인력 부족 환경에서는 「무엇을 먼저 고칠지」가 도구의 실제 값어치이다. 원문은 소규모 IT 팀에 부담을 주지 않는 것을 요구사항으로 명시하고, 결과적으로 팀이 반복적 수동 테스트 대신 검증된 취약점 조치에 집중하게 되었다고 기술한다. 국내 다수 의료기관·공공기관은 정보보호 전담 인력이 한 자릿수이고 겸직인 경우도 흔한다. 스캐너가 뱉어내는 수천 건의 이론적 취약점 목록이 아니라, 실제로 악용 가능한 경로와 그 우선순위를 산출해 주는지를 기준으로 평가하는 편이 현실적이다.
넷째, 진료기록 보호는 결국 「핵심 자산에 도달하는 경로」의 문제이다. 의료법상 진료기록은 엄격한 보호 대상이고, 개인정보보호법상 건강정보는 민감정보로 분류된다. 다만 규정 준수 점검표를 채우는 것과, 실제로 진료기록 저장소까지 도달하는 자격증명 탈취·내부 확산 경로가 존재하는지를 확인하는 것은 다른 작업이다. 원문이 강조하는 「핵심 자산에 도달한 공격 경로」라는 관점은, 통제 항목 단위 점검에 익숙한 국내 진단 관행을 보완하는 각도로 참고할 만한다. 다만 특정 도구의 도입이 국내 법령 준수를 자동으로 충족시킨다는 의미는 아니며, 원문의 컴플라이언스 언급은 영국 NHS 기준에 대한 것이다.
출처 · Pentera, How NHS Royal Bolton Hospital Centralized Cybersecurity for Resilient Patient Data (2021-08-18)